Penulis: Admin Staff

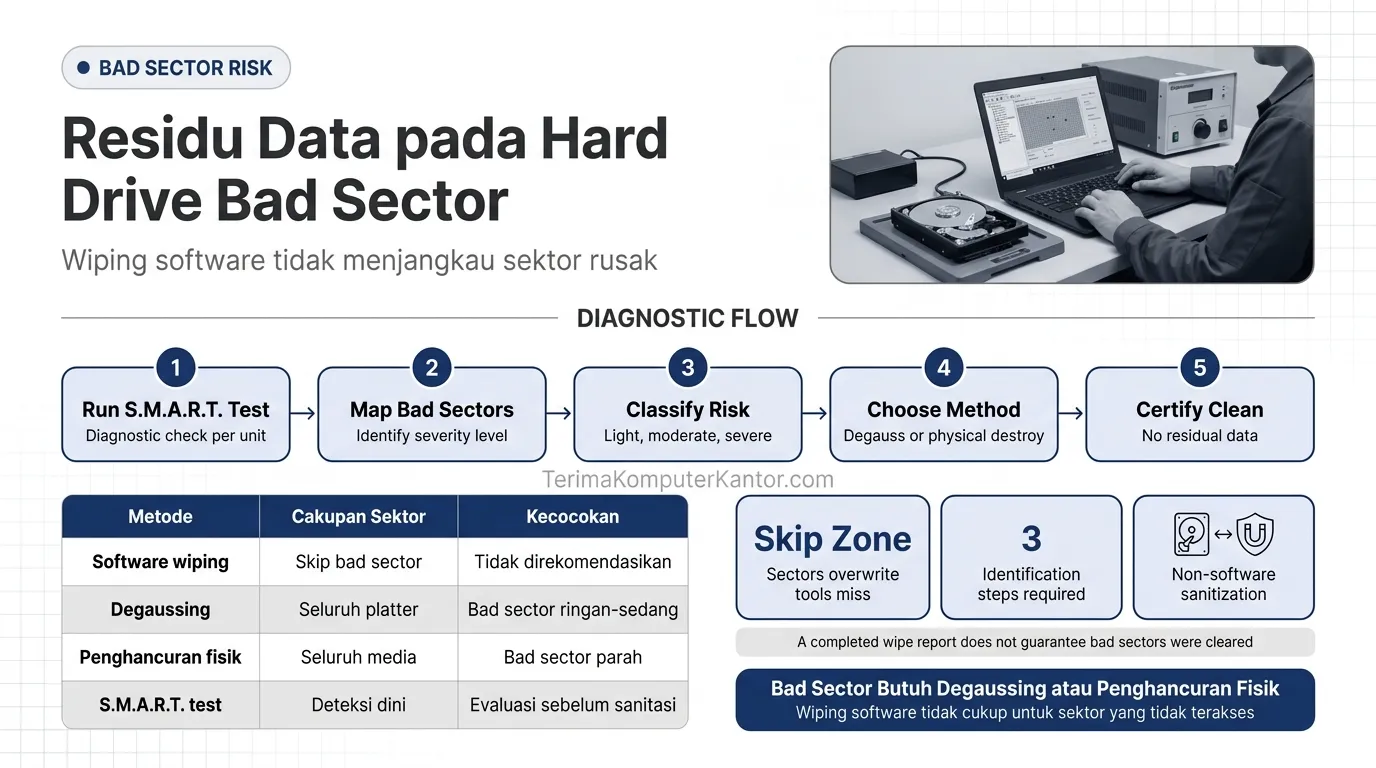
diagram mekanisme bad sector hard drive menyembunyikan residu data dari wiping software

Risiko Keamanan Residu Data pada Hard Drive Bad Sector

Bad sector pada hard drive adalah area penyimpanan yang rusak secara fisik dan ditandai firmware sebagai tidak terpakai, namun data asli di area tersebut kerap tetap ada secara fisik di platter tanpa terhapus.

Berbeda dengan sanitasi berbasis software overwrite yang melewatkan sektor bermasalah, layanan terima laptop bekas kantor borongan Terimakomputerkantor.com menerapkan degaussing atau penghancuran fisik untuk unit dengan bad sector sebelum aset masuk tahap likuidasi.

Banyak tool wiping software standar melewati (skip) sektor yang ditandai bad atau tidak terakses, meninggalkan residu data yang berpotensi dipulihkan melalui teknik forensik lab atau chip-off khusus — menjadikan evaluasi kondisi drive langkah wajib sebelum aset dilepas.
diagram mekanisme bad sector hard drive menyembunyikan residu data dari wiping software
Terimakomputerkantor.com menerapkan degaussing dan penghancuran fisik untuk hard drive dengan bad sector guna mencegah residu data.

Apa Itu Bad Sector pada Hard Drive dan Kaitannya dengan Residu Data?

Bad sector adalah area pada hard drive yang ditandai firmware sebagai rusak secara fisik, lalu dialihkan fungsinya ke spare sector cadangan agar operasi I/O tetap berjalan normal.

Mekanisme ini memang menjaga drive tetap berfungsi dari sudut pandang sistem operasi, tetapi menyisakan konsekuensi tersembunyi: data yang sebelumnya tersimpan di sektor rusak tersebut umumnya tidak ikut terhapus atau tertimpa.

Semakin lama drive beroperasi, semakin besar kemungkinan jumlah bad sector bertambah — terutama pada unit yang sudah melewati masa pakai 3-5 tahun sesuai siklus refresh IT korporat.

Sektor tidak terakses semacam ini yang justru menjadi titik buta bagi metode sanitasi berbasis perintah baca/tulis normal.

Mengapa Software Wiping Standar Gagal Menjangkau Bad Sector?

Tool wiping software standar bekerja melalui perintah baca/tulis normal, sehingga secara otomatis skip sektor bad yang sudah ditandai firmware sebagai tidak terpakai atau tidak terakses.

Perilaku ini bukan bug pada software, melainkan cara kerja standar overwrite tool — ia hanya menjangkau sektor yang masih dapat dibaca dan ditulis oleh sistem operasi, bukan area yang sudah dialihkan ke spare sector. Konsekuensinya:

  • Data pada sektor yang di-skip tidak pernah tertimpa oleh proses wiping.
  • Laporan “wiping selesai” dari software tidak mencerminkan kondisi sebenarnya pada bad sector.
  • Semakin banyak bad sector pada satu drive, semakin besar area yang berpotensi menyimpan residu data.

Celah keamanan tersembunyi ini meninggalkan residu data yang berpotensi menjadi sasaran pemulihan tidak sah di kemudian hari.

Bagaimana Data Residu Bisa Dipulihkan dari Bad Sector?

Data residu pada bad sector berpotensi dipulihkan melalui teknik forensik lab atau chip-off khusus yang mengakses data fisik di platter secara langsung, melewati jalur baca normal yang diblokir firmware.

Teknik ini bukan risiko teoretis — laboratorium forensik dan aktor tertentu memiliki kapabilitas untuk mengakses chip memori atau platter secara langsung tanpa bergantung pada perintah sistem operasi standar.

Isu ini berkaitan erat dengan sisa data (data remnants) pada memori flash yang juga tidak terjangkau metode penghapusan konvensional, meski media penyimpanannya berbeda.

Bagi korporasi, konsekuensi praktisnya adalah audit kepatuhan tidak bisa lagi mengandalkan laporan “wiping selesai” sebagai bukti tunggal — verifikasi kondisi fisik drive tetap wajib dilakukan sebelum unit dinyatakan aman untuk dilepas. 

Metode non-overwrite menjadi solusi definitif untuk menutup celah pemulihan semacam ini pada drive dengan bad sector.

Apa Solusi Sanitasi yang Tepat untuk Hard Drive dengan Bad Sector?

Hard drive dengan bad sector wajib disanitasi melalui degaussing atau penghancuran fisik — bukan overwrite software — karena kedua metode ini tidak bergantung pada kemampuan sistem membaca sektor tertentu.

MetodeMekanismeCakupan SektorKecocokan
DegaussingMedan magnet kuat menghapus seluruh platterSeluruh sektor, termasuk bad sectorDrive dengan bad sector ringan hingga sedang
Penghancuran fisikMedia dihancurkan secara mekanisSeluruh media, tanpa residu terbacaDrive dengan bad sector parah, tidak layak direkondisi

Degaussing sebagai Solusi Non-Software

Degaussing menggunakan medan magnet kuat yang menghapus data di seluruh platter tanpa bergantung pada perintah baca/tulis sistem, sehingga efektif menjangkau bad sector. Mekanismenya diuraikan lengkap pada cara kerja degaussing pada hard drive.

Penghancuran Fisik untuk Drive dengan Bad Sector Parah

Penghancuran fisik menjadi pilihan wajib ketika bad sector sudah meluas dan drive tidak lagi layak direkondisi untuk remarketing. Prosesnya dijelaskan pada proses penghancuran fisik (shredding) media penyimpanan.

Identifikasi dini kondisi drive menjadi langkah penentu sebelum metode sanitasi yang tepat ini dipilih pada tahap evaluasi aset.

Bagaimana Mengidentifikasi Hard Drive Bad Sector Sebelum Proses Likuidasi Aset?

Mengidentifikasi hard drive bad sector sebelum likuidasi aset mencakup tiga langkah: uji diagnostik S.M.A.R.T. pada setiap unit, pemetaan sektor rusak untuk mengetahui tingkat keparahan, dan klasifikasi risiko drive untuk menentukan metode sanitasi yang sesuai.

  1. Jalankan uji diagnostik S.M.A.R.T. pada setiap unit hard drive.
  2. Petakan sektor rusak untuk mengetahui tingkat keparahan kerusakan.
  3. Klasifikasikan risiko drive — ringan, sedang, atau parah — untuk menentukan metode sanitasi yang sesuai.

Korporasi yang menjalankan ketiga langkah identifikasi ini sejak tahap evaluasi aset memastikan setiap unit bad sector diarahkan ke degaussing atau penghancuran fisik, bukan wiping software yang berisiko meninggalkan residu data.

Hasil klasifikasi ini juga menjadi bagian dari catatan valuasi residual — unit dengan bad sector parah umumnya diarahkan langsung ke jalur penghancuran fisik dan daur ulang material, bukan jalur remarketing.

Hard drive dengan bad sector menyimpan risiko residu data yang tidak bisa dihapus tuntas oleh wiping software standar — degaussing dan penghancuran fisik menjadi satu-satunya solusi definitif.

Terima Komputer Kantor mengidentifikasi kondisi bad sector pada setiap unit sejak tahap evaluasi, lalu menerapkan metode sanitasi non-software yang sesuai bagi perusahaan di seluruh Indonesia, sehingga korporasi dapat melepas aset laptop bekas kantor secara borongan tanpa menyisakan residu data yang dapat dieksploitasi.
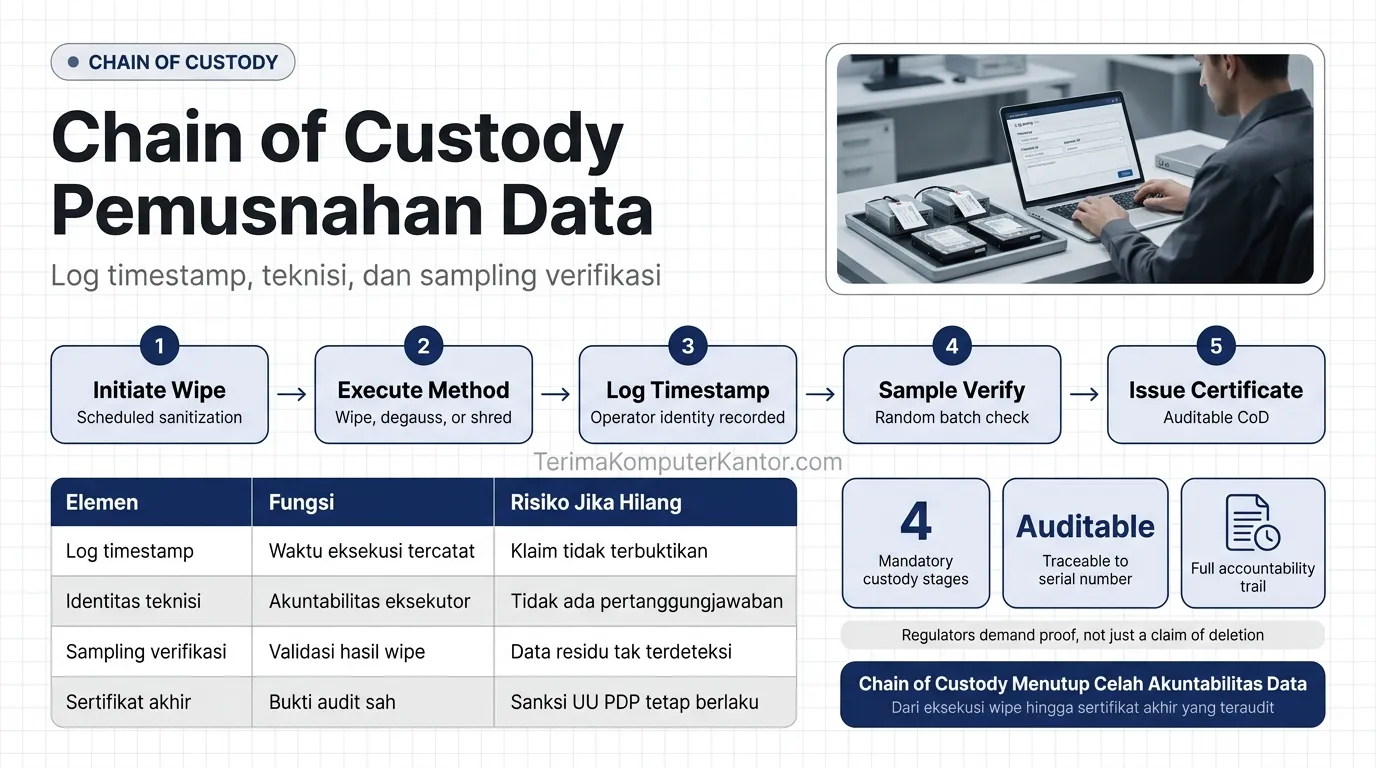
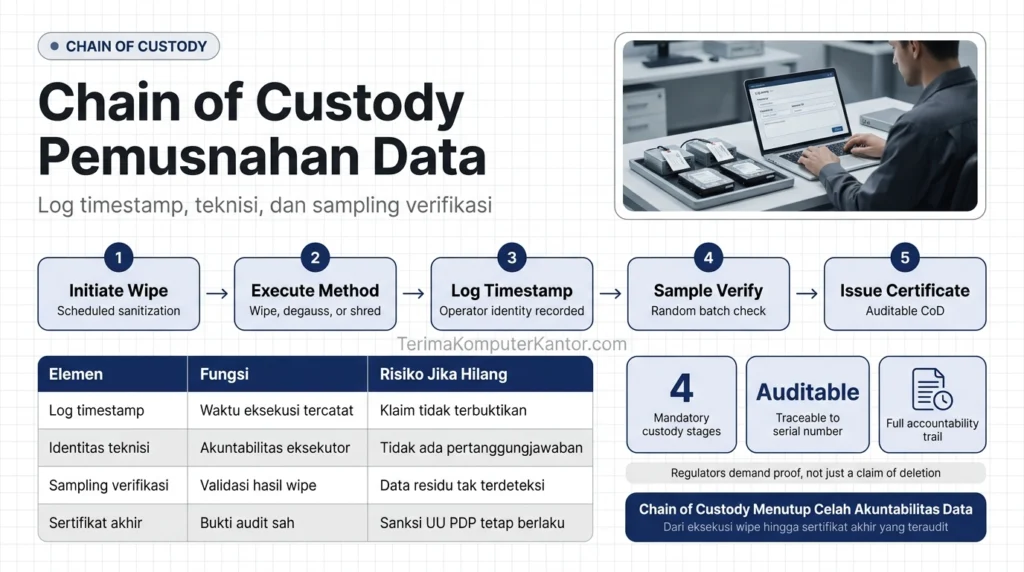
diagram alur chain of custody selama proses penghapusan data aset IT korporat

Prosedur Chain of Custody dalam Pemusnahan Data

Chain of custody dalam pemusnahan data adalah jejak akuntabilitas berkesinambungan yang mendokumentasikan siapa mengeksekusi penghapusan, tool atau metode yang digunakan, dan kapan setiap tahap dijalankan pada satu unit aset IT.

Berbeda dengan penghapusan data tanpa jejak dokumentasi, layanan terima laptop bekas kantor borongan Terimakomputerkantor.com menjalankan chain of custody penuh pada setiap event penghapusan data sebelum unit masuk tahap likuidasi berikutnya.

Ketiadaan chain of custody data yang terdokumentasi membuat korporasi tetap terekspos sanksi UU No. 27/2022 sekalipun proses wiping telah dijalankan, karena regulator dan auditor menuntut bukti, bukan sekadar klaim penghapusan.

diagram alur chain of custody selama proses penghapusan data aset IT korporat
Terimakomputerkantor.com mendokumentasikan chain of custody data dari inisiasi wipe hingga penerbitan sertifikat akhir.

Apa Itu Chain of Custody dalam Proses Pemusnahan Data?

Chain of custody dalam pemusnahan data adalah dokumentasi yang mencatat siapa eksekusi wipe, tool/metode penghapusan yang dipakai, dan kapan event penghapusan data berlangsung pada satu unit aset IT.

Fokus halaman ini berbeda dari pelacakan pergerakan fisik aset IT yang dibahas pada chain of custody aset IT korporasi.

Chain of custody pergerakan fisik mencatat perpindahan unit dari lokasi klien hingga fasilitas pemrosesan, sedangkan chain of custody data yang dibahas di sini mencatat jejak digital selama satu event penghapusan berlangsung — bukan ke mana perangkat dibawa, melainkan siapa dan bagaimana data di dalamnya dimusnahkan.

Kedua jenis dokumentasi ini saling melengkapi dalam satu siklus ITAD: unit dapat memiliki catatan pergerakan fisik yang lengkap namun tetap berisiko jika event penghapusan datanya tidak terdokumentasi, dan sebaliknya.

Bukti evidentiary penghapusan semacam ini yang membedakan klaim lisan dari kepatuhan yang dapat diaudit.

Mengapa Chain of Custody Data Krusial untuk Kepatuhan dan Audit?

Chain of custody data krusial karena UU No. 27/2022 menuntut korporasi membuktikan penghapusan data benar-benar dijalankan, bukan sekadar mengklaimnya telah selesai.

Tiga alasan urgensi chain of custody data dalam konteks kepatuhan meliputi:

  1. Kepatuhan regulasi — menjadi bukti tertulis saat Lembaga PDP di bawah Komdigi memeriksa proses penghapusan data.
  2. Syarat audit internal/eksternal — melengkapi laporan tata kelola data tahunan perusahaan.
  3. Perlindungan hukum — menjadi pembelaan sah saat sengketa data muncul di kemudian hari.

Ketiadaan chain of custody data juga mempersulit korporasi saat menghadapi audit eksternal — auditor dan regulator umumnya menolak klaim penghapusan yang tidak disertai jejak dokumentasi bertanggal dan bernama teknisi eksekutor.

Eksekusi terdokumentasi pada setiap tahap menutup celah akuntabilitas tersebut, dan tahapan teknisnya berlangsung melalui empat langkah berurutan.

Bagaimana Tahapan Chain of Custody Dijalankan Selama Proses Wiping?

Untuk menjalankan chain of custody data secara lengkap, empat tahap wajib dicatat: inisiasi perintah wipe, eksekusi tool/metode penghapusan, pencatatan log timestamp oleh teknisi eksekutor, dan sampling verifikasi acak sebelum sertifikat diterbitkan.

  1. Inisiasi perintah wipe pada unit yang telah dijadwalkan untuk sanitasi.
  2. Eksekusi tool atau metode penghapusan sesuai kondisi fisik media — software wiping, degaussing, atau shredding.
  3. Pencatatan log timestamp beserta identitas teknisi eksekutor pada setiap unit.
  4. Sampling verifikasi acak untuk memvalidasi hasil sebelum batch dinyatakan bersih.

Log Timestamp dan Identitas Teknisi Eksekutor Wipe

Setiap event wipe wajib mencatat waktu mulai dan selesai, nama atau ID teknisi, serta tool yang digunakan sebagai satu baris log yang dapat diaudit ulang kapan saja diperlukan.

Sampling Verifikasi Acak Pasca-Penghapusan Data

Sebagian unit dari satu batch diuji ulang secara acak untuk memvalidasi hasil wipe sebelum seluruh batch dinyatakan bersih dan lolos ke tahap sertifikasi. Celah akuntabilitas muncul justru ketika salah satu dari empat tahap ini tidak tercatat atau tidak dapat dibuktikan ulang.

Apa Risiko Jika Chain of Custody Data Terputus?

Chain of custody data yang terputus membuat korporasi tidak bisa membuktikan kapan dan oleh siapa data dihapus, sehingga dugaan penghapusan tidak sah sulit dibantah saat terjadi sengketa.

  • Korporasi tidak dapat membuktikan kepatuhan saat diperiksa regulator.
  • Perusahaan rentan menghadapi gugatan pihak ketiga bila data ditemukan belum terhapus tuntas.
  • Insiden yang terekspos ke publik menimbulkan kerugian finansial akibat kebocoran data yang jauh melampaui nilai residual aset itu sendiri.

Penutupan siklus audit yang rapi menjadi satu-satunya cara memastikan gap dokumentasi semacam ini tidak pernah terjadi.

Bagaimana Chain of Custody Data Berujung pada Penerbitan Sertifikat Akhir?

Chain of custody data yang lengkap — dari log timestamp hingga sampling verifikasi acak — bermuara pada penerbitan Certificate of Destruction sebagai bukti akhir yang dapat diaudit.

Arsip log digital dari seluruh tahapan disimpan sebagai lampiran sertifikat, sehingga setiap klaim di dalam Certificate of Destruction dapat ditelusuri kembali ke catatan aslinya.

Format ini juga memudahkan korporasi ketika sewaktu-waktu diminta membuktikan kepatuhan atas satu unit spesifik — cukup menelusuri nomor seri aset pada sertifikat untuk mendapatkan seluruh riwayat chain of custody di baliknya.

Korporasi yang menjalankan chain of custody data secara konsisten pada setiap event penghapusan memperoleh dasar dokumentasi yang kuat untuk setiap sertifikat akhir yang diterbitkan.

Chain of custody data yang terdokumentasi penuh — mulai dari siapa eksekusi wipe hingga sampling verifikasi acak — melindungi korporasi dari celah akuntabilitas dan menjadi dasar sah penerbitan sertifikat akhir.

Terima Komputer Kantor menjalankan chain of custody data terverifikasi pada setiap event penghapusan data unit laptop dan komputer kantor yang diakuisisi dari perusahaan di seluruh Indonesia, sehingga korporasi dapat melepas aset laptop bekas kantor secara borongan dengan jejak akuntabilitas yang lengkap.

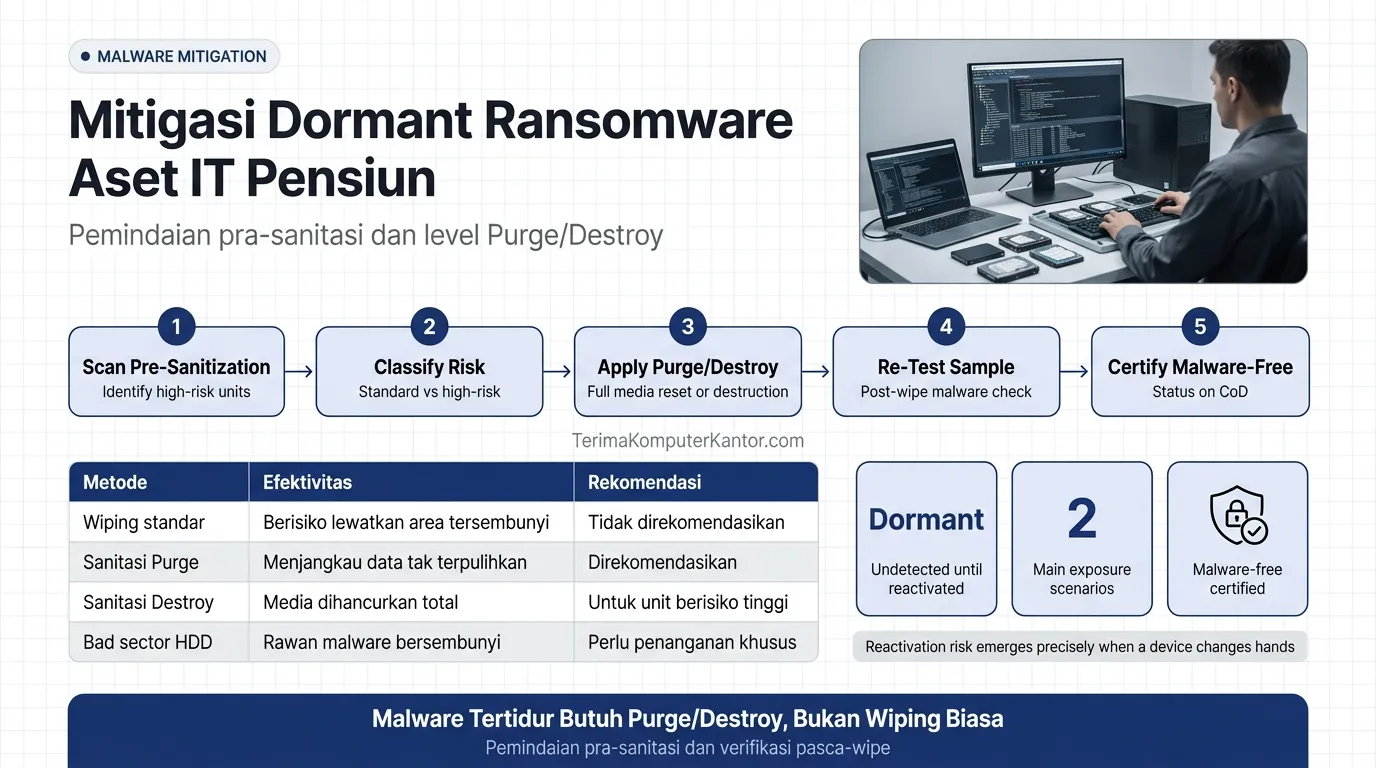
diagram alur mitigasi dormant ransomware pada perangkat IT end-of-life sebelum remarketing

Mitigasi Risiko Dormant Ransomware pada Perangkat IT End-of-Life

Dormant ransomware pada perangkat IT end-of-life adalah malware yang tertidur tanpa aktivitas terdeteksi di hard drive, laptop, atau server yang dipensiunkan, menunggu kondisi tertentu untuk aktif kembali.

Berbeda dengan disposisi aset tanpa pemindaian malware, layanan terima laptop bekas kantor borongan Terimakomputerkantor.com menjalankan sanitasi level Purge/Destroy yang menghilangkan dormant ransomware sebelum unit masuk siklus likuidasi.

Ransomware yang tertidur dapat aktif kembali begitu perangkat pensiun tersambung ke jaringan baru, atau payload dan backdoor di dalamnya diekstrak paksa oleh pembeli nakal — menjadikan pemindaian pra-sanitasi langkah wajib, bukan opsional.

diagram alur mitigasi dormant ransomware pada perangkat IT end-of-life sebelum remarketing

Apa Itu Dormant Ransomware pada Perangkat IT End-of-Life?

Dormant ransomware adalah malware yang tertidur tanpa aktivitas terdeteksi di hard drive pensiun, laptop, atau server yang dijual kembali, dipakai ulang, atau didonasikan tanpa sanitasi yang benar.

Malware jenis ini berbeda dari ransomware aktif karena tidak terdeteksi antivirus standar selama belum dipicu oleh kondisi tertentu — ia dapat bersembunyi di firmware, partisi tersembunyi, atau file sistem selama berbulan-bulan tanpa menimbulkan gejala pada perangkat yang terinfeksi. Tiga jalur paparan paling umum meliputi:

  • Perangkat dijual kembali ke pembeli korporat lain tanpa pemindaian malware.
  • Unit dipakai ulang secara internal di divisi berbeda tanpa proses sanitasi ulang.
  • Perangkat didonasikan ke pihak ketiga tanpa verifikasi kebersihan sistem.

Aktivasi ulang malware semacam ini terjadi justru pada momen paling rentan — saat perangkat berpindah tangan ke lingkungan baru.

Mengapa Ransomware Tertidur Berisiko Tinggi saat Aset IT Direlokasi?

Ransomware tertidur berisiko tinggi karena payload dapat aktif kembali begitu perangkat pensiun disambungkan ke jaringan baru, atau backdoor di dalamnya diekstrak paksa oleh pembeli nakal.

Dua skenario risiko utama yang perlu diwaspadai:

  1. Reaktivasi otomatis — payload aktif kembali begitu perangkat tersambung ke jaringan baru, berpotensi memicu serangan lanjutan pada infrastruktur pemilik berikutnya.
  2. Ekstraksi manual — pembeli yang berniat jahat mengekstrak backdoor untuk menjual data atau akses ilegal ke pihak lain.

Kedua skenario ini sama-sama merugikan korporasi asal aset, meski unit sudah tidak lagi berada dalam kepemilikannya — tanggung jawab reputasional dan potensi keterkaitan hukum tetap dapat ditelusuri kembali ke pemilik sebelumnya bila insiden terekspos.

Protokol mitigasi yang tepat menjadi satu-satunya cara memutus dua jalur risiko tersebut sebelum aset berpindah tangan.

Bagaimana Proses Mitigasi Dormant Ransomware Sebelum Disposisi?

Untuk memitigasi dormant ransomware sebelum disposisi, dua jalur wajib ditempuh: pemindaian malware pra-sanitasi pada setiap unit, atau langsung menerapkan sanitasi level Purge/Destroy yang menghapus malware tertanam secara otomatis.

Pemindaian Malware Pra-Sanitasi

Pemindaian dilakukan sebelum keputusan metode sanitasi diambil, untuk mengidentifikasi unit berisiko tinggi yang membutuhkan penanganan lebih ketat dibanding unit standar.

Level Purge dan Destroy sebagai Solusi Definitif

Standar NIST SP 800-88 Rev.2 membagi sanitasi menjadi tiga tingkat — Clear, Purge, dan Destroy. Level Purge menerapkan teknik yang membuat data tidak dapat dipulihkan bahkan dengan laboratory attack, sedangkan level Destroy menghancurkan media secara fisik.

Kedua level ini otomatis menghapus malware tertanam karena media di-reset total atau dihancurkan, berbeda dari overwrite sederhana yang hanya menimpa data pada permukaan yang terbaca sistem.

Efektivitas eliminasi malware pada kedua jalur ini berbeda signifikan tergantung metode yang dipilih.

Apa Beda Wiping Standar dengan Sanitasi Level Destroy untuk Ransomware?

Wiping standar berbasis overwrite software berisiko melewatkan malware yang bersembunyi di sektor tersembunyi, sementara sanitasi level Destroy menghilangkan risiko tersebut karena media dihancurkan atau di-reset total.

AspekWiping StandarSanitasi Level Destroy
MekanismeOverwrite via perintah baca/tulis sistemPenghancuran fisik atau reset total media
Efektivitas terhadap malware dormantBerisiko melewatkan area tersembunyiMenghilangkan seluruh area, termasuk yang tersembunyi
Kecocokan untuk unit berisiko tinggiTidak direkomendasikanDirekomendasikan
Biaya relatifLebih rendahLebih tinggi, sepadan dengan risiko yang dihilangkan

Keterbatasan wiping standar semakin nyata pada hard drive dengan bad sector, di mana tool software melewati sektor yang ditandai rusak dan berpotensi menyisakan malware yang bersembunyi di area tersebut.

Audit kebersihan malware pasca-sanitasi tetap diperlukan untuk memastikan metode yang dipilih benar-benar efektif pada unit yang diproses.

Bagaimana Memverifikasi Perangkat Bebas Ransomware Sebelum Remarketing?

Verifikasi perangkat bebas ransomware sebelum remarketing mencakup tiga langkah: uji ulang malware pasca-wipe pada sampel unit, penerbitan laporan verifikasi, dan pencantuman status bebas malware pada Certificate of Destruction.

  • Uji ulang malware pasca-wipe pada sampel unit dari setiap batch.
  • Terbitkan laporan verifikasi sebagai dokumen pendukung internal.
  • Cantumkan status bebas malware pada Certificate of Destruction sebagai bukti akhir yang dapat diaudit.

Korporasi yang menuntut ketiga langkah verifikasi ini dari mitra ITAD memastikan aset IT pensiun tidak menjadi vektor serangan siber di tangan pemilik berikutnya. Langkah ini juga melengkapi, bukan menggantikan, proses pemindaian awal — verifikasi akhir berfungsi sebagai lapisan kontrol kedua setelah sanitasi level Purge/Destroy dijalankan.

Dormant ransomware pada aset IT end-of-life hanya bisa dieliminasi tuntas melalui pemindaian pra-sanitasi dan sanitasi level Purge/Destroy — wiping standar berisiko meninggalkan malware tersembunyi.

Terima Komputer Kantor menjalankan pemindaian malware dan sanitasi level Purge/Destroy pada setiap unit yang diakuisisi dari perusahaan di seluruh Indonesia, sehingga korporasi dapat melepas aset laptop bekas kantor secara borongan tanpa risiko malware tertanam berpindah ke pemilik berikutnya.

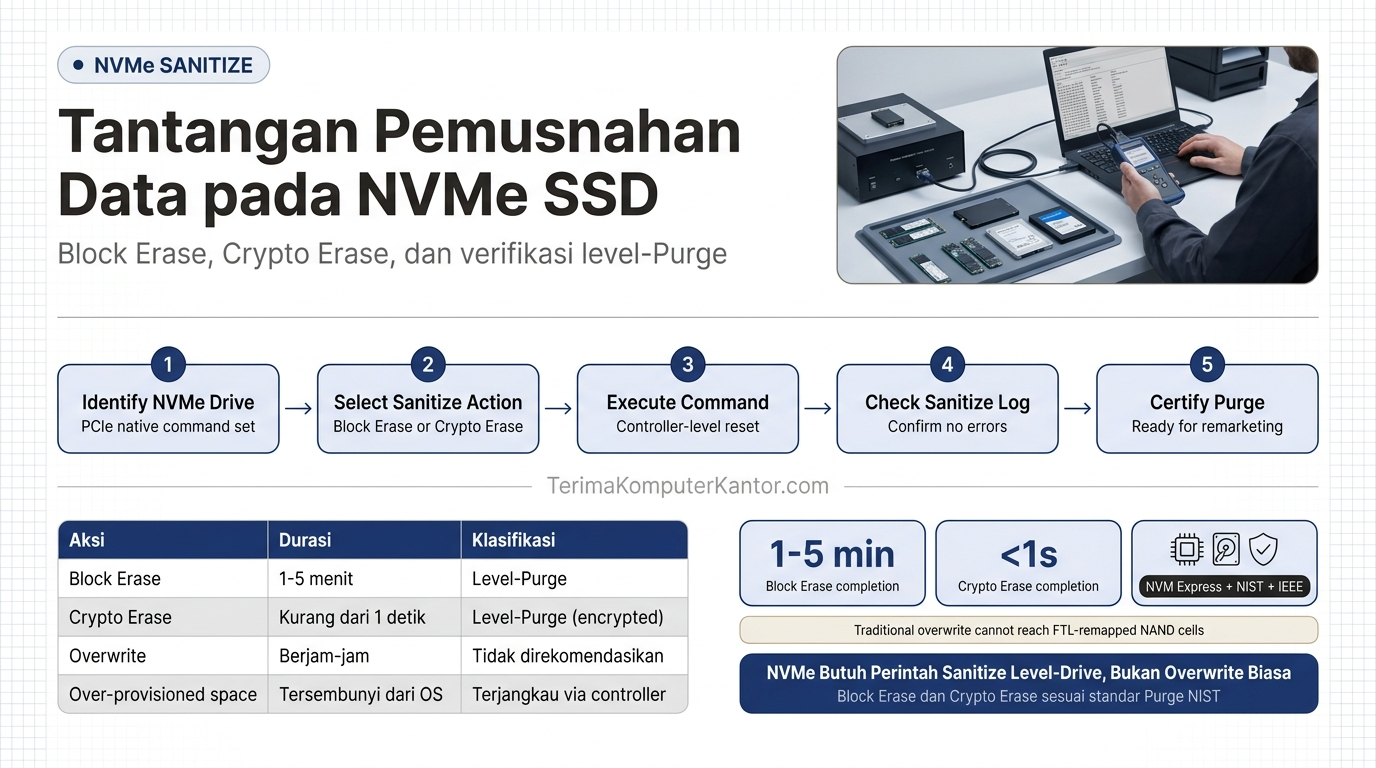
diagram tiga aksi perintah Sanitize NVMe Block Erase Crypto Erase Overwrite

Tantangan Teknis Pemusnahan Data pada Arsitektur Penyimpanan NVMe SSD

Arsitektur penyimpanan NVMe SSD menghadirkan tiga aksi perintah Sanitize bawaan — Block Erase, Crypto Erase, dan Overwrite — yang masing-masing memiliki cakupan dan durasi eksekusi berbeda dalam memusnahkan data secara permanen.

Tantangan pemusnahan data NVMe secara spesifik terletak pada Flash Translation Layer dan over-provisioned space, sehingga program buyback laptop bekas korporasi secara borongan di Terimakomputerkantor.com mewajibkan verifikasi perintah Sanitize level-drive, bukan overwrite software biasa.

NVM Express Base Specification Revisi 2.1 mendefinisikan protokol perintah NVMe secara resmi, sementara NIST SP 800-88 Rev.2 (2025) dan IEEE 2883-2022 menjadi rujukan standar untuk mengklasifikasikan Sanitize Block Erase dan Crypto Erase sebagai teknik level-Purge yang sah untuk disposisi drive NVMe korporat.

diagram tiga aksi perintah Sanitize NVMe Block Erase Crypto Erase Overwrite

Apa Perbedaan Arsitektur NVMe dengan SSD SATA dalam Konteks Pemusnahan Data?

Arsitektur NVMe berbeda dari SSD SATA karena NVMe berjalan di atas jalur PCIe dengan command set NVMe native yang didefinisikan NVM Express Base Specification, termasuk perintah Sanitize yang tidak tersedia pada protokol SATA/AHCI lama.

Perbedaan jalur koneksi fisik ini membawa konsekuensi langsung pada cara controller NVMe mengelola perintah level-drive.

Pembahasan mendalam tentang protokol crypto-erase pada SSD secara umum tersedia pada protokol keamanan crypto-erase Solid State Drive; halaman ini berfokus khusus pada tantangan yang muncul akibat arsitektur command set NVMe.

Command set native inilah yang menjadi dasar mengapa metode pemusnahan data warisan protokol SATA tidak lagi relevan diterapkan langsung pada NVMe.

Mengapa Overwrite Tradisional Gagal pada Drive NVMe?

Overwrite tradisional gagal pada drive NVMe karena Flash Translation Layer pada controller memetakan ulang (remap) operasi tulis demi wear leveling, sehingga tool overwrite era HDD seperti DBAN mengalihkan penulisan dan area kritis tidak pernah benar-benar menerima penimpaan data.

  • Flash Translation Layer meratakan keausan sel NAND dengan memindahkan lokasi fisik penulisan data secara dinamis.
  • Wear leveling menyebabkan alamat fisik yang menyimpan data lama berbeda dari alamat logis yang dialamatkan perintah overwrite host.
  • Over-provisioned space — kapasitas cadangan pabrik untuk manajemen keausan — sepenuhnya tidak terjangkau operasi file-system standar atau pola tulis berurutan.

Over-provisioned space yang sepenuhnya tidak terjangkau operasi file-system standar ini memerlukan perintah level-drive khusus untuk dijangkau secara tuntas.

Bagaimana Perintah NVMe Sanitize Bekerja: Block Erase, Crypto Erase, Overwrite?

Perintah NVMe Sanitize memiliki tiga aksi: Block Erase yang mereset seluruh sel NAND termasuk over-provisioned space dalam 1–5 menit, Crypto Erase yang menghancurkan Media Encryption Key dalam kurang dari 1 detik, dan Overwrite yang menulis pola berulang ke semua blok dalam hitungan jam.

Aksi SanitizeMekanismeDurasiKlasifikasi NIST
Block EraseReset seluruh sel NAND ke kondisi pabrik, termasuk over-provisioned space1–5 menitLevel-Purge
Crypto EraseMenghancurkan Media Encryption Key pada drive terenkripsiKurang dari 1 detikLevel-Purge (drive terenkripsi)
OverwriteMenulis pola berulang ke semua blok yang teralamatkanBerjam-jamTidak direkomendasikan untuk SSD/NVMe

Block Erase — Reset Total Termasuk Over-Provisioned Space

Block Erase mereset seluruh sel NAND ke kondisi pabrik/belum-terprogram di seluruh area termasuk over-provisioned space dalam waktu 1–5 menit, dan diklasifikasikan level-Purge oleh NIST.

Area cadangan yang tersembunyi dari sistem operasi ini tetap terjangkau Block Erase karena perintah dieksekusi langsung oleh controller drive, bukan oleh host melalui file-system.

Crypto Erase — Penghancuran Media Encryption Key dalam Hitungan Detik

Crypto Erase menghancurkan Media Encryption Key pada drive yang sudah terenkripsi, membuat seluruh data pada drive tidak dapat di dekripsi dalam waktu kurang dari 1 detik. Metode ini hanya efektif jika drive sudah menerapkan enkripsi penuh sejak awal sebagai self-encrypting drive.

Ketiga aksi ini diklasifikasikan berbeda oleh standar internasional yang mengatur protokol dan level sanitasi drive NVMe.

Standar Apa yang Mengatur Perintah Sanitize pada NVMe?

Tiga standar mengatur perintah Sanitize pada NVMe: NVM Express Base Specification Revisi 2.1 yang mendefinisikan protokol perintah, NIST SP 800-88 Rev.2 (2025) yang mengklasifikasikan level Clear/Purge/Destroy, dan IEEE 2883-2022 sebagai standar internasional untuk sanitasi media penyimpanan.

StandarLembaga PenerbitFungsi/Cakupan
NVM Express Base Specification Rev.2.1NVM Express, Inc.Mendefinisikan protokol dan command set perintah NVMe, termasuk Sanitize
NIST SP 800-88 Rev.2National Institute of Standards and TechnologyMengklasifikasikan level Clear, Purge, dan Destroy
IEEE 2883-2022Institute of Electrical and Electronics EngineersStandar internasional sanitasi media penyimpanan

Kepatuhan terhadap ketiga standar ini harus dibuktikan melalui proses verifikasi sebelum drive NVMe dinyatakan siap untuk remarketing atau disposal.

Bagaimana Memverifikasi Sanitize NVMe Berhasil Sebelum Remarketing atau Disposal?

Verifikasi keberhasilan Sanitize NVMe mencakup tiga langkah: pembacaan status Sanitize Log pada drive, verifikasi sampling blok termasuk area over-provisioned, dan penerbitan sertifikat kepatuhan level-Purge sebelum unit masuk jalur remarketing atau disposal.

Langkah VerifikasiTujuanOutput Dokumen
Status Sanitize LogMemastikan perintah Sanitize selesai tanpa errorLog status drive
Verifikasi sampling blokMengonfirmasi area over-provisioned ikut tersanitasiLaporan sampling teknis
Sertifikat kepatuhan PurgeBukti formal kepatuhan standar level-PurgeSertifikat bertanda tangan

Drive yang lolos Crypto Erase tetap memerlukan verifikasi status Sanitize Log, bukan hanya asumsi bahwa proses berhasil.

Ketiga langkah verifikasi ini memastikan setiap drive NVMe yang dilepas korporasi telah tuntas disanitasi sesuai standar Purge sebelum berpindah tangan.

Arsitektur NVMe menuntut perintah Sanitize level-drive — Block Erase (1–5 menit) atau Crypto Erase (kurang dari 1 detik) — karena Flash Translation Layer dan over-provisioned space membuat overwrite tradisional tidak menjangkau seluruh sel NAND, sesuai NIST SP 800-88 Rev.2, NVM Express Base Specification Rev.2.1, dan IEEE 2883-2022.

Detail lanjutan mengenai sisa data yang berpotensi tertinggal pasca-sanitasi dibahas pada identifikasi sisa data pada memori flash. 

Terimakomputerkantor.com memverifikasi status Sanitize pada setiap laptop dan server berbasis NVMe sebelum aset dinyatakan layak masuk program buyback laptop bekas korporasi secara borongan.

tabel perbandingan standar sanitasi data DoD 5220.22-M dan NIST 800-88 Revisi 2

Perbandingan DoD 5220.22-M vs NIST 800-88

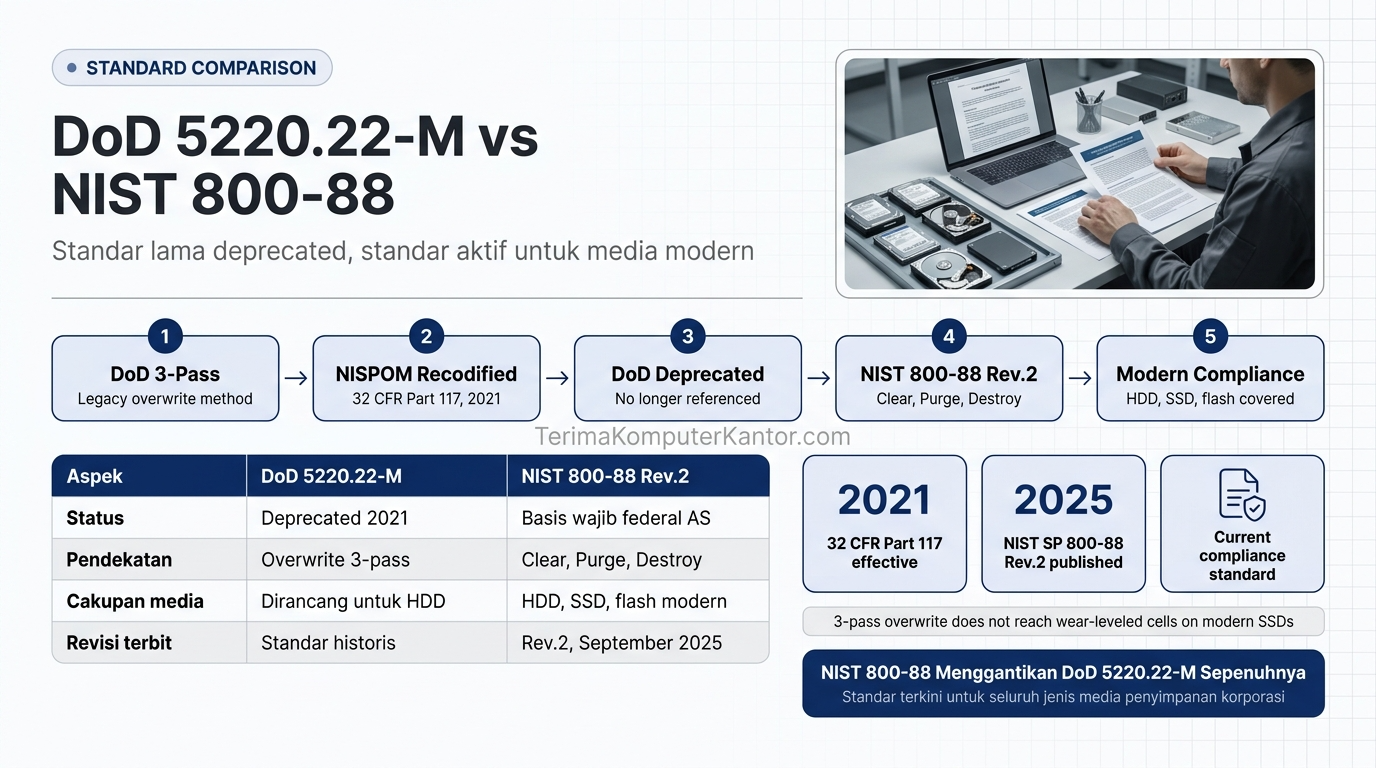
DoD 5220.22-M adalah standar historis sanitasi data milik Departemen Pertahanan Amerika Serikat yang menerapkan metode overwrite 3-pass, sementara NIST SP 800-88 adalah standar aktif yang kini menggantikan posisinya sebagai basis wajib sanitasi media federal AS. 

Terimakomputerkantor menerapkan protokol sanitasi berbasis NIST SP 800-88 Revisi 2 pada setiap unit aset IT yang masuk melalui layanan buyback laptop bekas kantor dari korporasi yang masih mengacu pada standar 3-pass yang sudah tidak berlaku.

DoD 5220.22-M dinyatakan deprecated sejak NISPOM dikodifikasi ulang menjadi 32 CFR Part 117 yang berlaku Januari 2021, dan digantikan sepenuhnya oleh NIST SP 800-88 Revisi 2 yang dipublikasikan September 2025.

tabel perbandingan standar sanitasi data DoD 5220.22-M dan NIST 800-88 Revisi 2

Apa Itu Standar DoD 5220.22-M dan Bagaimana Metode 3-Pass Bekerja?

DoD 5220.22-M adalah standar sanitasi historis yang menjalankan metode overwrite 3-pass: Pass 1 menulis semua nol (0x00), Pass 2 menulis semua satu (0xFF), dan Pass 3 menulis data acak disertai verifikasi.

  1. Pass 1 menulis seluruh sektor media dengan nilai nol (0x00).
  2. Pass 2 menulis ulang seluruh sektor dengan nilai satu (0xFF).
  3. Pass 3 menulis data acak ke seluruh sektor, diikuti proses verifikasi hasil overwrite.

Metode ini dirancang pada era ketika hard disk drive menjadi satu-satunya jenis media penyimpanan dominan di lingkungan korporasi dan pemerintahan, sehingga seluruh logika tiga tahap tersebut mengasumsikan struktur penyimpanan berbasis sektor magnetik yang dapat diakses langsung secara linear.

Status hukum standar overwrite 3-pass ini berubah signifikan setelah regulasi pertahanan AS dikodifikasi ulang — apa yang menyebabkan perubahan tersebut?

Mengapa DoD 5220.22-M Resmi Deprecated Sejak Kodifikasi 32 CFR Part 117?

DoD 5220.22-M dinyatakan deprecated sejak NISPOM dikodifikasi ulang menjadi 32 CFR Part 117 yang berlaku Januari 2021, di mana metode overwrite 3-pass tidak lagi dibawa ke edisi regulasi baru tersebut.

National Industrial Security Program Operating Manual (NISPOM), yang sebelumnya memuat rujukan ke metode 3-pass DoD 5220.22-M, dikodifikasi ulang menjadi bagian resmi hukum federal AS di bawah 32 CFR Part 117.

Kontraktor pertahanan dan lembaga federal AS kini wajib mengacu NIST SP 800-88 Revisi 2, bukan lagi DoD 5220.22-M, untuk seluruh kebutuhan sanitasi media penyimpanan.

NIST SP 800-88 Revisi 2 kini menjadi basis wajib federal AS yang menggantikan posisi standar lama ini secara penuh.

Apa Perbedaan Mendasar Pendekatan DoD 5220.22-M dan NIST SP 800-88 Revisi 2?

DoD 5220.22-M menerapkan satu pendekatan overwrite 3-pass untuk semua media, sementara NIST SP 800-88 Revisi 2 menetapkan kerangka tiga kategori — Clear, Purge, Destroy — yang disesuaikan dengan jenis media dan tingkat klasifikasi data.

AspekDoD 5220.22-MNIST SP 800-88 Revisi 2
Dasar RegulasiNISPOM (versi lama)32 CFR Part 117
StatusDeprecated sejak Januari 2021Basis wajib federal AS
Pendekatan TeknisOverwrite 3-pass tunggalKategori Clear, Purge, Destroy
Cakupan MediaDirancang untuk HDDHDD, SSD, flash, media modern
Tahun Terbit/RevisiStandar historisRevisi 2, September 2025

Penjelasan lengkap tiga kategori NIST beserta contoh teknik pada masing-masing kategori dibahas pada standar sanitasi data NIST 800-88 untuk keamanan korporasi.

Cakupan media yang lebih luas pada NIST 800-88 ini justru menyoroti keterbatasan pendekatan overwrite tunggal ketika diterapkan pada media penyimpanan modern.

Mengapa Metode 3-Pass DoD Tidak Memadai untuk SSD dan Media Flash Modern?

Metode 3-pass DoD 5220.22-M dirancang untuk era hard disk drive dan tidak memadai pada SSD modern karena mekanisme wear leveling menyimpan salinan data di sel NAND cadangan yang tidak terjangkau oleh perintah overwrite berbasis alamat logis.

  • Wear leveling mendistribusikan penulisan data ke sel NAND cadangan yang tidak terpetakan pada alamat logis yang sama.
  • Over-provisioning menyisakan kapasitas cadangan pada SSD yang tidak terlihat oleh sistem operasi maupun perintah overwrite.
  • Perbedaan alamat logis dan alamat fisik pada SSD membuat overwrite berbasis sektor tidak menjangkau seluruh lokasi fisik data.

Metode yang sesuai dengan arsitektur SSD justru berbasis penghancuran kunci enkripsi, sebagaimana dijelaskan pada protokol keamanan Crypto-Erase untuk SSD, bukan overwrite berulang.

Keterbatasan pada media flash modern ini menjadi dasar keputusan standar mana yang wajib digunakan korporasi untuk sanitasi data saat ini.

Standar Mana yang Wajib Digunakan Korporasi untuk Sanitasi Data Saat Ini?

Korporasi wajib menggunakan NIST SP 800-88 Revisi 2 sebagai basis sanitasi data saat ini, didampingi IEEE 2883-2022 untuk definisi teknik per jenis media, sementara DoD 5220.22-M tidak lagi relevan sebagai acuan kepatuhan.

Kebijakan sanitasi data yang mengacu standar terkini ini dapat dijalankan melalui prosedur menyeluruh pada standar sanitasi data korporasi pada perangkat bekas, yang mencakup seluruh kategori Clear, Purge, dan Destroy sesuai kebutuhan setiap jenis aset IT.

Korporasi yang memperbarui kebijakan sanitasi datanya ke standar terkini ini memperoleh kepastian audit yang sejalan dengan regulasi federal AS dan praktik keamanan data global.

DoD 5220.22-M sudah resmi deprecated sejak kodifikasi 32 CFR Part 117 Januari 2021 dan tidak memadai untuk SSD modern, sementara NIST SP 800-88 Revisi 2 kini menjadi basis wajib sanitasi data federal AS yang relevan untuk seluruh jenis media penyimpanan korporasi.

Terima Komputer Kantor, sebagai spesialis ITAD korporasi Jakarta di bawah PT.Sparta Computindo Teknologi, menerapkan protokol sanitasi berbasis NIST SP 800-88 Revisi 2 pada setiap unit laptop dan komputer kantor yang dilikuidasi dari korporasi.

Korporasi dapat menyerahkan aset melalui layanan buyback laptop bekas kantor dengan sanitasi data standar NIST terkini agar proses likuidasi sesuai standar keamanan data yang berlaku saat ini.

diagram proses software wiping menimpa sektor data pada hard disk drive korporasi

Efektivitas Software Wiping untuk Penghapusan Data Permanen

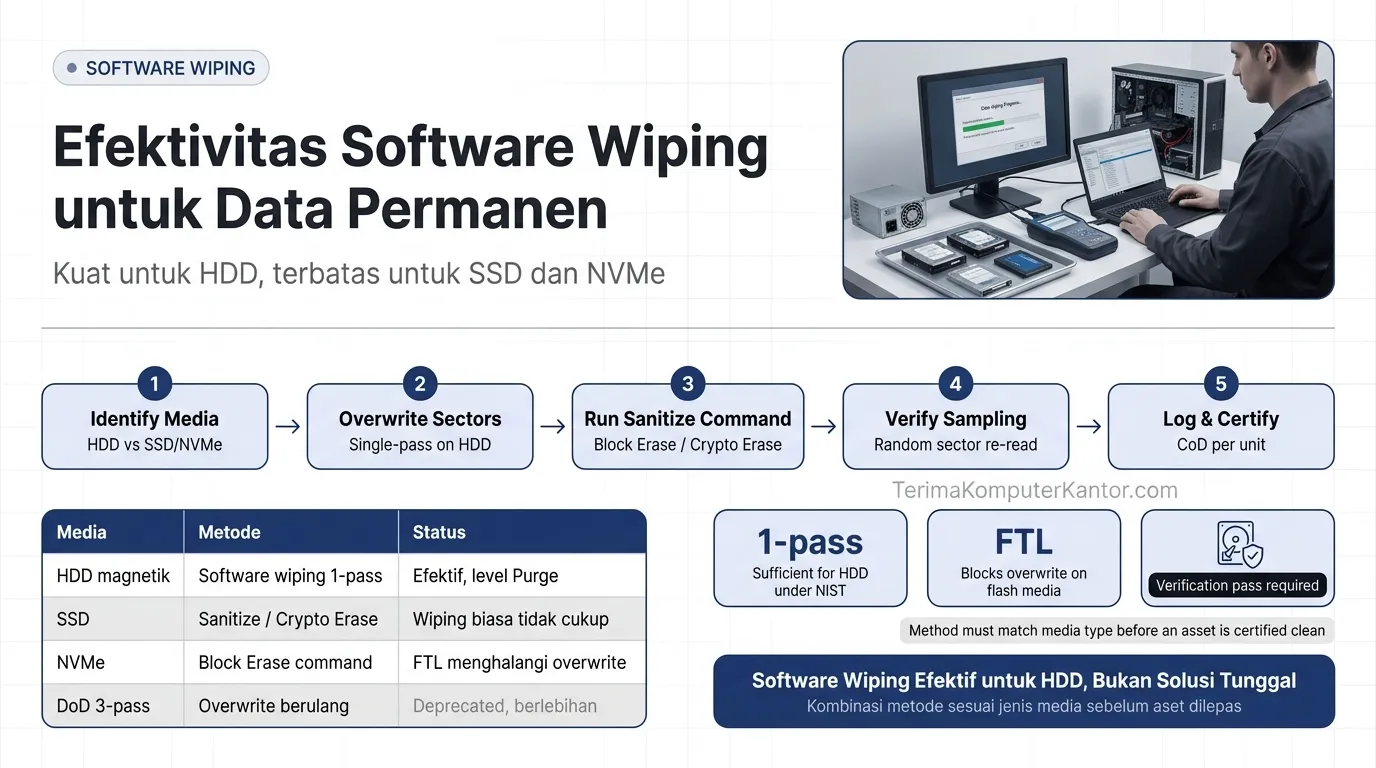
Software wiping adalah metode sanitasi data logis yang menghapus data pada media penyimpanan dengan menimpa seluruh sektor menggunakan pola bit berulang hingga data asli tidak dapat dipulihkan melalui perangkat lunak forensik standar. 

Terimakomputerkantor.com mewajibkan verifikasi metode sanitasi sebelum sebuah unit dinilai layak masuk program buyback laptop bekas korporasi secara borongan, karena tidak semua software wiping efektif pada seluruh jenis media penyimpanan.

NIST SP 800-88 Rev.2 (2025) mengklasifikasikan software wiping sebagai teknik level Purge yang efektif untuk hard disk drive magnetik, namun memerlukan pendekatan berbeda pada media berbasis flash seperti SSD dan NVMe.

diagram proses software wiping menimpa sektor data pada hard disk drive korporasi

Apa Itu Software Wiping dalam Sanitasi Data Korporasi?

Software wiping adalah proses penghapusan data yang menimpa seluruh sektor penyimpanan dengan pola bit 0/1 menggunakan algoritma overwrite tertentu, dijalankan dalam satu atau beberapa siklus single-pass wiping.

Proses ini berbeda dari penghapusan file biasa — delete atau format — yang hanya menghapus indeks pada file system tanpa menyentuh data fisik di sektor penyimpanan. Software wiping bekerja langsung di level sektor, sehingga data lama benar-benar tertimpa oleh pola baru.

Dua pendekatan umum digunakan pada praktik korporat:

  • Single-pass wiping: satu siklus penimpaan sektor, cukup untuk kebutuhan sanitasi modern pada media magnetik.
  • Multi-pass wiping: beberapa siklus penimpaan berurutan, warisan era ketika residual magnetism pada HDD lama dianggap berisiko.

Efektivitas pola overwrite ini sangat bergantung pada jenis media penyimpanan yang menerimanya.

Seberapa Efektif Software Wiping pada Hard Disk Drive (HDD)?

Software wiping efektif secara penuh pada hard disk drive magnetik karena kepala baca-tulis HDD menimpa langsung setiap sektor fisik yang teralamatkan, sesuai klasifikasi level Purge NIST SP 800-88 Rev.2.

MetodeJumlah PassStatus Saat Ini
DoD 5220.22-M (3-pass)3 kali overwriteDeprecated — digantikan pendekatan level-Purge
NIST SP 800-88 Rev.21 kali overwrite + verifikasiStandar aktif untuk klasifikasi Purge pada HDD

Metode DoD 3-pass kini dianggap berlebihan untuk HDD modern dan telah digantikan pendekatan level-Purge NIST SP 800-88 Rev.2, yang cukup dengan satu siklus overwrite disertai verifikasi sampling sektor. Efektivitas pada media magnetik ini tidak serta-merta berlaku sama pada arsitektur penyimpanan berbasis flash.

Mengapa Software Wiping Tidak Memadai untuk SSD dan NVMe?

Software wiping tidak memadai untuk SSD dan NVMe karena controller drive memiliki Flash Translation Layer (FTL) yang mengalihkan operasi tulis demi wear leveling, sehingga sebagian sel NAND tidak pernah benar-benar menerima penimpaan data.

Flash Translation Layer dan Data yang Tersembunyi dari Perintah Overwrite

FTL memetakan ulang alamat logis ke alamat fisik demi meratakan keausan sel NAND. Akibatnya, tool overwrite era HDD seperti DBAN menulis pola penimpaan ke alamat yang dialihkan controller, bukan ke lokasi fisik asli tempat data lama tersimpan — sehingga sebagian data lama tetap utuh secara fisik meski proses wiping tampak selesai.

Sanitize Command sebagai Pengganti Wiping Tradisional pada Flash Storage

  • Over-provisioned space — kapasitas cadangan pabrik untuk manajemen keausan — sepenuhnya tidak terjangkau operasi file-system standar atau pola tulis berurutan.
  • Perintah Sanitize bawaan drive (Block Erase, Crypto Erase) dirancang khusus menjangkau seluruh sel NAND termasuk area cadangan tersebut.
  • Detail teknis perintah Sanitize pada arsitektur NVMe dibahas tuntas pada tantangan pemusnahan data arsitektur NVMe, sementara protokol crypto-erase SSD secara umum dibahas pada protokol keamanan crypto-erase SSD.

Ketidakcukupan overwrite tradisional ini menuntut standar verifikasi tambahan sebelum sebuah unit dinyatakan bersih dari data.

Standar Verifikasi Apa yang Wajib Menyertai Proses Software Wiping?

Verifikasi software wiping wajib mencakup tiga elemen: verification pass yang membaca ulang sampel sektor acak, log wiping bernomor seri per unit, dan penerbitan Certificate of Data Destruction sebagai bukti akhir.

Elemen VerifikasiTujuanOutput Dokumen
Verification passMembaca ulang sampel sektor pasca-wipingLaporan sampling internal
Log wiping bernomor seriMenautkan proses wiping ke unit spesifikLog audit per unit
Certificate of Data DestructionBukti formal proses sanitasi selesaiSertifikat bertanda tangan

Ketiga elemen verifikasi ini menjadi dasar Protokol Pembersihan Data Korporasi yang dijalankan secara konsisten pada setiap unit aset korporat.

Bagaimana Terimakomputerkantor Menjalankan Protokol Wiping pada Aset Korporasi?

Terima Komputer Kantor menjalankan Protokol Pembersihan Data Korporasi yang mengombinasikan software wiping untuk HDD dan Sanitize command untuk media flash pada setiap borongan aset IT yang diakuisisi.

Sebagai spesialis ITAD korporasi Jakarta, tim lapangan menentukan metode sanitasi berdasarkan jenis media sebelum unit masuk proses valuasi — HDD magnetik menjalani software wiping dengan verifikasi sampling, sementara SSD dan NVMe menjalani Sanitize command level-drive. Kombinasi metode ini memastikan setiap unit, baik HDD lama maupun SSD/NVMe terbaru, dilepas dari korporasi dalam kondisi bersih data dan terdokumentasi penuh.

Pendekatan ini konsisten dengan tata kelola sanitasi data yang lebih luas dijelaskan pada standar sanitasi data korporat, termasuk perbandingan standar legacy pada perbandingan DoD 5220.22-M vs NIST 800-88.

Software wiping tetap menjadi fondasi sanitasi data untuk HDD magnetik, tetapi bukan solusi tunggal untuk seluruh jenis aset IT korporasi — pemilihan metode yang tepat per jenis media adalah syarat mutlak sebelum aset dilepas.

PT.Sparta Computindo Teknologi, melalui Terimakomputerkantor.com, menerapkan protokol sanitasi berlapis ini pada setiap program buyback laptop dan komputer bekas kantor secara borongan, sehingga korporasi memperoleh kepastian bahwa data sensitif tidak berpindah tangan bersama unit fisik yang dilikuidasi.

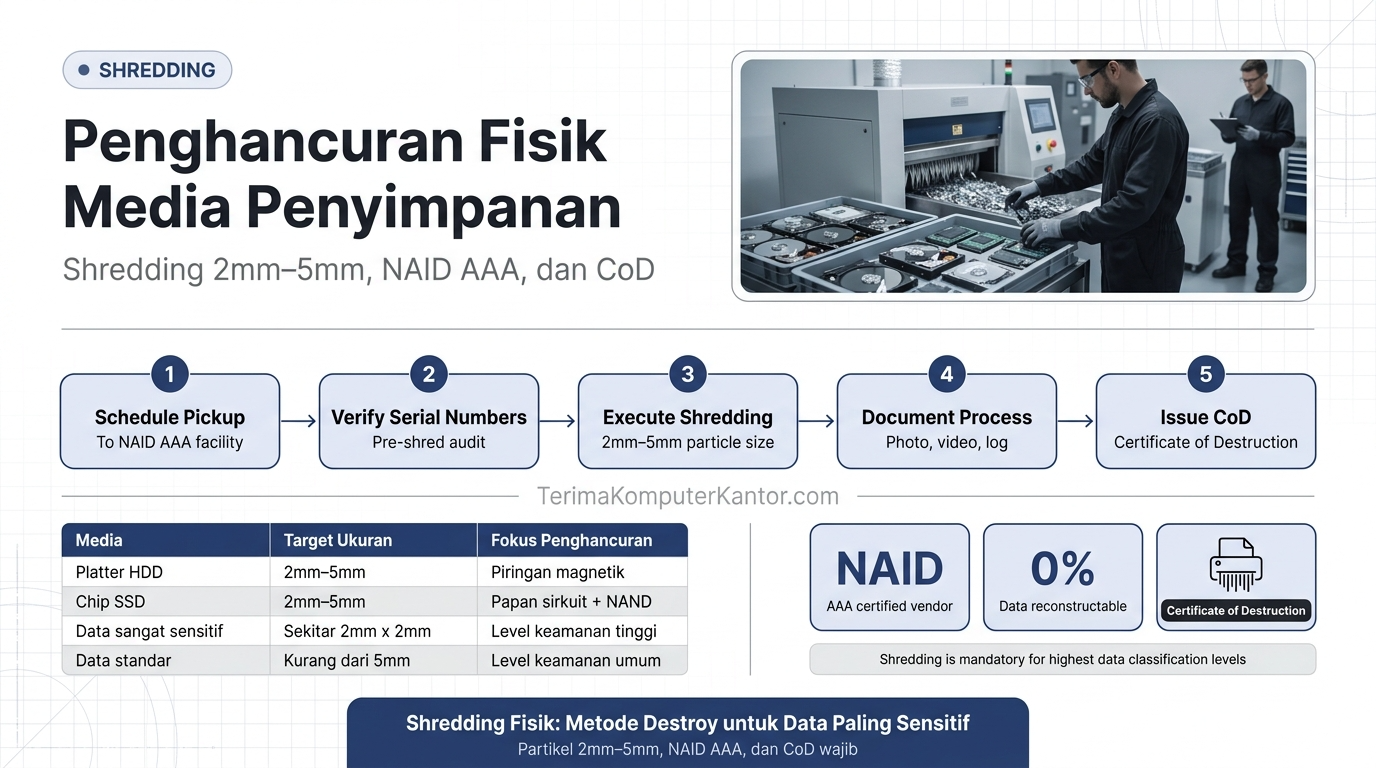
diagram tahapan physical shredding media penyimpanan hingga partikel 2mm sesuai standar NAID AAA

Proses Penghancuran Fisik (Shredding) Media Penyimpanan

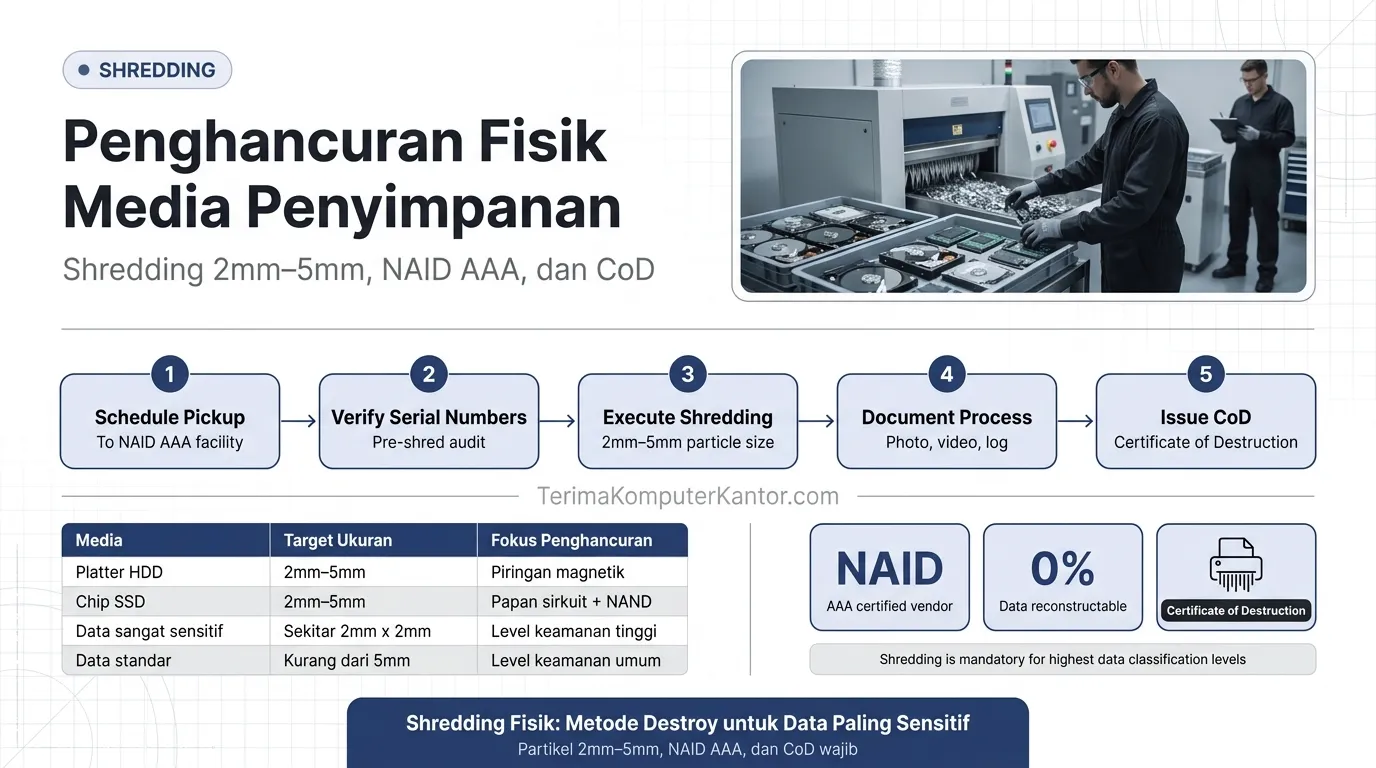
Physical shredding adalah metode sanitasi kategori Destroy yang mereduksi media penyimpanan menjadi partikel kecil sehingga data yang tersimpan di dalamnya tidak dapat direkonstruksi dengan cara apa pun. 

Terimakomputerkantor.com menyalurkan unit dengan klasifikasi data sangat sensitif ke proses shredding fisik melalui layanan buyback laptop bekas kantor sebagai tahap akhir sebelum aset dilepas dari inventaris korporasi.

Panduan industri menargetkan ukuran partikel sekitar 2mm x 2mm untuk level keamanan tinggi hingga kurang dari 5mm untuk standar umum, dan proses ini sebaiknya dikerjakan vendor bersertifikasi NAID AAA yang menerbitkan Certificate of Destruction pada setiap sesi.

diagram tahapan physical shredding media penyimpanan hingga partikel 2mm sesuai standar NAID AAA

Apa Itu Physical Shredding dan Kapan Menjadi Metode Sanitasi Wajib?

Physical shredding mereduksi media penyimpanan menjadi partikel kecil sehingga media tersebut tidak bisa dipakai menyimpan data lagi dan datanya tidak dapat direkonstruksi.

Shredding adalah kategori Destroy dalam NIST SP 800-88, digunakan untuk klasifikasi data paling sensitif atau media yang sudah rusak dan tidak bisa disanitasi secara logis maupun magnetik.

Berbeda dengan metode Purge yang masih menyisakan media dalam kondisi fisik utuh, shredding menghilangkan opsi pemulihan data sepenuhnya karena struktur fisik media tidak lagi ada.

Korporasi umumnya menetapkan shredding sebagai kebijakan wajib untuk kategori data keuangan, data pribadi pelanggan, dan dokumen rahasia negara, tanpa mempertimbangkan opsi remarketing pada media yang bersangkutan.

Tingkat keamanan yang dibutuhkan menentukan seberapa kecil partikel hasil shredding harus dicapai — berapa ukuran standar yang berlaku?

Berapa Ukuran Partikel Standar dalam Proses Shredding Media Penyimpanan?

Panduan industri menargetkan ukuran partikel shredding sekitar 2mm x 2mm untuk level keamanan tinggi, hingga kurang dari 5mm untuk standar umum, tergantung klasifikasi data dan jenis media yang diproses.

Level Klasifikasi DataUkuran Partikel TargetJenis Media
Data sangat sensitifSekitar 2mm x 2mmPlatter HDD, chip SSD
Data standarKurang dari 5mmPlatter HDD, chip SSD

Platter HDD dan chip SSD memiliki karakteristik pemotongan yang berbeda karena struktur fisiknya tidak sama, sebuah perbedaan yang menentukan bagaimana mesin shredder dikonfigurasi untuk masing-masing jenis media.

Pencapaian standar ukuran partikel ini bergantung pada prosedur vendor bersertifikasi yang menjalankan proses penghancuran secara konsisten.

Bagaimana Proses Shredding Dijalankan oleh Vendor Bersertifikasi NAID AAA?

Untuk menjalankan shredding sesuai standar audit, tiga tahap wajib dilalui: penjemputan terjadwal ke fasilitas vendor bersertifikasi NAID AAA, verifikasi identitas unit, dan eksekusi penghancuran yang diawasi langsung.

Tahapan Penjemputan hingga Penghancuran di Fasilitas Vendor

  1. Jadwalkan penjemputan unit dari lokasi korporasi ke fasilitas vendor.
  2. Verifikasi nomor seri setiap unit sebelum masuk area penghancuran.
  3. Jalankan proses shredding hingga mencapai ukuran partikel target.
  4. Dokumentasikan hasil melalui foto, video, dan catatan operator.

Kriteria Vendor NAID AAA yang Wajib Diverifikasi

  • Sertifikasi NAID AAA yang masih aktif dan dapat diverifikasi ke lembaga penerbit.
  • Riwayat audit fasilitas tanpa temuan pelanggaran signifikan.
  • Fasilitas penghancuran dengan kontrol akses dan pengawasan CCTV.

Vendor bersertifikasi ini menerapkan prosedur berbeda tergantung karakteristik fisik media yang dihancurkan, baik platter magnetik maupun chip flash.

Apa Perbedaan Shredding untuk Platter HDD dan Chip SSD?

Shredding platter HDD berfokus pada penghancuran piringan magnetik menjadi lembaran logam kecil, sementara shredding chip SSD memerlukan penghancuran seluruh papan sirkuit dan sel NAND karena data tersebar di banyak chip terpisah.

Jenis MediaKarakteristik PenghancuranCatatan
Platter HDDPiringan magnetik dipotong menjadi lembaran logamSatu platter menyimpan data terpusat
Chip SSDPapan sirkuit dan sel NAND dihancurkan menyeluruhData tersebar di banyak chip terpisah

SSD yang masih fungsional dapat disanitasi lebih dulu melalui protokol keamanan Crypto-Erase untuk SSD sebagai alternatif non-fisik sebelum diputuskan apakah unit tetap layak dijual kembali atau diteruskan ke shredding.

Perbedaan karakteristik media ini menegaskan pentingnya dokumen audit yang mencatat metode spesifik apa yang diterapkan pada setiap unit.

Dokumen Apa yang Wajib Diterbitkan Setelah Proses Shredding Selesai?

Setiap sesi shredding wajib menghasilkan Certificate of Destruction yang mencatat nomor seri aset, tanggal pelaksanaan, metode penghancuran, dan tanda tangan operator atau perusahaan vendor.

  • Nomor seri aset yang dihancurkan.
  • Tanggal dan lokasi pelaksanaan shredding.
  • Metode penghancuran yang diterapkan.
  • Tanda tangan operator dan penanggung jawab vendor.

Fungsi lengkap dokumen ini dalam laporan audit korporasi dibahas pada fungsi Certificate of Destruction pada laporan audit. Tanpa dokumen ini, korporasi tidak memiliki bukti formal bahwa aset yang dilaporkan hilang dari inventaris benar-benar telah dihancurkan, bukan sekadar berpindah tangan tanpa pengawasan.

Dokumen ini menjadi bukti audit trail utama yang membuktikan korporasi telah menuntaskan kewajiban sanitasi data sebelum aset dinyatakan resmi dilikuidasi.

Physical shredding mereduksi media penyimpanan menjadi partikel 2mm hingga kurang dari 5mm sesuai level klasifikasi data, dijalankan vendor bersertifikasi NAID AAA, dan wajib menghasilkan Certificate of Destruction sebagai bukti audit.

Terimakomputerkantor.com, mitra likuidasi aset IT bersertifikat di bawah PT.Sparta Computindo Teknologi, menyalurkan unit dengan klasifikasi data sensitif ke proses shredding tersertifikasi sebagai bagian dari protokol likuidasi aset IT korporasi.

Korporasi dapat menghubungi layanan buyback laptop bekas kantor dengan proses shredding data tersertifikasi untuk memastikan disposisi aset berjalan aman dan terdokumentasi penuh.

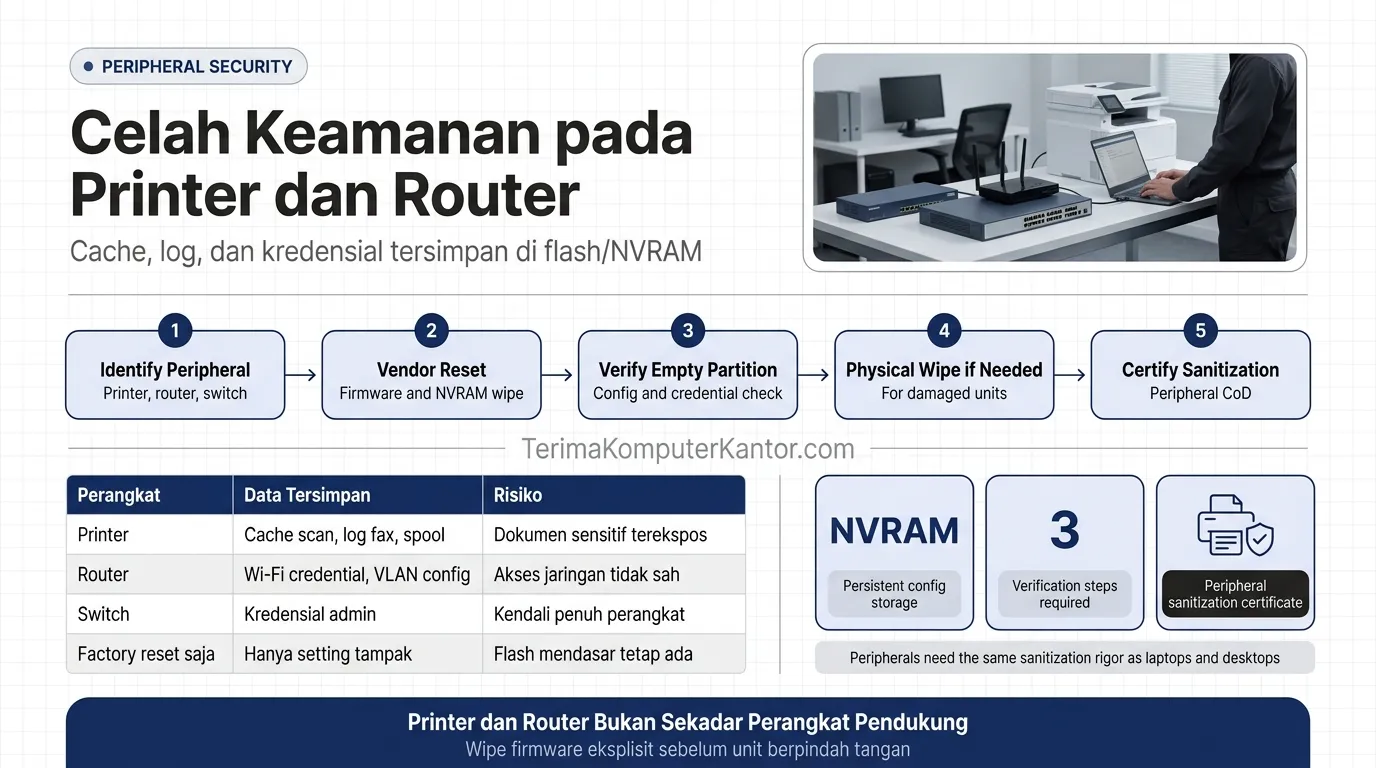
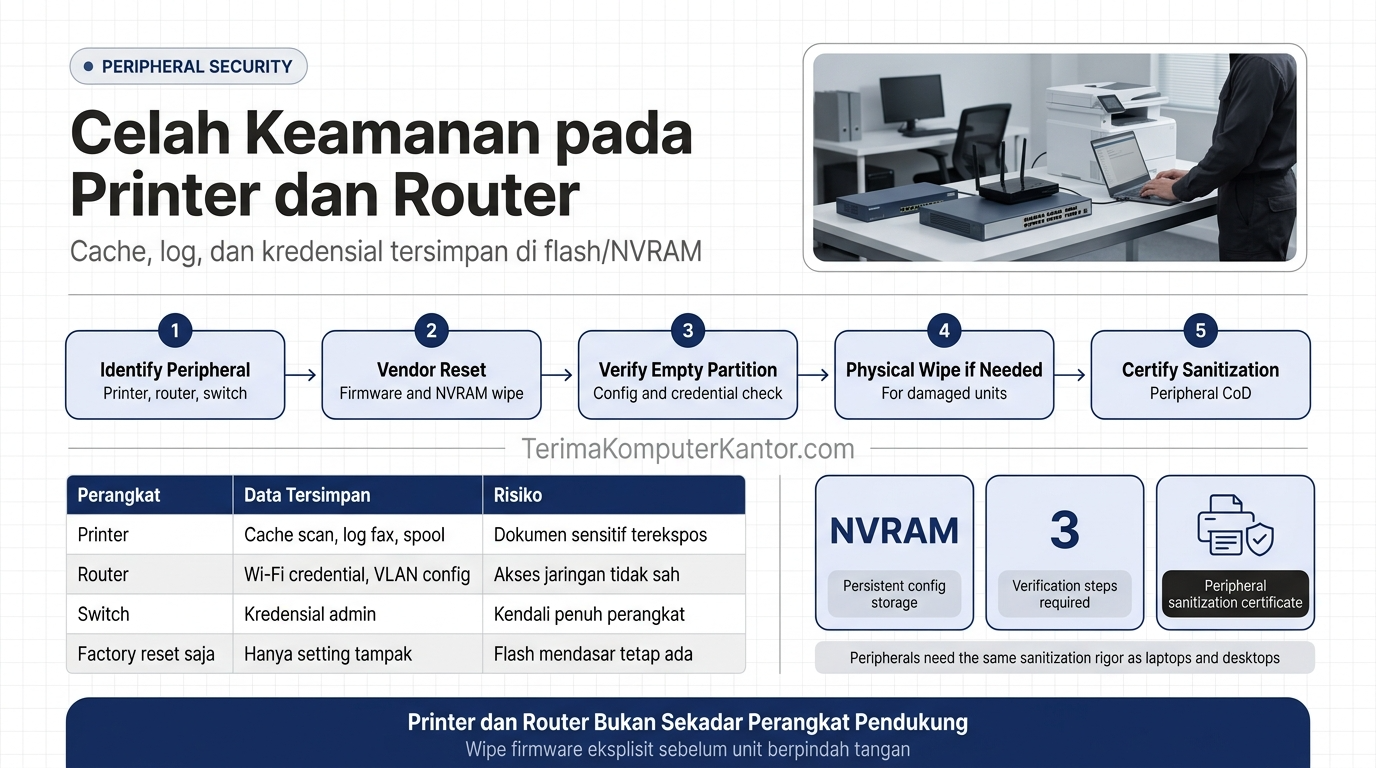
diagram data sensitif tersimpan pada flash NVRAM printer dan router korporasi

Celah Keamanan Memori Penyimpanan pada Printer dan Router

Celah keamanan memori penyimpanan pada printer dan router adalah risiko kebocoran data yang muncul karena periferal jaringan menyimpan cache dokumen, log aktivitas, dan kredensial secara persisten pada flash/NVRAM onboard yang sering terabaikan dalam proses disposisi aset IT. 

Terimakomputerkantor menyertakan periferal jaringan dalam protokol sanitasi data yang sama ketatnya dengan program buyback laptop bekas korporasi secara borongan, karena printer dan router bukan sekadar perangkat pendukung.

Factory reset sederhana pada sejumlah model periferal hanya menghapus pengaturan yang tampak di menu, bukan flash mendasar tempat cache dokumen, log fax, dan kredensial Wi-Fi tersimpan secara fisik.

diagram data sensitif tersimpan pada flash NVRAM printer dan router korporasi

Apa Saja Data Sensitif yang Tersimpan pada Printer dan Router Kantor?

Printer dan router kantor menyimpan data sensitif pada flash/NVRAM onboard, mencakup cache dokumen scan, log fax, spool print job, serta kredensial Wi-Fi tersimpan dan konfigurasi jaringan pada perangkat router/switch.

Pada printer:

  • Cache dokumen hasil scan yang tersimpan sementara di memori internal.
  • Log fax berisi riwayat nomor tujuan dan waktu pengiriman.
  • Spool print job yang menyimpan salinan dokumen yang pernah dicetak.

Pada router dan switch:

  • Kredensial Wi-Fi tersimpan, termasuk kata sandi jaringan korporat.
  • Konfigurasi VLAN yang mencerminkan struktur segmentasi jaringan internal.
  • Kredensial admin yang memberi akses penuh ke pengaturan perangkat.

Data ini tetap berada pada memori onboard bahkan setelah pengguna melakukan penghapusan setting yang tampak di menu perangkat.

Mengapa Factory Reset Tidak Cukup untuk Menghapus Data pada Periferal?

Factory reset pada sejumlah model periferal hanya menghapus setting tampak di menu perangkat, bukan flash mendasar tempat konfigurasi VLAN, kredensial admin, dan cache dokumen tersimpan secara fisik.

Menu “restore factory default” umumnya dirancang untuk mengembalikan tampilan antarmuka dan preferensi pengguna ke kondisi awal — bukan untuk menghapus partisi flash yang menyimpan log dan kredensial.

Banyak tim IT internal berasumsi bahwa satu kali reset dari menu perangkat sudah setara dengan sanitasi data penuh, padahal produsen periferal umumnya memisahkan partisi “pengaturan pengguna” dari partisi “firmware dan log sistem” — hanya partisi pertama yang tersentuh reset standar.

Kesenjangan antara setting yang tampak terhapus dan flash mendasar yang tetap tersimpan inilah yang menuntut prosedur wipe firmware eksplisit.

Bagaimana Prosedur Wipe Firmware dan NVRAM Dijalankan?

Prosedur wipe firmware dan NVRAM dijalankan melalui perintah reset pabrik tingkat vendor yang eksplisit menghapus partisi konfigurasi, atau melalui penghancuran fisik chip storage untuk unit yang rusak atau tidak responsif terhadap perintah software.

Penghapusan Cache Dokumen dan Log Fax pada Printer

Memori internal printer — baik hard disk internal pada printer enterprise maupun flash onboard pada printer kantor umum — diwipe menggunakan perintah reset tingkat vendor sebelum unit dilepas, memastikan cache dokumen dan log fax tidak tertinggal.

Penghapusan Kredensial Wi-Fi dan Konfigurasi VLAN pada Router/Switch

Router dan switch menjalani reset firmware tingkat vendor untuk menghapus kredensial Wi-Fi tersimpan dan konfigurasi VLAN yang persisten melewati factory reset sederhana, dilanjutkan verifikasi bahwa partisi konfigurasi benar-benar kosong.

Kegagalan menjalankan salah satu dari dua prosedur ini membuka celah risiko keamanan yang berlanjut setelah periferal berpindah tangan.

Apa Risiko Jika Periferal Dilepas Tanpa Sanitasi Memori Onboard?

Periferal yang dilepas tanpa sanitasi memori onboard membuka risiko kredensial admin bocor dan konfigurasi VLAN terekspos, yang berpotensi memberi akses jaringan tidak sah kepada pihak yang memperoleh unit bekas tersebut.

  • Kredensial admin bocor memberi kendali penuh atas pengaturan perangkat kepada pihak yang tidak berwenang.
  • Konfigurasi VLAN terekspos membuka gambaran struktur segmentasi jaringan internal korporasi.
  • Kombinasi kedua risiko di atas berpotensi menghasilkan akses jaringan tidak sah pada infrastruktur pengganti setelah unit lama berpindah tangan.

Risiko ini bersifat kumulatif ketika satu unit router bekas menjadi titik masuk bagi pihak tidak berwenang untuk memetakan struktur jaringan korporasi sebelum insiden yang lebih besar terjadi.

Analisis lebih lanjut mengenai dampak finansial insiden semacam ini dibahas pada analisis kerugian akibat kebocoran data. Risiko ini menegaskan pentingnya verifikasi menyeluruh sebelum periferal benar-benar dilepas ke pihak ketiga.

Bagaimana Memastikan Periferal Bekas Aman Dilepas ke Mitra ITAD?

Kesiapan disposisi periferal dipastikan melalui tiga verifikasi: checklist wipe firmware per unit, verifikasi NVRAM kosong pasca-reset vendor, dan penerbitan sertifikat sanitasi periferal sebagai bukti dokumentasi.

Item VerifikasiTujuanOutput Dokumen
Checklist wipe firmwareMemastikan reset vendor dijalankan tuntasLog verifikasi per unit
Verifikasi NVRAM kosongMengonfirmasi partisi konfigurasi benar-benar kosongLaporan sampling teknis
Sertifikat sanitasi periferalBukti formal proses sanitasi selesaiSertifikat bertanda tangan

Ketiga verifikasi ini menjadikan printer, router, dan switch bekas layak masuk proses likuidasi borongan bersama laptop dan komputer kantor lainnya, sejalan dengan standar yang dijelaskan pada standar sanitasi data korporat dan prosedur chain of custody pemusnahan data.

Printer, router, dan switch menyimpan data sensitif pada flash/NVRAM onboard yang tidak tuntas terhapus oleh factory reset sederhana, sehingga memerlukan wipe firmware eksplisit atau penghancuran fisik chip sebelum dilepas.

Sebagai mitra likuidasi aset IT, Terimakomputerkantor.com menyertakan periferal jaringan dalam protokol sanitasi data yang sama dengan laptop dan komputer kantor pada setiap program buyback laptop bekas korporasi secara borongan, sehingga korporasi tidak meninggalkan celah keamanan pada perangkat pendukung yang sering terlewat.

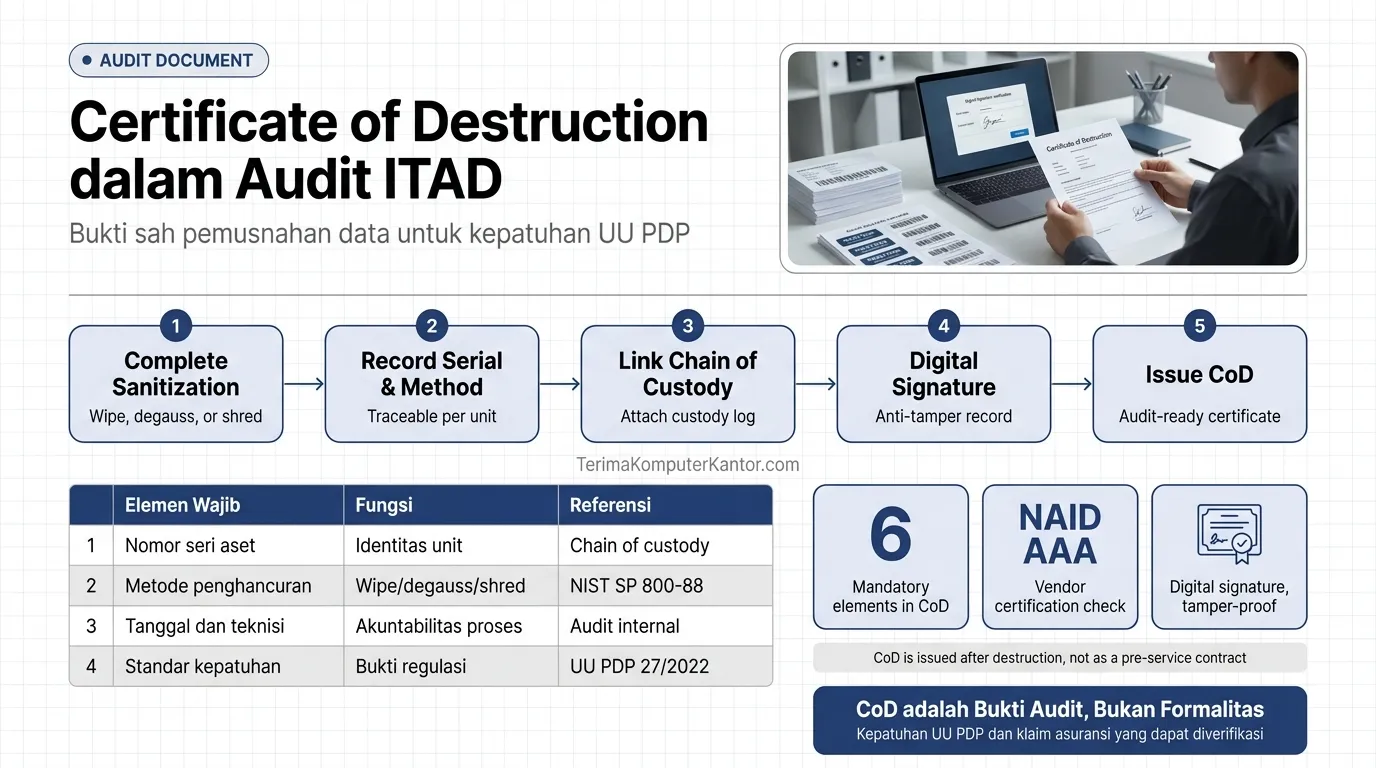
diagram enam elemen wajib Certificate of Destruction pada laporan audit aset IT

Fungsi Certificate of Destruction (CoD) pada Laporan Audit

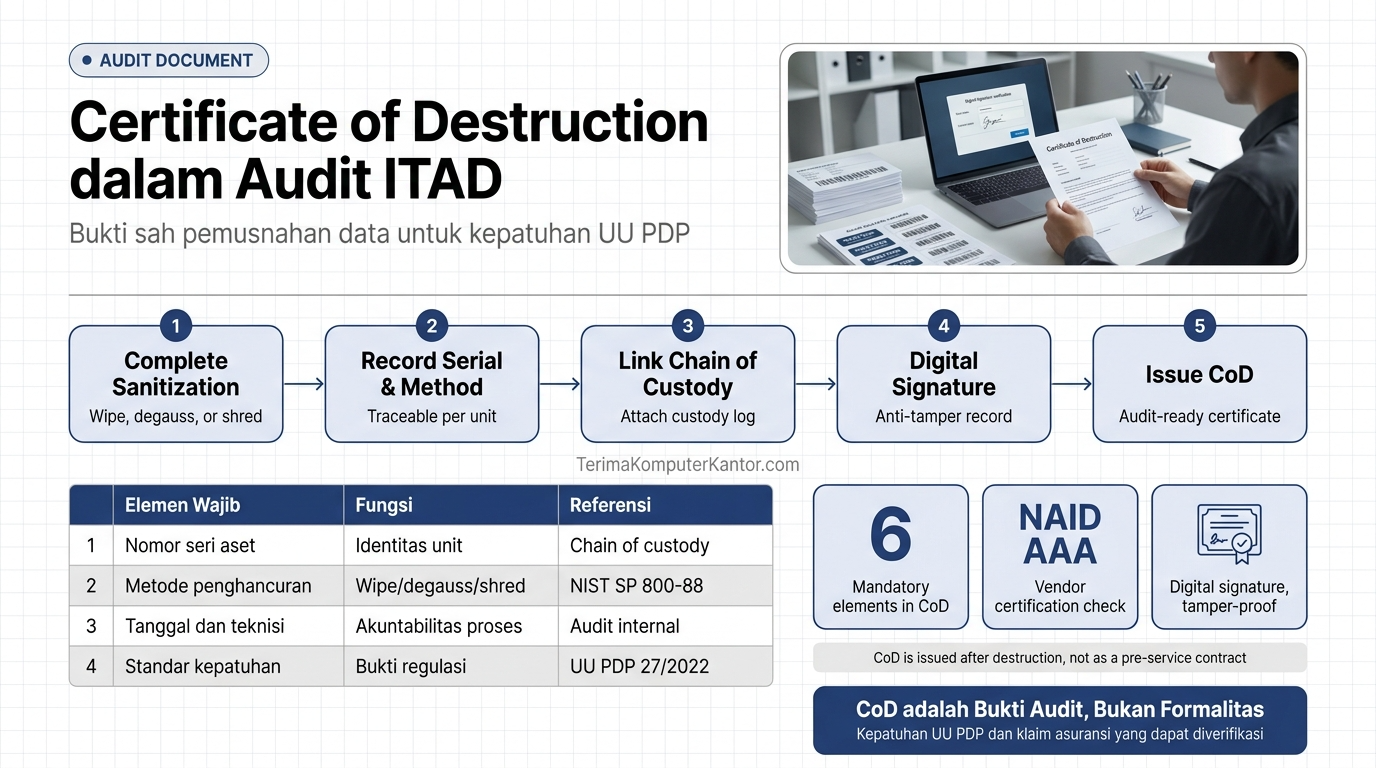
Certificate of Destruction (CoD) adalah dokumen audit resmi yang diterbitkan setelah proses penghancuran data pada aset IT selesai dijalankan, mencantumkan metode, tanggal, dan pihak yang bertanggung jawab.

Berbeda dengan pelepasan aset tanpa dokumentasi resmi, layanan terima laptop bekas kantor borongan Terimakomputerkantor.com menerbitkan Certificate of Destruction pada setiap unit sebagai bukti audit yang sah bagi perusahaan pelepas aset.

CoD yang merujuk standar NIST SP 800-88 Rev.2 (2025) dan mencantumkan referensi chain of custody menjadi syarat kepatuhan UU No. 27/2022 sekaligus bukti klaim asuransi bila terjadi sengketa data di kemudian hari.

diagram enam elemen wajib Certificate of Destruction pada laporan audit aset IT

Apa Itu Certificate of Destruction (CoD) dalam Proses ITAD?

Certificate of Destruction adalah dokumen audit yang membuktikan proses penghancuran data pada aset IT telah dijalankan sesuai standar sanitasi yang berlaku.

Dokumen ini diterbitkan setelah proses selesai, bukan sebagai kontrak layanan sebelum proses dimulai. CoD berfungsi sebagai bukti tertulis bahwa data pada komputer kantor, laptop, atau server yang dilepas sudah dimusnahkan secara permanen — bukan sekadar terhapus dari tampilan sistem operasi.

Tanpa dokumen ini, korporasi hanya memiliki klaim lisan dari vendor bahwa proses sanitasi telah dijalankan, sebuah posisi yang lemah ketika harus dipertanggungjawabkan di hadapan regulator maupun auditor eksternal.

Bukti kepatuhan regulasi semacam ini menjadi alasan mengapa CoD tidak boleh dianggap sebagai formalitas administratif semata.

Mengapa CoD Wajib dalam Laporan Audit dan Kepatuhan Korporasi?

CoD wajib melekat pada laporan audit korporat karena UU No. 27/2022 mensyaratkan bukti nyata bahwa data pribadi pada aset IT telah dimusnahkan secara permanen.

Tiga manfaat utama CoD dalam konteks audit dan kepatuhan meliputi:

  • Kepatuhan UU PDP — menjadi bukti tertulis saat regulator memeriksa proses penghapusan data pribadi perusahaan.
  • Syarat klaim asuransi — dokumen wajib bila terjadi sengketa data yang melibatkan aset yang sudah dilepas.
  • Bukti audit internal — melengkapi laporan tahunan tata kelola data perusahaan.

Dokumen teknis pemusnahan inilah yang menjadi bukti sah tersebut, dengan elemen-elemen spesifik yang wajib tercantum di dalamnya.

Apa Saja Elemen Wajib dalam Certificate of Destruction?

Certificate of Destruction yang valid wajib mencantumkan enam elemen: referensi chain of custody, nomor seri aset, metode penghancuran, tanggal dan waktu, identitas teknisi penanggung jawab, dan standar kepatuhan yang dirujuk.

ElemenFungsi
Referensi chain of custodyMenautkan CoD ke log kustodian selama proses penghapusan
Nomor seri asetMemastikan identitas unit yang dimusnahkan dapat dilacak
Metode penghancuranMencatat wiping, degaussing, atau shredding yang digunakan
Tanggal dan waktuMenandai kapan proses penghancuran dijalankan
Teknisi penanggung jawabMenetapkan akuntabilitas individu atas eksekusi
Standar kepatuhan yang dirujukMembuktikan proses mengikuti standar seperti NIST SP 800-88 Rev.2

Referensi Chain of Custody dan Standar Rujukan dalam CoD

CoD merujuk log chain of custody selama proses penghapusan data sebagai lampiran, sekaligus mencantumkan standar sanitasi media federal terkini — NIST SP 800-88 Rev.2 (2025) — yang membagi tingkat sanitasi menjadi Clear, Purge, dan Destroy. Detail lengkap standar ini diuraikan pada standar sanitasi data NIST 800-88.

Nomor Seri Aset, Metode, dan Tanda Tangan Digital sebagai Bukti Anti-Tamper

Log bertanda tangan digital semakin menjadi preferensi dibanding dokumen kertas manual karena mampu mengunci nomor seri aset, metode, dan waktu eksekusi dalam satu berkas elektronik yang sulit dimanipulasi setelah diterbitkan.

Pendekatan ini juga mempermudah korporasi menyimpan arsip dalam jumlah besar tanpa risiko dokumen kertas hilang atau rusak seiring waktu. Ruang lingkup elemen ini yang membedakan CoD secara fungsional dari Certificate of Recycling.

Apa Beda Certificate of Destruction dengan Certificate of Recycling?

Certificate of Destruction membuktikan pemusnahan data secara spesifik, sedangkan Certificate of Recycling membuktikan proses daur ulang material fisik perangkat setelah data dimusnahkan.

AspekCertificate of DestructionCertificate of Recycling
Fokus dokumenPemusnahan dataDaur ulang material fisik
Elemen wajibMetode, tanggal, teknisi, standar sanitasiVolume material, fasilitas daur ulang, tanggal proses
Kegunaan auditKepatuhan perlindungan dataKepatuhan lingkungan (e-waste)
Kaitan regulasiUU No. 27/2022Regulasi pengelolaan limbah elektronik

Transparansi vendor dalam menerbitkan kedua dokumen ini yang perlu diverifikasi sebelum kontrak disposisi ditandatangani.

Bagaimana Memverifikasi Keaslian CoD dari Vendor ITAD?

Verifikasi keaslian CoD dari vendor ITAD mencakup tiga pemeriksaan: kecocokan nomor seri aset dengan log chain of custody, validitas sertifikasi vendor seperti NAID AAA, dan keberadaan log bertanda tangan digital anti-tamper.

  • Cocokkan nomor seri aset pada CoD dengan log chain of custody yang menyertainya.
  • Periksa validitas sertifikasi vendor, misalnya akreditasi NAID AAA untuk layanan pemusnahan data.
  • Pastikan CoD dilengkapi log bertanda tangan digital, bukan hanya cap dan tanda tangan basah pada kertas.

Korporasi yang memverifikasi ketiga poin ini sebelum menerima CoD memperoleh bukti audit yang tidak dapat dibantah dalam sengketa data maupun pemeriksaan regulator.

Certificate of Destruction adalah bukti audit yang menegaskan data pada aset IT telah dimusnahkan sesuai standar seperti NIST SP 800-88 Rev.2, sekaligus syarat kepatuhan UU PDP dan klaim asuransi korporat.

Terima Komputer Kantor menerbitkan Certificate of Destruction pada setiap unit yang diakuisisi dari perusahaan di seluruh Indonesia, sehingga korporasi dapat menyerahkan laptop bekas kantor secara borongan dengan bukti pemusnahan data yang sah dan dapat diaudit.

iagram mekanisme Crypto-Erase menghancurkan Media Encryption Key pada Self-Encrypting Drive

Protokol Keamanan Crypto-Erase untuk SSD

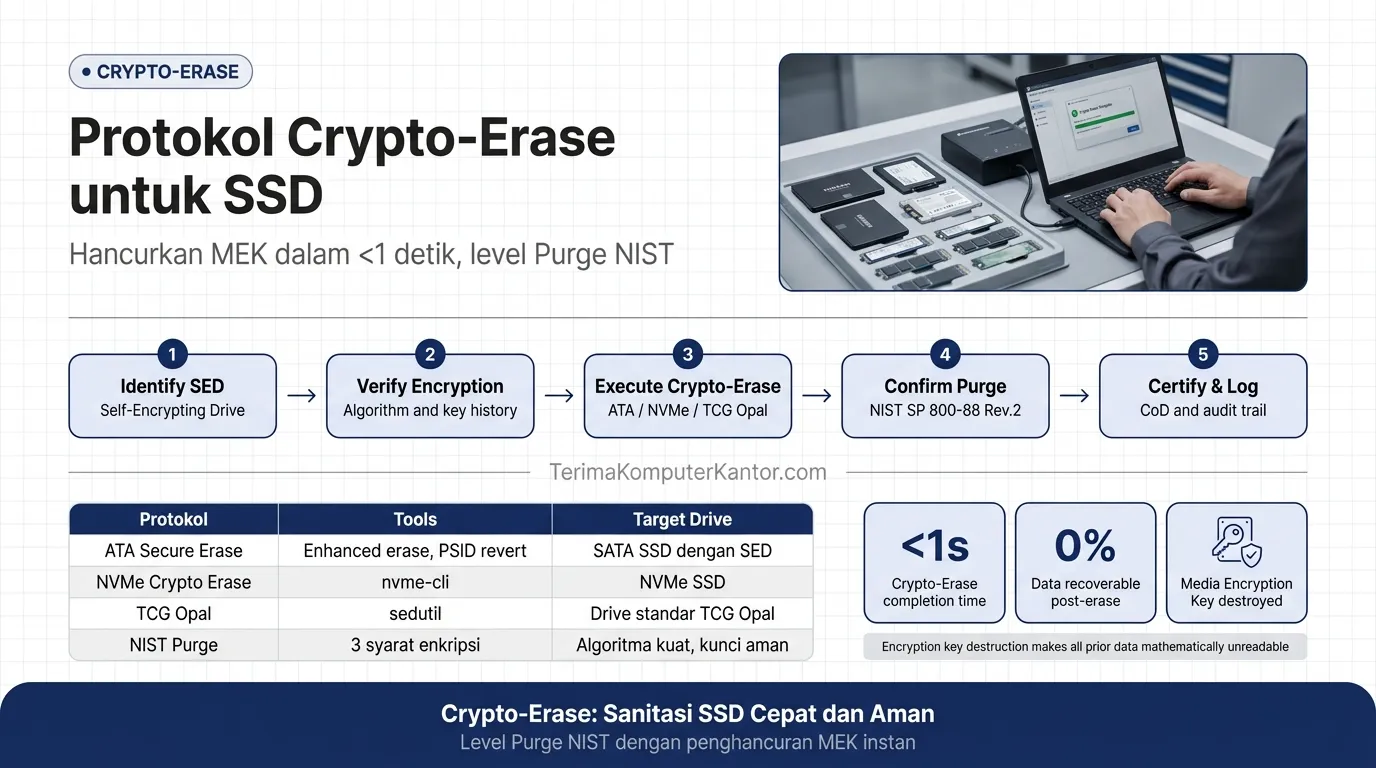
Crypto-Erase menghancurkan atau meregenerasi Media Encryption Key pada Self-Encrypting Drive sehingga seluruh data yang terenkripsi sebelumnya tidak dapat dipulihkan secara matematis. 

Terimakomputerkantor menerapkan Crypto-Erase pada setiap unit SSD korporasi yang masuk melalui layanan buyback laptop bekas kantor sebelum aset dilikuidasi, memangkas waktu sanitasi secara signifikan dibanding penghapusan data manual pada media berkapasitas besar.

Proses Crypto-Erase pada SED berjalan dalam waktu kurang dari 1 detik, terlepas dari sisa data fisik pada chip, dan NIST SP 800-88 Revisi 2 mengklasifikasikannya sebagai metode level-Purge jika enkripsi yang mendasari memadai.

iagram mekanisme Crypto-Erase menghancurkan Media Encryption Key pada Self-Encrypting Drive

Apa Itu Crypto-Erase dan Bagaimana Metode Ini Mengamankan Data pada SSD?

Crypto-Erase adalah metode sanitasi yang menghancurkan atau meregenerasi Media Encryption Key (MEK) pada Self-Encrypting Drive (SED) sehingga seluruh data yang terenkripsi menjadi tidak terbaca.

SED mengenkripsi seluruh data yang ditulis secara otomatis melalui hardware, bukan melalui software tambahan, sehingga setiap sektor pada drive selalu berada dalam kondisi terenkripsi sejak awal.

MEK berfungsi sebagai kunci tunggal yang membuka seluruh isi drive — begitu kunci ini dihancurkan, seluruh sektor data menjadi rangkaian bit acak yang tidak bermakna tanpa proses dekripsi ulang. 

Pendekatan ini berbeda secara fundamental dari metode overwrite tradisional yang menulis ulang setiap sektor data secara fisik, karena Crypto-Erase hanya perlu menghilangkan satu titik akses tunggal untuk mengunci seluruh drive secara permanen.

Regenerasi kunci ini terjadi secara instan pada level hardware — seberapa cepat sebenarnya proses ini berlangsung?

Bagaimana Crypto-Erase Menghancurkan Media Encryption Key dalam Waktu Kurang dari 1 Detik?

Crypto-Erase menghancurkan atau meregenerasi Media Encryption Key dalam waktu kurang dari 1 detik, membuat seluruh data yang terenkripsi sebelumnya tidak dapat dipulihkan secara matematis, terlepas dari sisa data fisik di chip.

  1. Drive menerima perintah crypto erase dari host atau tools sanitasi.
  2. Firmware drive menghancurkan atau meregenerasi MEK pada level hardware.
  3. Seluruh sektor data yang sebelumnya terenkripsi menjadi tidak terbaca secara instan.

Kecepatan proses ini independen dari kapasitas drive — SSD berkapasitas 500 GB dan 4 TB sama-sama tersanitasi dalam hitungan kurang dari 1 detik, karena yang dihancurkan bukan data itu sendiri melainkan kunci matematis yang membuka data tersebut.

Kecepatan proses ini bergantung pada standar lintas protokol yang mengeksekusi perintah penghancuran kunci pada level firmware drive.

Apa Saja Implementasi Teknis Crypto-Erase: ATA Secure Erase, NVMe Crypto Erase, dan TCG Opal?

Crypto-Erase diimplementasikan melalui tiga jalur teknis utama pada SSD korporasi: ATA Security Erase dengan PSID revert, NVMe Crypto Erase melalui nvme-cli, dan TCG Opal melalui sedutil.

ProtokolPerintah/ToolsJenis Drive Target
ATA Security EraseEnhanced erase command, PSID revertSATA SSD dengan SED
NVMe Crypto Erasenvme-cliNVMe SSD
TCG OpalsedutilDrive dengan implementasi standar TCG Opal

ATA Security Erase mengeksekusi perintah enhanced erase yang memicu crypto erase pada SED, sementara PSID revert dipakai saat kredensial admin drive tidak tersedia lagi.

NVMe Crypto Erase dijalankan melalui nvme-cli, utilitas command-line yang mengeksekusi perintah NVMe Sanitize Crypto Erase langsung ke firmware drive, sementara sedutil digunakan untuk drive yang mengimplementasikan standar TCG Opal, sebuah spesifikasi manajemen enkripsi self-encrypting drive lintas vendor.

Ketiga standar lintas protokol ini menjadi dasar apakah Crypto-Erase dapat diklasifikasikan sebagai metode Purge yang sah menurut NIST.

Kapan NIST SP 800-88 Mengklasifikasikan Crypto-Erase sebagai Metode Purge yang Sah?

NIST SP 800-88 Revisi 2 mengklasifikasikan Crypto-Erase sebagai metode level-Purge hanya jika tiga syarat terpenuhi: algoritma enkripsi yang mendasari kuat, kunci enkripsi tidak pernah terekspos, dan manajemen kunci aman sebelum penghancuran kunci dilakukan.

  • Algoritma enkripsi yang mendasari kuat dan belum diketahui memiliki celah kriptografis.
  • Kunci enkripsi tidak pernah terekspos ke pihak luar sepanjang siklus hidup drive.
  • Manajemen kunci aman diterapkan sebelum proses penghancuran kunci dieksekusi.

Ketiga syarat ini memastikan bahwa proses Crypto-Erase tidak sekadar mengganti label kunci, melainkan benar-benar memutus jalur matematis menuju data asli secara permanen.

Penjelasan lengkap tiga kategori sanitasi NIST — Clear, Purge, Destroy — beserta kriteria masing-masing dibahas pada standar sanitasi data NIST 800-88 untuk keamanan korporasi.

Terpenuhinya syarat klasifikasi Purge ini masih menyisakan pertanyaan tentang kecukupan Crypto-Erase sebagai satu-satunya lapisan keamanan sanitasi.

Apakah Crypto-Erase Cukup Aman Tanpa Metode Sanitasi Tambahan pada SSD Korporasi?

Ya, Crypto-Erase yang memenuhi syarat klasifikasi Purge NIST sudah cukup aman untuk sebagian besar SSD korporasi, meskipun sisa data fisik masih ada pada chip NAND karena data tersebut sudah tidak lagi dapat dibaca tanpa MEK yang telah dihancurkan.

Korporasi dengan klasifikasi data sangat sensitif dapat menambahkan verifikasi ganda melalui kombinasi Crypto-Erase dengan proses penghancuran fisik shredding media penyimpanan untuk kepastian audit yang lebih tinggi.

Crypto-Erase menghancurkan Media Encryption Key dalam waktu kurang dari 1 detik, diimplementasikan melalui ATA Secure Erase, NVMe Crypto Erase, dan TCG Opal, serta diakui NIST SP 800-88 sebagai metode Purge jika syarat enkripsi terpenuhi.

Korporasi dapat menyerahkan aset IT melalui layanan buyback laptop bekas kantor dengan sanitasi Crypto-Erase tersertifikasi untuk memastikan data korporasi tersanitasi sesuai standar audit terkini.