Penulis: Admin Staff

Diagram keamanan berlapis disposisi aset IT sektor perbankan

Manajemen Likuidasi Aset IT Perbankan

Likuidasi aset IT perbankan mencakup proses terstruktur untuk menonaktifkan, mensanitasi, dan mendisposisi perangkat teknologi informasi bank, termasuk server core banking, terminal ATM, PC teller, dan endpoint kantor cabang, dengan standar keamanan yang memenuhi regulasi OJK dan Bank Indonesia. 

Terimakomputerkantor.com menjalankan likuidasi dan buyback aset IT perbankan secara end-to-end dengan protokol keamanan berlapis, sanitasi data tersertifikasi NIST SP 800-88, dan chain of custody terdokumentasi sesuai kepatuhan OJK.

IBM Security mencatat rata-rata kerugian data breach di sektor keuangan sebesar USD 5,90 juta per insiden pada tahun 2023, menjadikan keamanan disposisi aset IT sebagai prioritas manajemen risiko operasional bank.
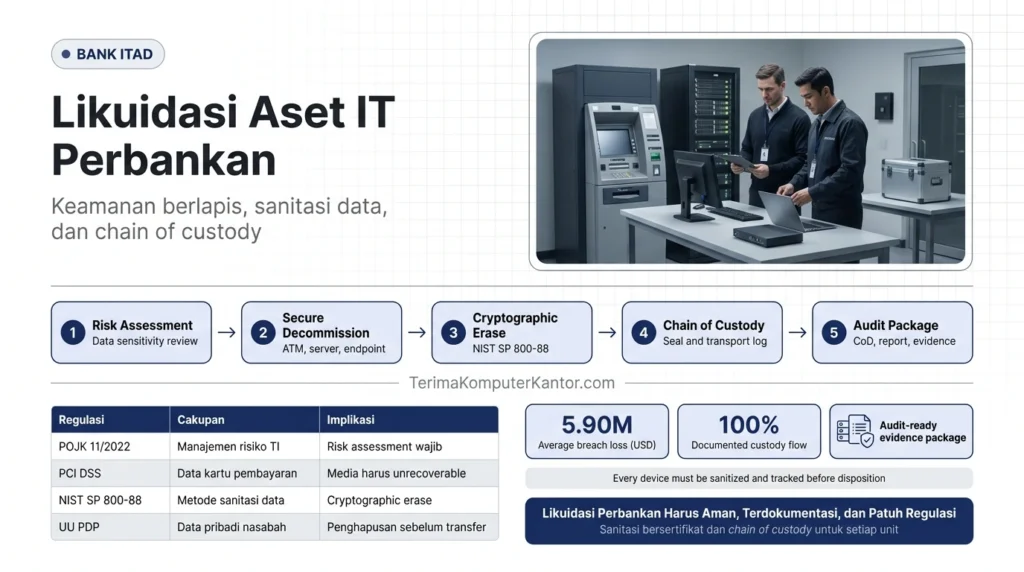
Diagram keamanan berlapis disposisi aset IT sektor perbankan
Terimakomputerkantor.com melindungi proses ITAD sektor perbankan melalui sistem keamanan berlapis.

Apa Itu Likuidasi Aset IT dalam Konteks Perbankan?

Likuidasi aset IT perbankan merujuk pada proses sistematis untuk mengevaluasi, menonaktifkan, dan mendisposisi seluruh perangkat teknologi informasi bank yang telah melewati masa operasional produktif.

Kategori PerangkatContoh Unit
Server intiServer core banking
Terminal transaksiTerminal ATM (NCR/Diebold)
Endpoint tellerPC teller, thin client
Perangkat cabangPOS terminal, printer passbook, switch jaringan

Refresh cycle perbankan berlangsung setiap 3–5 tahun, menghasilkan volume disposisi yang tinggi mengingat ribuan endpoint tersebar di ratusan kantor cabang.

Setiap siklus refresh menggantikan server core banking, terminal ATM, PC teller, dan perangkat cabang secara bertahap sesuai jadwal technology lifecycle bank, bukan secara serentak di seluruh jaringan cabang. 

Volume aset IT yang tinggi di sektor perbankan menjadikan manajemen likuidasi sebagai fungsi kritis yang memerlukan mitra ITAD berpengalaman.

Apa Regulasi OJK dan Bank Indonesia yang Memengaruhi Disposisi Aset IT?

Regulasi Otoritas Jasa Keuangan (OJK) dan Bank Indonesia menetapkan kewajiban bagi bank untuk mengelola risiko teknologi informasi secara menyeluruh, termasuk prosedur disposisi aset IT yang aman dan terdokumentasi.

RegulasiCakupan
POJK 11/2022Manajemen risiko teknologi informasi perbankan
PBI keamanan sistem pembayaranStandar keamanan perangkat terkait transaksi pembayaran
UU PDPKewajiban perlindungan data pribadi termasuk data nasabah

Bank wajib melaporkan setiap proses disposisi aset IT sebagai bagian dari audit TI berkala kepada regulator. POJK 11/2022 mewajibkan bank menyusun risk assessment atas setiap perangkat yang akan didisposisi, termasuk klasifikasi tingkat sensitivitas data yang tersimpan di dalamnya.

Pelanggaran terhadap ketentuan ini dapat dikenakan sanksi bertingkat mulai dari teguran, denda, hingga pencabutan izin operasional tertentu.

Kepatuhan terhadap regulasi ini memerlukan pemahaman mendalam tentang definisi dan standar IT Asset Disposition yang berlaku secara global dan lokal.

Apa Standar Keamanan Data Nasabah pada Proses ITAD Perbankan?

Standar keamanan data nasabah pada proses ITAD perbankan mengintegrasikan persyaratan PCI DSS untuk data kartu pembayaran, ISO 27001 untuk manajemen keamanan informasi, dan NIST SP 800-88 untuk metode sanitasi data.

PCI DSS dan Implikasinya terhadap ITAD

PCI DSS Requirement 9.8 mewajibkan media penyimpanan yang mengandung data kartu pembayaran dihancurkan atau dijadikan unrecoverable sebelum perangkat berpindah tangan.

Protokol Sanitasi Data untuk Perangkat Transaksi

Perangkat yang menyimpan data kartu pembayaran, PIN storage, dan transaction log memerlukan cryptographic erase sebagai metode utama sebelum unit memasuki tahap remarketing atau recycling.

Lapisan KeamananCakupan
Layer fisikChain of custody dan tamper-evident seal selama transportasi
Layer dataSanitasi cryptographic erase sesuai NIST SP 800-88
Layer dokumentasiCertificate of Destruction dan laporan audit trail

Terimakomputerkantor.com menerapkan keamanan berlapis pada setiap jasa buyback aset IT perbankan sesuai standar sanitasi data korporasi yang diakui secara internasional.

Bagaimana Prosedur Disposisi Perangkat ATM, Core Banking Server, dan Endpoint?

Prosedur disposisi aset IT perbankan memerlukan pendekatan berbeda untuk setiap kategori perangkat, yaitu terminal ATM, core banking server, dan endpoint kantor cabang, karena masing-masing menyimpan tipe data dan memiliki tingkat sensitivitas yang berbeda.

Bank Indonesia mencatat sekitar 80.000 unit terminal ATM aktif di Indonesia pada tahun 2023, sehingga volume disposisi terminal ATM secara nasional bersifat signifikan setiap siklus refresh.

Decommissioning Terminal ATM

Decommissioning terminal ATM (NCR/Diebold) mengikuti tiga tahap berurutan:

  1. Removal safe deposit dan modul kas dari cabinet ATM.
  2. Pelepasan modul dispenser dan komponen mekanis lain dari chassis mesin.
  3. Sanitasi HDD internal yang menyimpan log transaksi menggunakan metode cryptographic erase sesuai NIST SP 800-88.

Disposisi Core Banking Server

Disposisi server core banking (IBM/HP) memerlukan dua tahap utama:

  1. Data center extraction, yaitu pelepasan unit server dari rack data center sesuai prosedur shutdown terkendali.
  2. Sanitasi multi-disk array pada seluruh storage array mengingat volume data transaksi yang tersimpan di dalamnya.

Pengelolaan Endpoint Kantor Cabang

Endpoint kantor cabang berupa thin client dan POS terminal menjalani mass decommissioning untuk ratusan unit sekaligus dalam satu proyek refresh cabang, dengan tahapan berikut:

  1. Inventarisasi seluruh endpoint per lokasi cabang, termasuk thin client, POS terminal, dan printer passbook.
  2. Sanitasi data pada setiap unit sesuai standar NIST SP 800-88 sebelum unit meninggalkan lokasi cabang.
  3. Konsolidasi unit ke fasilitas ITAD untuk proses remarketing atau recycling lanjutan.

Kompleksitas disposisi perangkat perbankan ini menegaskan pentingnya menggunakan vendor ITAD bersertifikat yang memiliki pengalaman menangani aset IT sektor keuangan.

Bagaimana Audit dan Pelaporan ITAD untuk Kepatuhan Perbankan?

Audit ITAD perbankan menghasilkan paket dokumentasi yang mencakup certificate of destruction per unit perangkat, laporan chain of custody, dan evidence package yang dapat diajukan kepada auditor OJK dan auditor internal bank.

Dokumen AuditIsi
Certificate of DestructionBukti sanitasi per unit perangkat
Chain of Custody LogCatatan perpindahan fisik dari cabang hingga fasilitas ITAD
Asset Disposition ReportRingkasan seluruh unit yang didisposisi dalam satu proyek
Environmental Compliance ReportBukti kepatuhan pengelolaan limbah elektronik

Bank menyimpan seluruh dokumen audit ITAD tersebut untuk periode retensi yang sejalan dengan siklus audit TI berkala, sehingga certificate of destruction dan chain of custody log tetap tersedia saat pemeriksaan OJK maupun audit internal dilakukan.

Likuidasi aset IT perbankan yang aman menuntut mitra tersertifikasi yang memahami regulasi OJK dan sensitivitas data nasabah di setiap tahap disposisi. 

Ajukan penawaran buyback dan likuidasi aset IT perbankan kepada Terimakomputerkantor.com untuk memastikan kepatuhan PCI DSS, NIST SP 800-88, dan regulasi OJK pada setiap unit yang didisposisi.

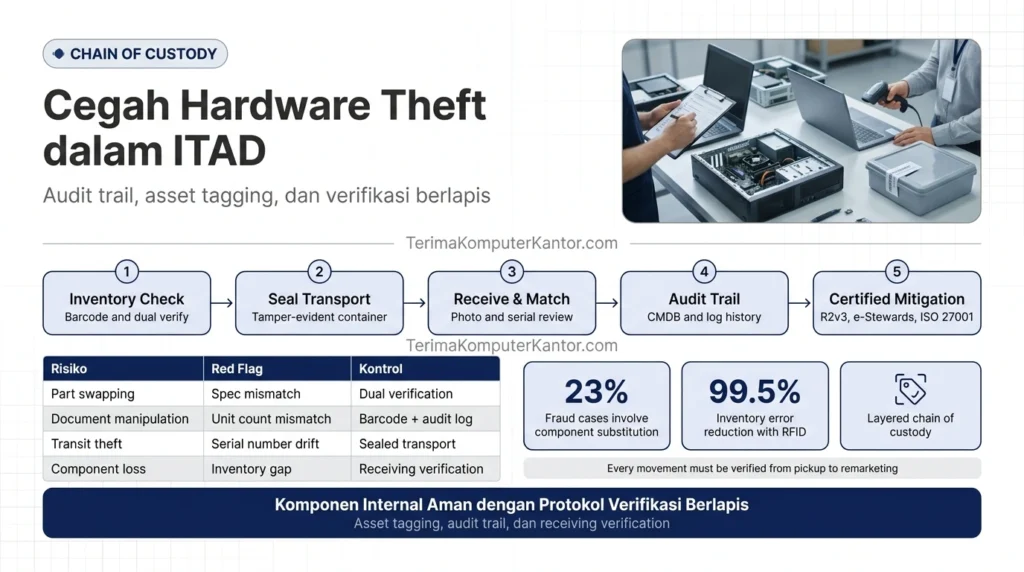
Diagram alur chain of custody dalam proses IT Asset Disposition

Pencegahan Pencurian Komponen Internal via ITAD

Hardware theft dalam konteks ITAD merujuk pada pencurian atau substitusi komponen internal perangkat IT, seperti RAM, SSD, dan prosesor, yang terjadi selama proses disposisi aset korporasi. 

Terimakomputerkantor.com menerapkan protokol chain of custody berlapis untuk memastikan setiap komponen tercatat dan terverifikasi sejak penjemputan hingga proses remarketing.

Laporan AGMA (Association of Global ITAD Managers) 2023 mencatat bahwa 23% insiden fraud ITAD melibatkan substitusi komponen internal yang tidak terdeteksi oleh klien korporasi.

Diagram alur chain of custody dalam proses IT Asset Disposition
Terimakomputerkantor.com mengamankan aset IT dari lokasi klien hingga fasilitas ITAD melalui protokol chain of custody yang terdokumentasi.

Apa Itu Hardware Theft dalam Konteks IT Asset Disposition?

Hardware theft dalam IT Asset Disposition mengacu pada tindakan pencurian atau substitusi komponen internal perangkat IT yang terjadi selama proses serah terima, pengangkutan, atau pemrosesan aset korporasi.

Hardware theft berbeda dari data theft karena keduanya berada di domain risiko yang terpisah — hardware theft menyasar nilai fisik komponen, sementara data theft menyasar informasi yang tersimpan di dalamnya.

Ruang lingkup risiko ini dijelaskan lebih rinci pada definisi lengkap IT Asset Disposition, yang memetakan tahapan ITAD tempat hardware theft dapat terjadi.

KomponenEstimasi Nilai Pasar Sekunder
RAM DDR4 16GBRp 200.000–400.000 per modul
SSD 512GBRp 500.000–900.000 per unit
CPU generasi menengahRp 800.000–1.500.000 per unit
GPU diskrit entry-levelRp 1.000.000–2.500.000 per unit

Pemahaman definisi ini menjadi dasar bagi perusahaan untuk menyusun prosedur keamanan yang tepat saat melakukan disposisi aset IT.

Apa Saja Modus Operandi Pencurian Komponen Internal pada Proses Disposisi Aset?

Pencurian komponen internal selama proses disposisi aset IT mengikuti pola yang dapat diidentifikasi melalui tiga modus utama: substitusi komponen, manipulasi dokumentasi, dan pencurian selama pengangkutan.

Substitusi Komponen (Part Swapping)

Part swapping terjadi ketika RAM atau SSD asli diganti dengan komponen berkapasitas lebih rendah atau kondisi lebih buruk sebelum unit diserahkan untuk disposisi. Red flag dari modus ini adalah selisih spesifikasi antara data inventaris awal dan hasil inspeksi fisik di fasilitas ITAD.

Manipulasi Dokumentasi Inventaris

Manipulasi inventaris melibatkan perubahan catatan jumlah unit atau spesifikasi pada berita acara serah terima agar selisih unit tidak terdeteksi. Red flag dari modus ini adalah ketidaksesuaian antara jumlah unit fisik dan jumlah unit pada dokumen serah terima.

Pencurian Selama Pengangkutan (Transit Theft)

Transit theft terjadi ketika komponen dicuri saat perangkat berada dalam perjalanan dari lokasi klien ke fasilitas ITAD, memanfaatkan celah pengawasan selama transportasi. Red flag dari modus ini adalah selisih serial number antara data sebelum dan sesudah pengangkutan.

Identifikasi modus operandi ini memungkinkan IT Manager untuk merancang checklist verifikasi yang spesifik pada setiap tahap proses ITAD.

Bagaimana Protokol Chain of Custody Mencegah Kehilangan Komponen?

Chain of custody dalam ITAD merupakan protokol pencatatan dan verifikasi kepemilikan aset yang mencakup setiap titik perpindahan fisik perangkat dari lokasi klien hingga fasilitas pemrosesan.

  1. Laksanakan pre-transfer inventory verification sebelum unit meninggalkan lokasi klien.
  2. Terapkan sealed transportation protocol menggunakan tamper-evident seal selama pengangkutan.
  3. Lakukan receiving verification di fasilitas ITAD segera setelah unit tiba.

Pre-Transfer Inventory Verification

Verifikasi pra-transfer mencakup barcode scanning setiap unit dan dual-person verification untuk mencocokkan kondisi fisik dengan data inventaris.

Sealed Transportation Protocol

Setiap unit dikemas dalam sealed container dengan tamper-evident seal, sehingga perubahan apa pun selama pengangkutan dapat terdeteksi secara visual saat unit tiba.

Receiving Verification di Fasilitas ITAD

Verifikasi penerimaan mencocokkan foto dokumentasi awal dengan kondisi fisik unit saat tiba, memastikan tidak ada selisih komponen selama masa transit.

Terimakomputerkantor.com menerapkan protokol chain of custody berlapis pada setiap jasa buyback komputer kantor untuk memastikan integritas aset klien korporasi terjaga.

Apa Peran Teknologi Audit Trail dan Asset Tagging dalam ITAD?

Audit trail dalam proses ITAD berfungsi sebagai rekaman kronologis setiap aktivitas yang dilakukan terhadap aset IT, mulai dari pencatatan awal, verifikasi komponen, hingga disposisi akhir.

Metode TaggingKelebihanKeterbatasan
BarcodeBiaya rendah, mudah diimplementasikanMemerlukan garis pandang langsung untuk scan
QR codeKapasitas data lebih besar dari barcodeRentan rusak jika permukaan tergores
RFIDDapat dipindai tanpa garis pandang langsung, batch scanningBiaya implementasi lebih tinggi

RFID mengurangi error pencatatan inventaris hingga 99.5% dibandingkan pencatatan manual (Aberdeen Group). CMDB (Configuration Management Database) berperan mengonsolidasikan data tracking komponen dari seluruh titik proses menjadi satu sumber data terpusat.

Pelacakan komponen ini berjalan beriringan dengan standar sanitasi data korporasi, karena setiap unit yang tercatat di audit trail juga wajib melalui proses penghapusan data terverifikasi sebelum disposisi akhir.

Integrasi teknologi audit trail dengan sistem asset tagging memberikan visibilitas penuh kepada IT Manager atas setiap unit aset yang memasuki proses disposisi.

Bagaimana Peran Vendor ITAD Bersertifikat dalam Mitigasi Risiko Fraud?

Vendor ITAD bersertifikat menerapkan standar operasional yang diaudit secara independen, termasuk R2v3, e-Stewards, dan ISO 27001, untuk menjamin keamanan setiap komponen aset klien selama proses disposisi.

  • R2v3 memastikan standar penanganan aset elektronik sesuai praktik industri yang diaudit pihak ketiga.
  • e-Stewards menetapkan standar tambahan terkait tanggung jawab lingkungan dan keamanan data.
  • ISO 27001 memastikan manajemen keamanan informasi diterapkan pada seluruh proses operasional vendor.

Terimakomputerkantor.com sebagai mitra ITAD korporasi terpercaya menjalankan seluruh proses buyback dengan protokol keamanan berlapis yang melindungi klien korporasi dari risiko kehilangan komponen internal.

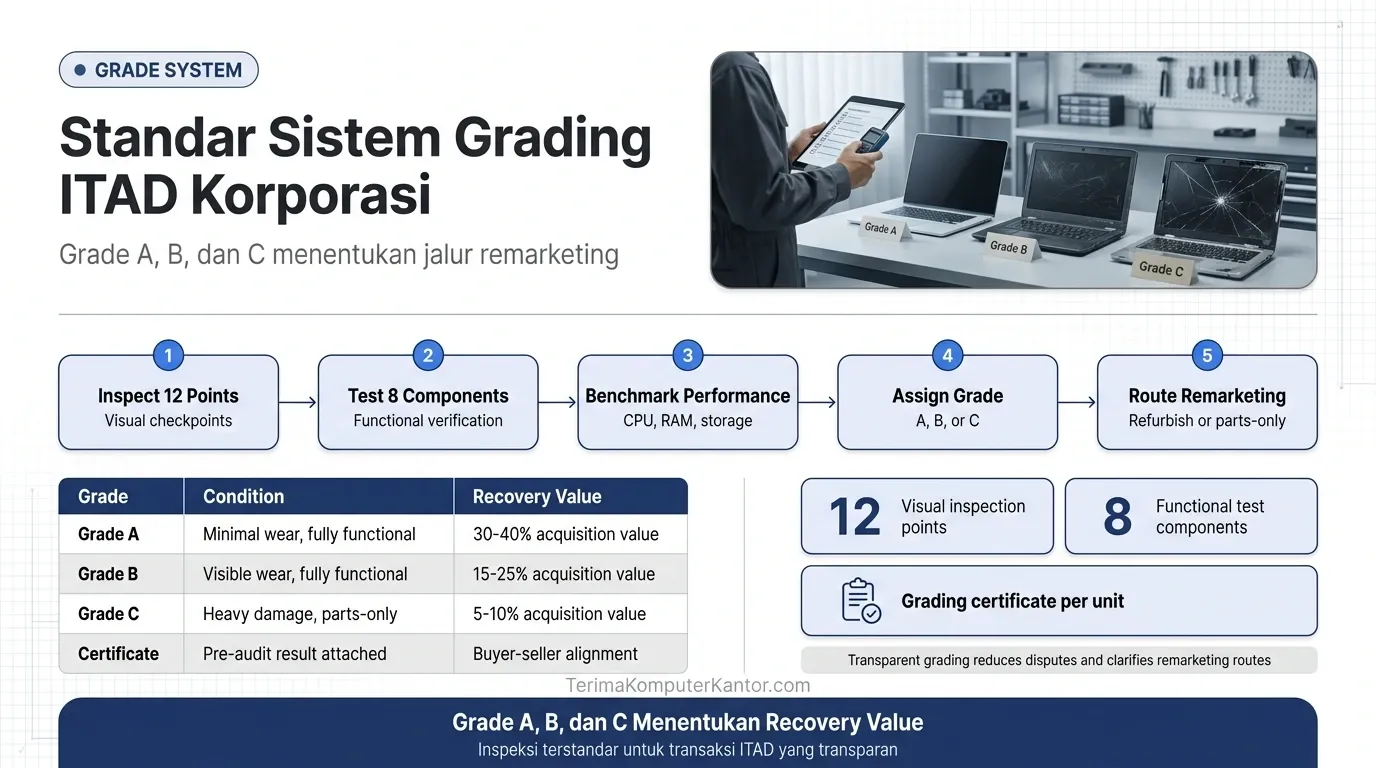
sistem grading Grade A B C pada perangkat IT bekas korporasi dengan kriteria penilaian

Standar Sistem Grading ITAD

Sistem grading Grade A/B/C adalah standar industri ITAD yang mengklasifikasikan perangkat IT bekas berdasarkan kondisi kosmetik, fungsionalitas hardware, dan spesifikasi teknis untuk menentukan jalur remarketing dan recovery value.

Program ITAD yang dikelola jasa terima komputer kantor borongan menjalankan grading terstandar dengan inspeksi visual 12 titik, functional testing 8 komponen, dan benchmarking performa untuk setiap unit perangkat.

Perangkat Grade A mempertahankan 30–40% dari harga akuisisi, Grade B mempertahankan 15–25%, dan Grade C (parts-only) mempertahankan 5–10% melalui component harvesting.

sistem grading Grade A B C pada perangkat IT bekas korporasi dengan kriteria penilaian
Terimakomputerkantor.com menetapkan tiga kriteria grading perangkat IT: kosmetik, fungsional, teknis.

Apa Itu Sistem Grading dalam Industri ITAD?

Sistem grading dalam industri ITAD adalah metode klasifikasi perangkat IT bekas menggunakan three-tier assessment (Grade A/B/C) yang menentukan apakah unit dapat di-remarketing secara utuh atau hanya sebagai komponen.

Standar ini merujuk pada kerangka kerja RLSC (Reverse Logistics Standards Committee) dan ISCRI grading standard yang membedakan unit remarketable dari unit parts-only.

Sejarah dan Evolusi Standar Grading Perangkat IT Bekas

Standar grading perangkat IT bekas berkembang seiring pertumbuhan industri ITAD global, dimulai dari praktik internal masing-masing vendor tanpa keseragaman kriteria. Kemunculan sertifikasi R2 certification dan kerangka ISCRI serta SERI membawa industri menuju IAMR grading framework yang lebih konsisten.

Industry consensus terhadap tiga tingkat klasifikasi ini kini menjadi rujukan standar bagi vendor ITAD di berbagai negara, termasuk dalam praktik remarketing di Indonesia.

Standar industri ITAD untuk grading memerlukan kriteria penilaian yang terukur untuk setiap parameter kosmetik, fungsional, dan teknis.

Apa Saja Kriteria Penilaian Grade A, Grade B, dan Grade C?

Kriteria penilaian Grade A, B, dan C mencakup 3 dimensi: kondisi kosmetik (scratches, dents, discoloration), fungsionalitas hardware (all ports, display, keyboard), dan spesifikasi teknis (CPU generation, RAM, storage).

GradeKondisi KosmetikFungsionalitasJalur Disposisi
Grade AMinimal wear, tanpa goresan signifikanFully functional pada seluruh komponenRemarketing sebagai unit refurbished premium
Grade BVisible wear, goresan ringan hingga sedangFully functional dengan sedikit keausan kosmetikRemarketing di secondary market
Grade CSignificant damage, kerusakan kosmetik beratParts-only, sebagian komponen tidak berfungsiComponent harvesting

Parameter Kosmetik, Fungsional, dan Spesifikasi Teknis

ParameterGrade AGrade BGrade C
Screen conditionTanpa dead pixel, layar mulusGoresan ringan, fungsi normalRetak atau dead pixel signifikan
Keyboard wearTidak ada tanda pemakaianSedikit pudar pada hurufTombol tidak berfungsi sebagian
Chassis integrityUtuh tanpa penyokPenyok kecil non-strukturalRetak struktural
Battery cycle countDi bawah 300 cycle300–600 cycleDi atas 600 cycle atau rusak
Port functionalitySeluruh port berfungsiMayoritas port berfungsiSebagian port tidak berfungsi

Parameter kosmetik, fungsional, dan teknis yang terukur menjadi input untuk proses grading dalam alur ITAD korporasi.

Bagaimana Proses Grading dalam Alur ITAD Korporasi?

Untuk menjalankan grading dalam alur ITAD, teknisi ITAD melaksanakan 3 tahapan: inspeksi visual 12 titik, functional testing 8 komponen, dan benchmarking performa dengan tool diagnostik.

  1. Laksanakan inspeksi visual pada 12 titik kritis perangkat.
  2. Jalankan functional testing pada 8 komponen utama.
  3. Lakukan benchmarking performa menggunakan tool diagnostik standar industri, didukung proses standar ITAD end-to-end yang terverifikasi.

Inspeksi Visual dan Functional Testing

Titik InspeksiKriteria Pass/FailDampak terhadap Grade
LCD dead pixelFail jika ditemukan 1 atau lebih dead pixelMenurunkan ke Grade B atau C
Hinge tightnessFail jika engsel longgar atau berbunyiMenurunkan ke Grade B
Palmrest wearFail jika terdapat keausan signifikanMenurunkan ke Grade B
Trackpad responseFail jika respons tidak konsistenMenurunkan ke Grade C
Speaker outputFail jika terdapat distorsi suaraMenurunkan ke Grade B

Benchmarking Performa dan Battery Health Check

Benchmarking performa menggunakan PassMark score untuk mengukur kinerja CPU dan RAM, sementara CrystalDiskInfo digunakan untuk memeriksa kesehatan storage.

Battery health check membandingkan battery design capacity vs full charge untuk menentukan cycle count aktual.

BenchmarkThreshold Grade AThreshold Grade BThreshold Grade C
PassMark scoreSesuai spesifikasi pabrikanDeviasi kecil dari spesifikasiDeviasi signifikan atau gagal tes
Battery healthDi atas 85% kapasitas desain70–85% kapasitas desainDi bawah 70% kapasitas desain

Hasil functional testing dan benchmarking menentukan grade akhir yang berdampak langsung pada recovery value dan jalur remarketing.

Bagaimana Dampak Grading terhadap Recovery Value dan Remarketing?

Grading berdampak langsung terhadap recovery value: perangkat Grade A dijual sebagai refurbished unit dengan margin 30–40%, Grade B dijual di secondary market dengan margin 15–25%, dan Grade C diproses sebagai parts-only dengan recovery 5–10%.

GradeRecovery ValueJalur Remarketing
Grade A30–40% dari harga akuisisiRefurbished unit premium
Grade B15–25% dari harga akuisisiSecondary market bulk pricing
Grade C5–10% dari harga akuisisiComponent harvesting

Transparansi grading yang terstandar, didukung pemulihan nilai aset ITAD yang terukur, membangun kepercayaan antara vendor ITAD dan korporasi dalam transaksi remarketing aset IT.

Standarisasi Grading untuk Transparansi Transaksi ITAD

Standarisasi grading untuk transparansi transaksi memastikan bahwa korporasi dan vendor ITAD memiliki definisi yang sama tentang Grade A/B/C, mengurangi dispute dan meningkatkan akurasi valuasi. Grading certificate yang menyertai pre-audit grading memberikan buyer-seller alignment sebelum transaksi disepakati.

Industri ITAD yang menerapkan standar grading terverifikasi memberikan korporasi kepastian recovery value dan jalur remarketing yang jelas untuk setiap unit perangkat. Sistem grading Grade A/B/C yang terstandar menentukan recovery value dan jalur remarketing setiap perangkat IT korporasi. 

Terimakomputerkantor.com menyediakan jasa ITAD dengan grading terstandar: inspeksi visual 12 titik, functional testing 8 komponen, dan sertifikat grading per unit untuk setiap perangkat korporasi.

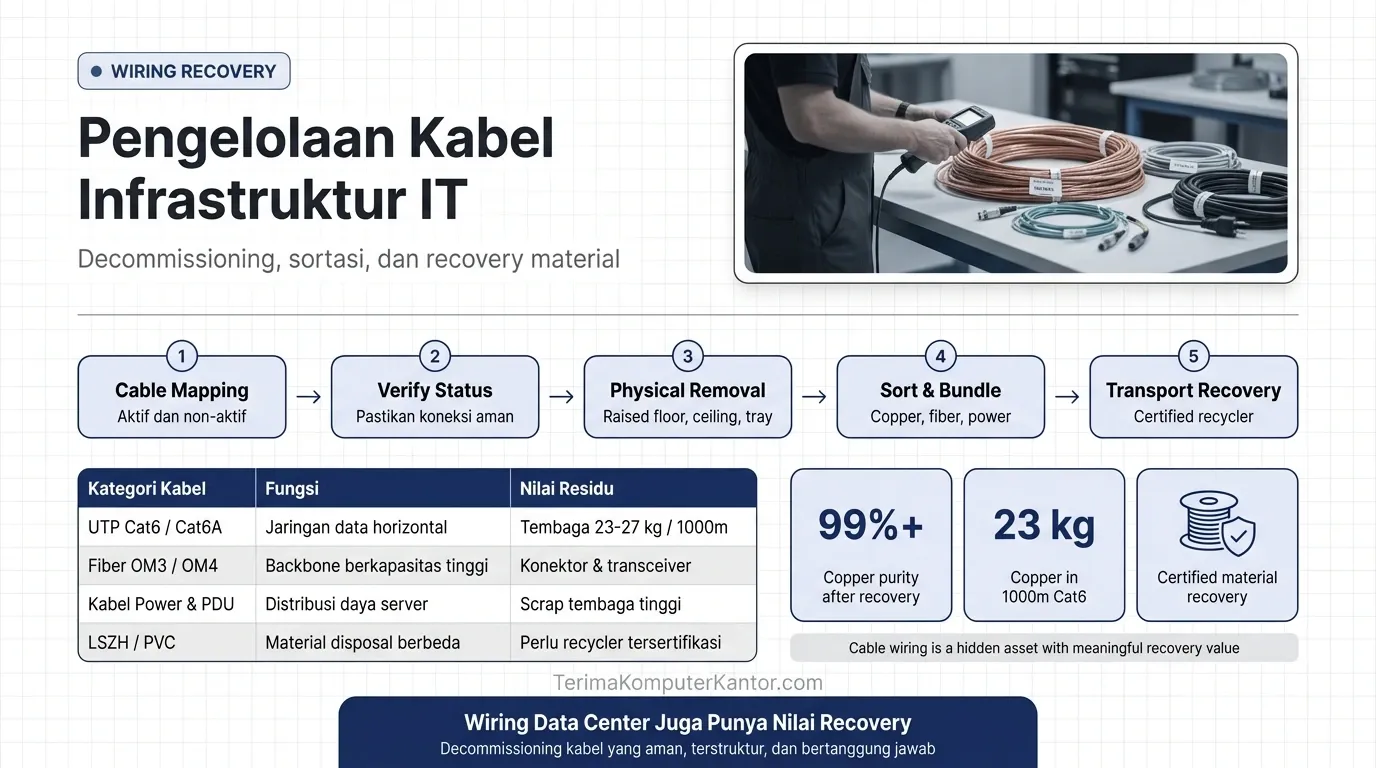
Infografis jenis kabel infrastruktur data center dan kandungan materialnya

Pengelolaan Kabel Infrastruktur dan Limbah Wiring Data Center

Pengelolaan kabel infrastruktur dalam konteks ITAD mencakup proses identifikasi, removal, sortasi, dan disposisi seluruh kabel data, kabel power, dan fiber optic yang menjadi bagian dari infrastruktur IT gedung perkantoran dan data center, aset yang sering diabaikan namun memiliki nilai recovery material yang signifikan. 

Terima Komputer Kantor menjalankan proyek buyback dan likuidasi aset IT korporasi yang mencakup layanan decommissioning kabel infrastruktur data center dan gedung perkantoran secara menyeluruh.

Copper Development Association mencatat bahwa kabel tembaga Cat6 standar mengandung sekitar 23 kg tembaga per 1.000 meter, material bernilai yang dapat di-recovery melalui proses recycling tersertifikasi.

Infografis jenis kabel infrastruktur data center dan kandungan materialnya
Terimakomputerkantor.com mengklasifikasikan kabel data center — UTP, fiber, power — beserta kandungan materialnya.

Apa Itu Kabel Infrastruktur IT dalam Konteks ITAD?

Kabel infrastruktur IT dalam konteks ITAD adalah seluruh komponen cabling system yang mendukung jaringan data dan distribusi daya perangkat IT, mencakup kabel UTP, fiber optic, patch cord, trunk cable, dan kabel power server.

Komponen Cabling SystemFungsi
Horizontal cableMenghubungkan patch panel ke workstation
Backbone cableMenghubungkan antar lantai atau antar ruang server
Patch cordKoneksi pendek antar perangkat aktif
Patch panelTitik terminasi kabel di rak jaringan
Fiber trunkBackbone berkapasitas tinggi antar data center

Kabel sering diabaikan dalam scope ITAD karena statusnya sebagai hidden asset yang tidak selalu tercatat dalam inventaris utama, berbeda dari kabel listrik gedung (MEP) yang berada di luar cakupan ITAD.

Identifikasi kabel sebagai aset IT yang memerlukan proses disposisi terstruktur menjadi langkah awal dalam memastikan proyek ITAD berjalan komprehensif.

Apa Saja Jenis Kabel Data Center dan Nilai Residualnya?

Kabel data center terbagi tiga kategori utama, yaitu kabel tembaga untuk jaringan data, fiber optic untuk backbone, dan kabel power untuk distribusi listrik, masing-masing memiliki nilai residual dan metode recovery berbeda.

Apa Karakteristik Kabel Tembaga UTP Cat5e, Cat6, dan Cat6A?

Kabel tembaga UTP Cat5e, Cat6, dan Cat6A berfungsi sebagai media transmisi data horizontal dengan kandungan tembaga sebagai sumber nilai residu utama: Cat6 mengandung sekitar 23 kg tembaga per 1.000 meter, sementara Cat6A mengandung sekitar 27 kg tembaga per 1.000 meter, menjadikan kabel tembaga sebagai sumber recovery tembaga dengan volume terbesar di data center.

Apa Karakteristik Kabel Fiber Optic OM3, OM4, dan Single-Mode?

Kabel fiber optic OM3, OM4, dan Single-Mode berfungsi sebagai backbone transmisi data berkapasitas tinggi dengan nilai residu yang tergolong rendah pada badan kabel, namun nilai signifikan tetap ada pada konektor dan transceiver yang menyertainya.

Bagaimana Karakteristik Kabel Power dan PDU Wiring?

Kabel power dan PDU wiring berfungsi mendistribusikan daya listrik ke perangkat server dan jaringan dengan kandungan tembaga tinggi serta nilai scrap yang signifikan, mengingat diameter konduktor yang lebih besar dibandingkan kabel data.

Pemahaman tentang cara menghitung nilai sisa perangkat keras termasuk kabel infrastruktur membantu IT Manager memaksimalkan return dari proyek ITAD.

Bagaimana Prosedur Decommissioning Kabel pada Proyek ITAD?

Decommissioning kabel pada proyek ITAD mengikuti enam langkah: cable mapping, verifikasi status aktif, removal fisik, sortasi material, pengemasan, dan transport ke fasilitas recovery dengan protokol keselamatan ketat.

  1. Lakukan cable mapping untuk mengidentifikasi kabel aktif dan non-aktif.
  2. Verifikasi status setiap kabel sebelum proses removal dimulai.
  3. Laksanakan removal fisik dari raised floor, ceiling plenum, atau cable tray.
  4. Sortasi material berdasarkan jenis: tembaga, fiber, dan power.
  5. Kemas material per bundle sesuai kategori.
  6. Transport ke fasilitas recovery dengan protokol keselamatan.

Apa Itu Cable Mapping dan Dokumentasi Pre-Removal?

Cable mapping dan dokumentasi pre-removal adalah proses identifikasi dan pencatatan status setiap kabel sebelum dilepas, memastikan verifikasi menyeluruh yang mencegah pemutusan koneksi yang masih aktif digunakan.

Bagaimana Prosedur Removal yang Aman dari Raised Floor, Ceiling, dan Cable Tray?

Removal yang aman dari raised floor, ceiling plenum, dan cable tray dilakukan dengan teknik berbeda untuk tiap lokasi, mengingat risiko structural concern, electrical hazard, dan potensi asbestos pada gedung tua.

Bagaimana Sortasi dan Pengemasan Kabel untuk Transport Dilakukan?

Sortasi dan pengemasan kabel untuk transport dilakukan dengan memisahkan tembaga, fiber, dan power ke dalam bundle terpisah agar proses recovery material di tahap berikutnya berjalan efisien.

Prosedur decommissioning kabel infrastruktur umumnya dilaksanakan bersamaan dengan prosedur decommissioning server data center sebagai bagian dari proyek buyback aset IT secara menyeluruh.

Bagaimana Recovery Material dan Nilai Ekonomis Limbah Kabel?

Recovery material dari limbah kabel infrastruktur IT menghasilkan tembaga dengan kemurnian 99%+ setelah proses stripping dan pemisahan insulasi, material yang memiliki nilai pasar signifikan dan dapat mengurangi total biaya proyek ITAD.

Skala Data CenterEstimasi Panjang Kabel TembagaEstimasi Berat Tembaga
500 rak50.000–100.000 meter1.150–2.700 kg

Harga referensi tembaga berkisar USD 8.000–9.000 per ton (London Metal Exchange, 2024). Proses recovery melibatkan tiga tahap yaitu stripping, granulating, dan smelting, dengan grading hasil akhir berupa Bare Bright, #1 Copper, dan #2 Copper sesuai tingkat kemurnian.

Nilai ekonomis recovery tembaga dan material kabel menjadikan infrastruktur wiring sebagai komponen yang layak dimasukkan dalam scope proyek ITAD korporasi, bukan sekadar limbah yang dibuang.

Bagaimana Pengelolaan Limbah Kabel yang Bertanggung Jawab secara Lingkungan?

Pengelolaan limbah kabel yang bertanggung jawab secara lingkungan memerlukan pemisahan material berbahaya seperti PVC dan senyawa halogenated dari komponen tembaga yang dapat didaur ulang, sesuai Basel Convention. PVC menghasilkan dioksin apabila dibakar secara terbuka, sementara konektor lama masih mengandung lead solder yang tergolong material berbahaya.

Kabel LSZH (Low Smoke Zero Halogen) memiliki implikasi disposal berbeda dari kabel PVC konvensional karena kandungan material yang lebih rendah risiko lingkungannya. Penggunaan certified recycler menjadi keharusan untuk menghindari praktik open burning yang tergolong ilegal dan berbahaya bagi lingkungan sekitar.

Pengelolaan kabel infrastruktur yang bernilai ekonomis menjadikannya bagian penting dari setiap proyek disposisi aset IT korporasi. 

Ajukan buyback dan likuidasi kabel infrastruktur beserta aset IT lainnya kepada Terimakomputerkantor.com untuk memaksimalkan recovery nilai material sekaligus memenuhi standar lingkungan.

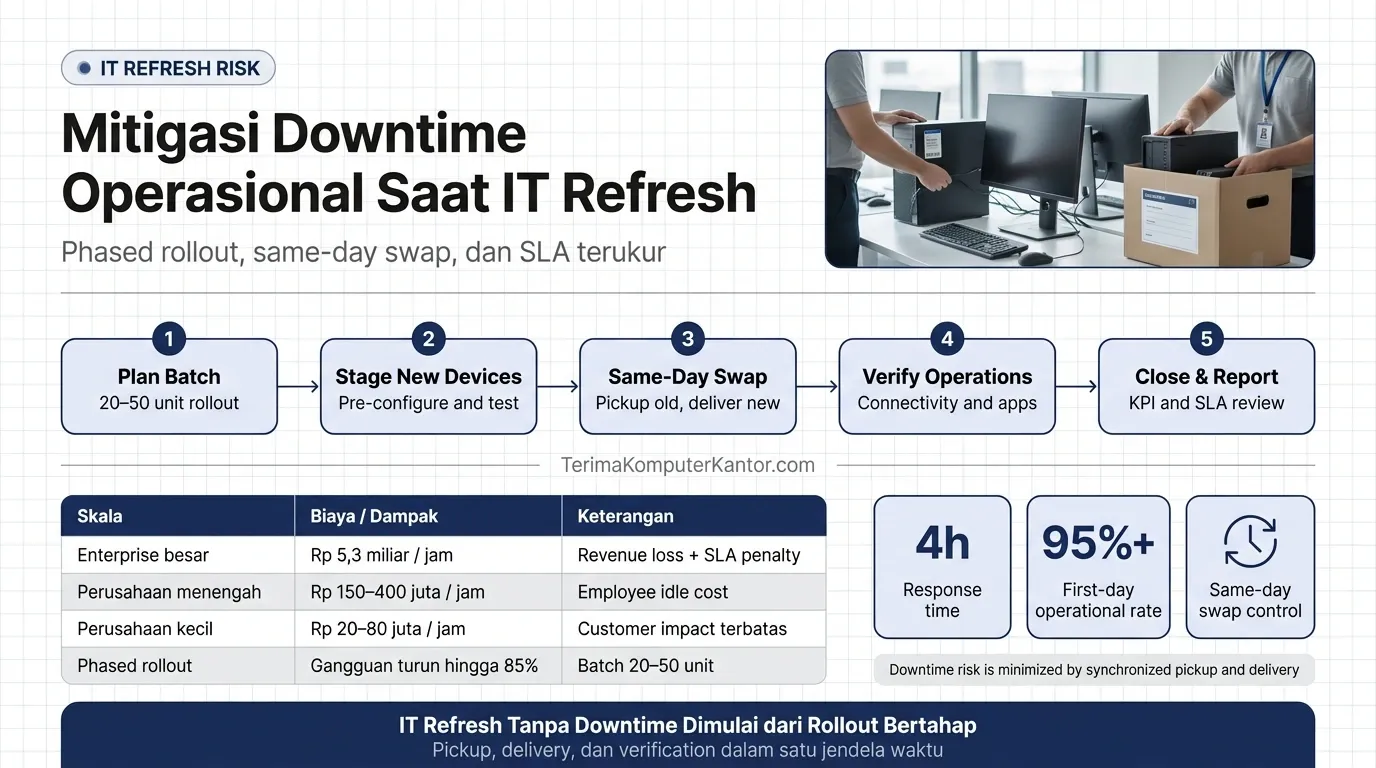
timeline koordinasi ITAD dan deployment untuk minimalisasi downtime IT refresh

Mitigasi Downtime IT Refresh

Proyek IT refresh yang mengganti ratusan unit perangkat korporasi secara bersamaan menimbulkan risiko downtime operasional dengan biaya rata-rata $5.600 per menit untuk enterprise (Gartner 2023).

Koordinasi ITAD yang dikelola jasa terima komputer kantor borongan menyinkronkan pickup perangkat lama dan delivery perangkat baru dalam satu jendela waktu, sehingga setiap workstation mengalami downtime maksimal 2–4 jam.

Strategi phased rollout membagi proyek IT refresh menjadi batch 20–50 unit per minggu, mengurangi risiko gangguan operasional hingga 85% dibandingkan pendekatan big-bang.

timeline koordinasi ITAD dan deployment untuk minimalisasi downtime IT refresh
erimakomputerkantor.com menjalankan same-day swap pada proyek IT refresh korporasi.

Mengapa IT Refresh Menimbulkan Risiko Downtime Operasional?

IT refresh menimbulkan risiko downtime karena setiap unit perangkat memerlukan migrasi data, konfigurasi software, dan verifikasi konektivitas yang memakan waktu 2–8 jam per workstation.

Migration gap terjadi ketika proses pemindahan data dari perangkat lama ke perangkat baru berlangsung lebih lambat dari estimasi akibat data transfer bottleneck pada volume data besar.

Migration gap yang berkepanjangan menimbulkan user productivity loss selama karyawan menunggu workstation baru siap digunakan.

Biaya Downtime per Jam untuk Berbagai Skala Perusahaan

Skala PerusahaanBiaya per JamSumberFaktor Utama
Enterprise besarRp 5,3 miliar setara $5.600/menitGartner 2023Revenue loss dan SLA penalty
Perusahaan menengahRp 150–400 jutaEstimasi industriEmployee idle cost
Perusahaan kecilRp 20–80 jutaEstimasi industriCustomer impact terbatas

Biaya downtime per jam yang signifikan memerlukan strategi phased rollout untuk membatasi jumlah workstation yang offline secara bersamaan.

Bagaimana Strategi Phased Rollout Meminimalkan Gangguan Operasional?

Strategi phased rollout membagi proyek IT refresh menjadi batch terkelola berdasarkan departemen, lokasi, atau prioritas bisnis untuk membatasi dampak downtime.

FaseCakupanKarakteristik
Batch 20–50 unit/mingguRollout bertahap per mingguMembatasi eksposur risiko per siklus
Pilot group5–10 unit awal sebagai uji cobaValidasi konfigurasi sebelum rollout massal
Department-by-departmentRollout mengikuti struktur organisasiMeminimalkan gangguan lintas departemen

Penjadwalan IT Refresh di Luar Jam Operasional Kritis

Penjadwalan after-hours deployment dan weekend migration window mengurangi eksposur downtime terhadap jam kerja produktif.

Jendela WaktuAktivitasRisikoMitigasi
Malam hari kerjaSwap workstation non-kritisKeterbatasan dukungan teknis on-siteTim standby via remote support
Akhir pekanMigrasi server dan infrastruktur intiShift transition antar teknisiHandover checklist terdokumentasi
Jeda pergantian shiftRefresh area operasional 24 jamGangguan business continuityRolling refresh per shift kecil

Penjadwalan refresh di luar jam operasional kritis memerlukan koordinasi yang presisi antara tim ITAD dan tim deployment.

Bagaimana ITAD dan Deployment Dikoordinasikan dalam Proyek IT Refresh?

Untuk mengkoordinasikan ITAD dan deployment, vendor ITAD menyinkronkan 4 aktivitas: staging perangkat baru, pickup perangkat lama, data migration, dan verifikasi operasional.

  1. Staging perangkat baru di area khusus sebelum jadwal swap.
  2. Pickup perangkat lama bersamaan dengan delivery perangkat baru (same-day swap).
  3. Migrasi data dari perangkat lama ke perangkat baru sesuai jadwal batch.
  4. Verifikasi operasional workstation sebelum karyawan kembali menggunakannya.

Sinkronisasi Pickup Perangkat Lama dan Delivery Perangkat Baru

JamAktivitas PickupAktivitas DeliveryStatus Workstation
08.00–09.00Pre-staging perangkat baru di lokasi—Perangkat lama masih aktif
09.00–10.00Desk-side swap dimulaiCable management dan asset tag transferDowntime dimulai
10.00–11.00Perangkat lama diangkut ke staging areaVerifikasi konektivitas perangkat baruDowntime berakhir

Contingency Plan untuk Kegagalan Deployment

SkenarioContingencyOwnerSLA
DOA (dead on arrival)Ganti dengan unit hot spare inventoryTim deployment30 menit
Driver incompatibilityInstalasi driver dari image cadanganTim IT support1 jam
Network config failureRollback procedure ke konfigurasi lamaTim jaringan45 menit

Contingency plan untuk kegagalan deployment memerlukan SLA vendor ITAD yang mengatur waktu respons dan ketersediaan hot spare, sebagaimana diterapkan pada logistik aman ITAD korporasi untuk mengamankan rantai pickup-delivery.

Apa Saja SLA Vendor ITAD untuk Proyek IT Refresh Skala Besar?

SLA vendor ITAD untuk proyek IT refresh skala besar mencakup response time 4 jam, pickup completion 24 jam, sanitasi data 48 jam, dan pelaporan lengkap dalam 5 hari kerja, sebagaimana diatur dalam SLA dan sertifikasi vendor ITAD.

Parameter SLATarget Waktu
Response time4 jam
Pickup completion24 jam
Sanitization SLA48 jam
Reporting SLA5 hari kerja

SLA yang terukur menjadi dasar pengukuran keberhasilan proyek IT refresh dari perspektif operasional dan keamanan data.

Pengukuran Keberhasilan IT Refresh Tanpa Downtime

Pengukuran keberhasilan IT refresh tanpa downtime menggunakan 4 KPI: mean time to swap per unit, first-day operational rate, user satisfaction score, dan total downtime minutes.

Mean time to swap mengukur durasi rata-rata penggantian per workstation, sementara first-day operational rate mengukur persentase workstation yang beroperasi normal pada hari pertama pasca-refresh. Proyek IT refresh yang mencapai first-day operational rate di atas 95% membuktikan efektivitas koordinasi antara vendor ITAD, tim deployment, dan manajemen operasional.

Mitigasi downtime selama IT refresh memerlukan phased rollout, sinkronisasi ITAD-deployment, dan contingency plan yang terstruktur. 

Terimakomputerkantor.com menyediakan jasa terima komputer kantor borongan dengan koordinasi same-day swap dan SLA pickup 24 jam untuk proyek IT refresh korporasi, didukung logistik aman ITAD korporasi dan SLA serta sertifikasi vendor ITAD.

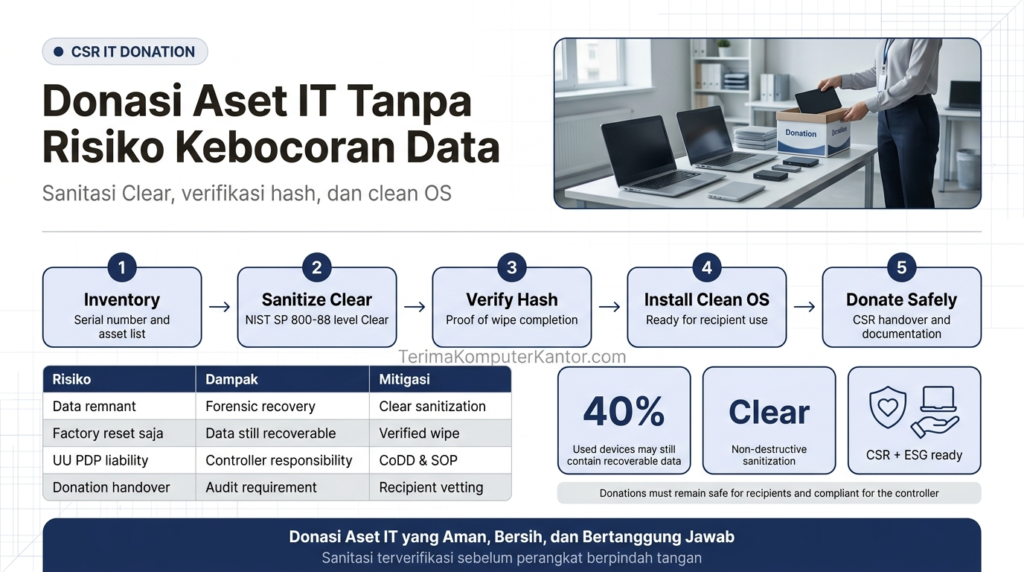
alur sanitasi data perangkat IT sebelum donasi CSR korporasi

Keamanan Data Donasi Aset IT

Program CSR donasi aset IT korporasi menyalurkan perangkat bekas ke institusi pendidikan dan organisasi nirlaba, namun tanpa sanitasi data yang memadai, perangkat donasi menjadi vektor kebocoran data korporasi.

Program ITAD yang dikelola jasa terima komputer kantor borongan menjalankan sanitasi data NIST SP 800-88 level Clear yang menghapus seluruh data tanpa merusak fungsi perangkat, sehingga perangkat donasi tetap operasional untuk penerima.

40% perangkat bekas yang dijual atau didonasikan masih mengandung data yang dapat dipulihkan (NAID 2023), dan UU PDP menetapkan tanggung jawab pemusnahan data tetap pada pengendali data meskipun perangkat telah berpindah tangan.

alur sanitasi data perangkat IT sebelum donasi CSR korporasi
Terimakomputerkantor.com menjalankan framework donasi aset IT aman melalui tiga tahap: sanitasi, sertifikasi, distribusi.

Mengapa Donasi Aset IT Tanpa Sanitasi Menimbulkan Risiko Data?

Donasi aset IT tanpa sanitasi menimbulkan risiko data karena factory reset standar tidak menghapus seluruh data dan 40% perangkat bekas masih mengandung data yang dapat dipulihkan secara forensik.

Factory reset hanya menghapus referensi indeks pada tabel alokasi file, sementara data fisik tetap berada pada sektor storage hingga tertimpa data baru.

Data remnant ini dapat diekstraksi melalui forensic recovery tool tanpa memerlukan keahlian teknis tingkat lanjut.

Kasus Kebocoran Data dari Perangkat Donasi Korporasi

KasusJenis Data TereksposDampakRoot Cause
Morgan Stanley 2020Data nasabah dan kredensial internalDenda regulator dan tuntutan class actionServer didisposisi tanpa sertifikasi sanitasi
Institusi kesehatan (health records exposure)Rekam medis dan data asuransi pasienPelanggaran regulasi privasi kesehatanImproper decommission perangkat donasi
Lembaga keuangan (financial data leak)Data transaksi dan laporan internalKerugian reputasi dan investigasi hukumTidak ada verifikasi sanitasi sebelum serah terima

Risiko data pada perangkat donasi menimbulkan kewajiban hukum bagi korporasi sebagai pengendali data di bawah UU PDP.

Apa Kewajiban Hukum Pemusnahan Data Sebelum Donasi Aset IT?

Kewajiban hukum pemusnahan data sebelum donasi aset IT ditetapkan oleh Pasal 43 UU PDP yang mewajibkan pengendali data menghapus data pribadi, terlepas dari apakah perangkat dijual, didaur ulang, atau didonasikan.

RegulasiKetentuan Utama
Pasal 43 UU PDPPengendali data wajib menghapus data pribadi sebelum perangkat berpindah tangan
Sanksi UU PDPDenda administratif hingga 2% dari pendapatan tahunan atas pelanggaran
Right to ErasureSubjek data berhak meminta penghapusan data pribadinya dari sistem pengendali

UU PDP dan Tanggung Jawab Pengendali Data pada Perangkat Donasi

Tanggung jawab pengendali data (controller liability) tidak berpindah kepada penerima donasi meskipun kepemilikan fisik perangkat telah diserahkan.

Perjanjian pemrosesan data (data processor agreement) antara korporasi dan vendor ITAD menjadi bukti due diligence obligation yang menunjukkan bahwa transfer of custody perangkat telah melalui prosedur sanitasi terverifikasi.

SkenarioTanggung JawabBukti Kepatuhan
Donasi ke sekolahPengendali data tetap bertanggung jawab hingga sanitasi selesaiSertifikat sanitasi dan berita acara serah terima
Donasi ke yayasanPengendali data wajib memverifikasi hasil sanitasi vendorLaporan verifikasi hash dan dokumentasi foto
Donasi lintas cabang internalPengendali data pusat tetap bertanggung jawab atas seluruh unitAsset register terpusat dengan status sanitasi per unit

Tanggung jawab pengendali data yang tidak berpindah meskipun perangkat telah didonasikan memerlukan SOP sanitasi yang terverifikasi sebelum penyerahan.

Bagaimana SOP Sanitasi Aset IT Sebelum Donasi CSR?

Untuk menyanitasi aset IT sebelum donasi CSR, korporasi menjalankan lima langkah berikut: inventarisasi unit, sanitasi NIST SP 800-88 level Clear, verifikasi hash, instalasi clean OS, dan penerbitan sertifikat.

Sanitasi NIST SP 800-88 level Clear menghapus data secara irreversible tanpa merusak fungsi hardware, sehingga perangkat donasi tetap siap pakai bagi penerima.

  1. Inventarisasi seluruh unit yang akan didonasikan beserta nomor seri.
  2. Jalankan sanitasi NIST SP 800-88 level Clear pada setiap unit sebelum proses berikutnya.
  3. Verifikasi hasil sanitasi melalui verification hash pada setiap perangkat.
  4. Instal ulang sistem operasi bersih (clean OS) agar perangkat siap pakai.
  5. Terbitkan sertifikat sanitasi dan dokumentasi serah terima untuk setiap unit.

Metode Sanitasi yang Mempertahankan Fungsi Perangkat

MetodeLevelEfektivitasFungsi Perangkat Pasca-Sanitasi
Overwrite 1-passClearMenghapus data logis, aman untuk reuseTetap berfungsi penuh
Cryptographic eraseClear/PurgeMenghancurkan kunci enkripsi, proses cepatTetap berfungsi penuh pada SSD berenkripsi
Blancco (tool bersertifikat)ClearMenghasilkan sertifikat audit otomatisTetap berfungsi penuh
Reimaging clean OSTahap akhirMenyiapkan perangkat siap pakai penerimaBerfungsi seperti kondisi baru secara software

Dokumentasi dan Sertifikat Sanitasi untuk Donasi

Dokumentasi sanitasi untuk donasi memuat elemen berikut.

  • Serial number setiap unit yang disanitasi.
  • Metode sanitasi yang digunakan pada unit tersebut.
  • Tanggal dan waktu pelaksanaan sanitasi.
  • Nama operator yang melaksanakan sanitasi.
  • Verification hash sebagai bukti proses selesai.
  • Informasi penerima donasi (recipient info).

Sertifikat sanitasi yang menyertai setiap unit donasi menjadi komponen dalam framework donasi aset IT yang aman dan berkelanjutan.

Apa Itu Framework Donasi Aset IT yang Aman dan Berkelanjutan?

Framework donasi aset IT yang aman dan berkelanjutan adalah kerangka kerja yang mencakup kebijakan donasi tertulis, vetting penerima, sanitasi terverifikasi, dokumentasi pajak, dan pelaporan ESG.

  • Kebijakan donasi tertulis yang mengatur kriteria perangkat layak donasi.
  • Vetting penerima untuk memastikan institusi penerima memenuhi syarat legal.
  • Sanitasi terverifikasi sebagai syarat mutlak sebelum penyerahan unit.
  • Dokumentasi pajak (tax deduction) sesuai ketentuan donasi aset korporasi.
  • Pelaporan ESG yang mencatat dampak sosial dan lingkungan dari program donasi.

Framework donasi yang terstruktur memerlukan vendor ITAD sebagai mitra operasional untuk menjalankan sanitasi, grading, dan logistik distribusi.

Apa Peran Vendor ITAD dalam Program CSR Donasi Perangkat IT?

Vendor ITAD berperan dalam program CSR donasi dengan menjalankan sanitasi data, refurbishment hardware, instalasi clean OS, dan koordinasi logistik pengiriman ke penerima donasi. Refurbishment mencakup penggantian komponen aus dan pembersihan fisik agar perangkat layak digunakan kembali oleh institusi penerima.

Korporasi yang bermitra dengan vendor ITAD bersertifikat untuk program donasi memiliki bukti kepatuhan data dan laporan dampak sosial yang terukur untuk pelaporan CSR, sejalan dengan kepatuhan ITAD terhadap UU PDP dan proses standar ITAD end-to-end. 

Terimakomputerkantor.com menyediakan jasa terima komputer kantor borongan dengan sanitasi non-destruktif NIST SP 800-88 Clear, refurbishment, dan sertifikat sanitasi untuk program CSR donasi perangkat IT.

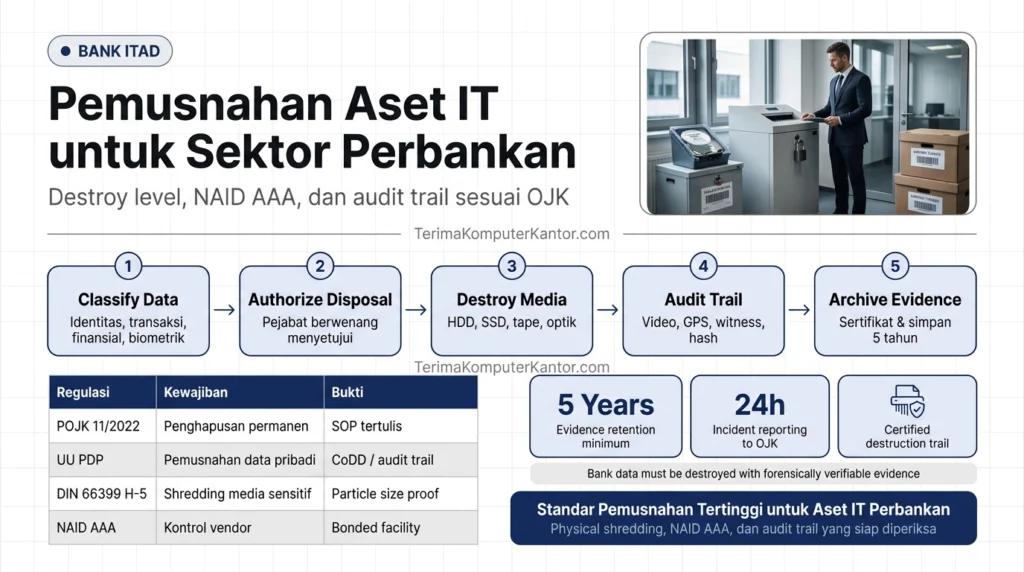
standar pemusnahan aset IT perbankan sesuai regulasi OJK dan DIN 66399

Standar ITAD Sektor Perbankan

Pemusnahan aset IT perbankan memerlukan standar sanitasi level Destroy, sertifikasi vendor NAID AAA, dan dokumentasi audit trail untuk memenuhi POJK dan UU PDP tentang Manajemen Risiko Teknologi Informasi.

Program ITAD yang dikelola melalui jasa terima komputer kantor borongan menjalankan sanitasi level Destroy melalui physical shredding untuk media penyimpanan bank dan menerbitkan sertifikat pemusnahan yang memenuhi audit OJK.

OJK mewajibkan bank menyimpan bukti pemusnahan data selama minimum 5 tahun dan melaporkan insiden keamanan data dalam 24 jam kepada OJK.

standar pemusnahan aset IT perbankan sesuai regulasi OJK dan DIN 66399
Alur sanitasi data perangkat IT bank dengan sertifikasi audit OJK — Terimakomputerkantor.com.

Mengapa Sektor Perbankan Memerlukan Standar ITAD Tertinggi?

Sektor perbankan memerlukan standar ITAD tertinggi karena data nasabah termasuk kategori rahasia bank yang dilindungi oleh UU Perbankan No.7/1992 dan diatur lebih lanjut oleh POJK.

Klasifikasi Data Nasabah Menurut POJK dan UU PDP

Data nasabah bank terbagi ke dalam beberapa klasifikasi dengan level sanitasi yang berbeda sebagai berikut.

KlasifikasiContoh DataRegulasiLevel Sanitasi
Data identitasNama, NIK, tanda tanganUU PDP, rahasia bank Pasal 40Destroy
Data transaksiRiwayat transaksi, saldoPOJK MRTIDestroy
Data finansialSkor kredit, laporan keuanganUU Perbankan No.7/1992Destroy
Data biometrikSidik jari, wajah untuk KYCUU PDP, PIIDestroy

Klasifikasi data nasabah sebagai rahasia bank menentukan regulasi OJK yang mengatur kewajiban pemusnahan pada setiap perangkat IT yang didisposisi.

Apa Saja Regulasi OJK yang Mengatur Pemusnahan Aset IT Perbankan?

Regulasi OJK yang mengatur pemusnahan aset IT perbankan mencakup POJK 11/2022 tentang Manajemen Risiko Teknologi Informasi yang mewajibkan prosedur penghapusan data sebelum pelepasan perangkat.

RegulasiCakupan
POJK 11/2022 (MRTI)Kewajiban prosedur penghapusan data pada perangkat yang dilepas
SEOJK 29/2022Panduan teknis implementasi manajemen risiko TI perbankan
PBI 9/2007 (BCP)Ketentuan business continuity yang beririsan dengan pengelolaan aset IT

POJK Manajemen Risiko TI dan Kewajiban Pemusnahan Data

POJK 11/2022 menetapkan beberapa kewajiban utama terkait pemusnahan data pada aset IT perbankan sebagai berikut.

  1. Penghapusan permanen data pada perangkat yang akan dilepas.
  2. Penetapan media sanitization policy tertulis.
  3. Otorisasi disposal oleh pejabat berwenang sebelum eksekusi.
  4. Pelaporan insiden terkait proses pemusnahan kepada OJK.

Kewajiban pemusnahan data di bawah POJK memerlukan standar sanitasi yang menghasilkan bukti forensik pemusnahan untuk keperluan audit.

Bagaimana Standar Sanitasi Data untuk Perangkat IT Perbankan?

Untuk memenuhi standar sanitasi data perbankan, institusi keuangan menerapkan level Destroy sesuai NIST SP 800-88 dengan physical shredding DIN 66399 level H-5 untuk semua media penyimpanan.

Metode Destroy (Physical Shredding) untuk Media Penyimpanan

Metode Destroy diterapkan berbeda tergantung jenis media penyimpanan sebagai berikut:

MediaMetodeUkuran PartikelStandar
HDDPhysical shreddingMaksimal 2 mmDIN 66399 Level H-5
SSDDisintegrationPartikel sangat halusDIN 66399 Level H-5
TapeDegaussingMedia termagnetisasi ulang totalNSA-listed
Media optikCrushingHancur totalDIN 66399 Level O-5

Sertifikasi dan Dokumentasi Audit Trail

Dokumentasi audit trail pemusnahan aset IT bank mencakup elemen berikut:

  • Timestamp pelaksanaan pemusnahan.
  • GPS lokasi tempat shredding dilakukan.
  • Video recording proses penghancuran.
  • Dual-witness dari pihak bank dan vendor.
  • Hash verification sebagai bukti forensik tambahan.

Sertifikasi dan dokumentasi audit trail dari proses pemusnahan mengacu pada standar kepatuhan data ITAD dan menjadi kriteria utama dalam pemilihan vendor ITAD untuk institusi perbankan.

Bagaimana Pemilihan Vendor ITAD untuk Institusi Perbankan?

Pemilihan vendor ITAD untuk institusi perbankan memerlukan sertifikasi R2v3 dan NAID AAA, fasilitas bonded, background check karyawan, dan NDA yang sesuai standar OJK.

KriteriaStandar Minimum
SertifikasiR2v3, NAID AAA, ISO 27001
FasilitasBonded facility dengan kontrol akses ketat
PersonelBackground check seluruh karyawan yang menangani aset
KontrakNDA yang mengikat seluruh proses disposisi

Kriteria sertifikasi ini selaras dengan pembahasan lebih rinci pada sertifikasi vendor ITAD, yang menjelaskan standar internasional bagi vendor ITAD secara umum.

Vendor ITAD yang memenuhi kriteria perbankan menjadi mitra strategis dalam integrasi proses disposisi ke framework manajemen risiko operasional bank.

Integrasi ITAD ke Framework Manajemen Risiko Operasional Bank

Integrasi ITAD ke framework manajemen risiko operasional bank menempatkan proses disposisi aset IT sebagai kontrol dalam lini kedua pertahanan, sesuai prinsip Three Lines of Defense.

Proses ini turut menjadi bagian dari key risk indicator dan risk register bank, dengan hasil sanitasi dan pemusnahan aset IT diverifikasi melalui internal audit sebagai bagian dari kepatuhan terhadap prinsip manajemen risiko operasional Basel III.

Bank yang mengintegrasikan ITAD ke framework manajemen risiko memiliki kontrol yang teraudit untuk setiap disposisi aset IT dari procurement hingga end-of-life.

Terima Komputer Kantor menyediakan layanan pemusnahan aset IT dan sanitasi data perbankan dengan physical shredding DIN 66399 H-5 dan sertifikat pemusnahan yang memenuhi audit OJK, menjamin setiap aset IT perbankan didisposisi sesuai standar keamanan data tertinggi di sektor keuangan.

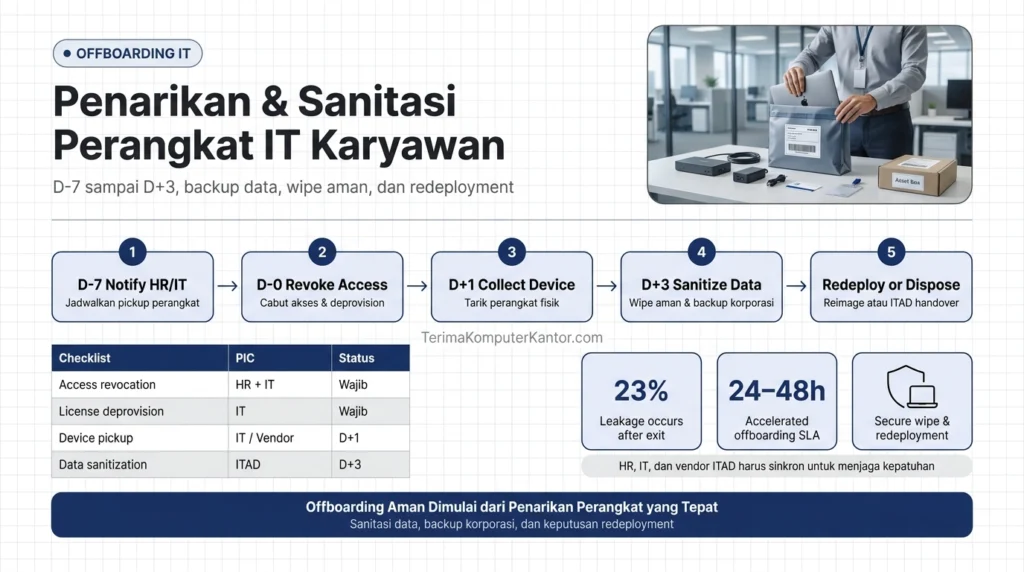
timeline protokol penarikan dan sanitasi perangkat IT karyawan offboarding

Protokol Offboarding IT

Offboarding karyawan tanpa protokol penarikan perangkat IT yang terstandar menimbulkan risiko kebocoran data korporasi, kehilangan aset, dan pelanggaran UU PDP.

Protokol offboarding IT yang dikelola melalui jasa terima komputer kantor borongan mencakup penarikan perangkat dalam 24 jam setelah last working day, backup data korporasi, sanitasi data pribadi, dan penentuan jalur redeployment atau disposisi.

Perusahaan dengan lebih dari 500 karyawan rata-rata memproses 8 sampai 12 persen turnover tahunan, menghasilkan 40 sampai 60 unit perangkat IT yang memerlukan sanitasi setiap kuartal.

timeline protokol penarikan dan sanitasi perangkat IT karyawan offboarding
Alur offboarding IT dari D-7 hingga D+3 — Terimakomputerkantor.com.

Mengapa Offboarding IT Memerlukan Protokol Terstandar?

Offboarding IT memerlukan protokol terstandar karena 23 persen insiden data leakage korporasi terjadi dalam 90 hari setelah karyawan keluar, menurut Ponemon Institute 2023.

Risiko Keamanan Data dari Perangkat Karyawan yang Keluar

Perangkat karyawan yang keluar tanpa penarikan dan sanitasi tepat waktu membawa beberapa risiko keamanan data spesifik berikut.

RisikoDeskripsiDampakMitigasi
Credential theftKredensial masih aktif pada perangkatAkses tidak sah ke sistem korporasiRevoke akses segera saat LWD
Local data cacheData korporasi tersimpan lokalKebocoran data sensitifBackup dan wipe terjadwal
Cloud sync remnantSinkronisasi cloud belum terputusData terus tersinkron pasca keluarDeprovisioning akun cloud
USB exfiltrationEkstraksi data melalui port USBKehilangan data rahasiaKontrol akses fisik perangkat

Risiko keamanan data dari perangkat karyawan yang keluar memerlukan timeline penarikan yang terkoordinasi antara HR dan IT.

Bagaimana Timeline Penarikan Perangkat IT dalam Proses Offboarding?

Timeline penarikan perangkat IT dalam proses offboarding dimulai 7 hari sebelum last working day dengan notifikasi ke departemen IT dan berakhir 3 hari setelah last working day dengan sanitasi data selesai.

TahapAktivitas
D-7Notifikasi offboarding ke departemen IT dan penjadwalan penarikan
D-0 (last working day)Pencabutan akses sistem dan persiapan serah terima perangkat
D+1Pickup fisik perangkat oleh tim IT atau vendor ITAD
D+3Sanitasi data selesai dan perangkat siap untuk redeployment atau disposisi

Koordinasi HR, IT, dan Vendor ITAD

Koordinasi antar departemen dalam proses offboarding mengikuti RACI matrix yang menetapkan tanggung jawab HR untuk notifikasi dan exit interview, IT untuk pencabutan akses dan pickup perangkat, serta vendor ITAD untuk sanitasi dan penentuan jalur akhir perangkat.

SLA pickup, tiket helpdesk, dan pencatatan pengembalian asset tag menjadi dokumen pendukung yang memastikan setiap unit tercatat dengan benar.

Koordinasi departemen HR, IT, dan vendor ITAD menentukan kelancaran setiap tahapan sanitasi perangkat offboarding.

Bagaimana Tahapan Sanitasi Perangkat IT Offboarding?

Tahapan sanitasi perangkat IT offboarding terdiri dari lima langkah berurutan yang dilaksanakan oleh departemen IT untuk mencegah kebocoran data pasca-karyawan keluar:

  1. Tarik fisik perangkat (collection) secara langsung dari karyawan yang bersangkutan beserta seluruh aksesorinya.
  2. Cadangkan data korporasi yang tersimpan pada perangkat lokal ke dalam server atau penyimpanan cloud terpusat perusahaan.
  3. Pisahkan data korporasi dari data pribadi karyawan (data separation) untuk memastikan kepatuhan privasi subjek data.
  4. Sanitasi media penyimpanan secara permanen (sanitization) menggunakan metode penghapusan yang sesuai standar.
  5. Tentukan jalur akhir perangkat (routing) untuk dikerahkan kembali (redeployment) ke karyawan baru atau diserahkan untuk disposisi akhir.

Backup Data Korporasi dan Pemisahan Data Pribadi

Proses backup dan pemisahan data menangani beberapa tipe data secara berbeda sebagai berikut.

Tipe DataKlasifikasiTindakan
OneDrive/SharePoint syncData korporasiDipertahankan di server, sinkronisasi lokal dihapus
Local profile dan email archive PSTData korporasiDibackup ke storage terpusat
Foto dan file pribadiData pribadiDikembalikan kepada karyawan sebelum sanitasi

Sanitasi dan Redeployment atau Disposisi

Keputusan setelah sanitasi mengikuti decision tree berdasarkan usia perangkat dan kondisi fisik, perangkat yang masih memenuhi standar kinerja menjalani reimaging dan factory reset untuk redeployment, sementara perangkat yang sudah melewati masa pakai optimal menjalani grading assessment sebelum serah terima ke ITAD handover.

Keputusan redeployment atau disposisi setelah sanitasi menentukan komponen checklist yang harus diselesaikan oleh departemen HR dan IT.

Apa Saja Checklist Offboarding IT untuk Departemen HR dan IT?

Checklist offboarding IT mencakup 12 item yang harus diselesaikan antara D-7 dan D+3, meliputi pencabutan akses, deprovisioning lisensi, penarikan perangkat, dan sanitasi data. 

Item utama dalam checklist ini mencakup access revocation pada seluruh sistem, license deprovisioning perangkat lunak, MDM unenrollment untuk perangkat mobile, pengembalian badge fisik, dan pengingat kewajiban NDA pasca keluar. 

Kebijakan internal terkait checklist ini dapat diselaraskan dengan panduan SOP ITAD perusahaan. Checklist offboarding yang terstandar menjadi dasar operasional ketika perusahaan menghadapi skenario offboarding massal seperti restrukturisasi atau layoff.

Peran ITAD dalam Siklus Offboarding Karyawan Massal

Peran ITAD dalam offboarding massal mencakup penyediaan tim on-site untuk bulk collection, sanitasi data dengan SLA dipercepat 24 sampai 48 jam, dan pemrosesan 50 sampai 200 unit perangkat per batch. Kapasitas ini mengikuti proses standar ITAD end-to-end yang dijabarkan pada proses ITAD end-to-end, yang diadaptasi untuk kecepatan penanganan pada skenario restrukturisasi maupun layoff.

Vendor ITAD yang mampu menangani offboarding massal membuktikan kapasitas operasional untuk mendukung kebutuhan disposisi korporasi dalam kondisi normal maupun restrukturisasi.

Protokol penarikan dan sanitasi perangkat IT offboarding melindungi korporasi dari kebocoran data dan memastikan kepatuhan UU PDP.

Terima Komputer Kantor menyediakan jasa penarikan perangkat dan sanitasi data IT terstandar dan sanitasi data NIST SP 800-88 untuk skenario offboarding individual maupun massal, menjaga setiap perangkat karyawan yang keluar tersanitasi dan terdokumentasi dengan baik.

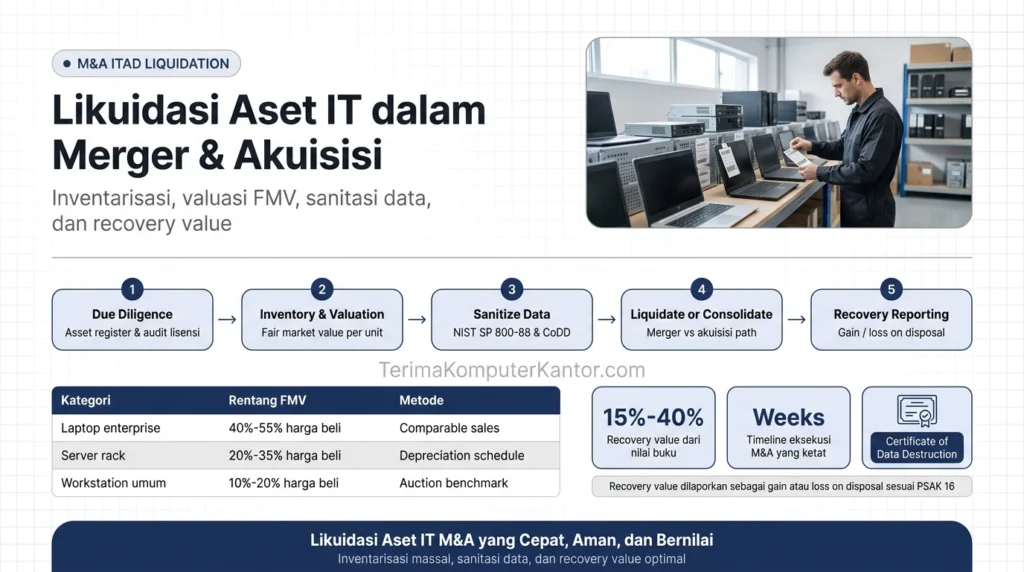
alur likuidasi aset IT dalam proses merger dan akuisisi dari due diligence hingga disposal

Likuidasi Aset IT pada M&A

Proses merger dan akuisisi menghasilkan surplus aset IT dari entitas yang dikonsolidasi atau dilikuidasi, dan timeline M&A yang ketat memerlukan eksekusi disposisi dalam hitungan minggu. 

Program ITAD yang dikelola melalui jasa terima komputer kantor borongan menjalankan inventarisasi massal, valuasi fair market value, sanitasi data, dan remarketing aset IT surplus M&A dalam satu alur terkoordinasi.

Recovery value dari likuidasi aset IT mencapai 15% – 40% dari nilai buku, dan hasil disposisi dilaporkan sebagai gain atau loss on disposal dalam laporan keuangan transisi M&A.

alur likuidasi aset IT dalam proses merger dan akuisisi dari due diligence hingga disposal
Timeline disposisi aset IT pada M&A korporasi — Terimakomputerkantor.com.

Mengapa Likuidasi Aset IT Kritis dalam Timeline M&A?

Likuidasi aset IT menjadi kritis dalam timeline M&A karena penundaan disposisi menimbulkan biaya penyimpanan, risiko keamanan data, dan hambatan integrasi sistem.

Fase Due Diligence IT dan Penilaian Aset

Fase due diligence IT dalam M&A menghasilkan tiga deliverable utama, yaitu IT asset register lengkap, audit lisensi perangkat lunak, dan analisis usia hardware sebagai dasar keputusan disposisi.

Proses ini juga mengevaluasi kewajiban lease yang masih melekat pada perangkat, sehingga korporasi dapat menentukan jadwal disposisi yang selaras dengan Day 1 readiness pasca transaksi dan menghindari stranded asset risk.

Fase due diligence IT menentukan volume dan nilai aset yang akan diinventarisasi untuk disposisi pada tahap closing.

Bagaimana Inventarisasi dan Valuasi Aset IT untuk M&A Dilakukan?

Inventarisasi dan valuasi aset IT untuk M&A mencakup pencatatan serial number, spesifikasi, kondisi fisik, dan penentuan fair market value setiap unit hardware.

Metode Fair Market Value untuk Hardware Korporasi

Fair market value hardware korporasi ditentukan melalui comparable sales, depreciation schedule, dan auction benchmark pada pasar sekunder aset IT, dengan rentang nilai yang berbeda untuk setiap kategori hardware sebagaimana sistem grading dan valuasi ITAD berikut ini.

Kategori HardwareUsiaRentang FMVMetode
Laptop enterprise1 sampai 2 tahun40% – 55% harga beliComparable sales
Server rack2 sampai 4 tahun20% – 35% harga beliDepreciation schedule
Workstation umum3 sampai 5 tahun10% – 20% harga beliAuction benchmark

Hasil valuasi fair market value menentukan strategi disposisi, yaitu remarketing untuk aset bernilai tinggi atau recycling untuk aset di bawah threshold.

Bagaimana Proses ITAD dalam Skenario Merger vs Akuisisi?

Proses ITAD berbeda antara skenario merger dan akuisisi, merger mengharuskan konsolidasi dan standarisasi aset, sedangkan akuisisi sering memerlukan likuidasi massal aset entitas target.

Konsolidasi Aset IT pada Merger

Konsolidasi aset IT pada merger melibatkan empat langkah utama sebagai berikut:

  1. Dual-stack migration antara sistem kedua entitas.
  2. Standarisasi hardware ke satu spesifikasi baku.
  3. Rekonsiliasi lisensi perangkat lunak.
  4. Eliminasi redundansi perangkat yang tumpang tindih.

Likuidasi Aset IT Entitas yang Diakuisisi

Likuidasi aset IT entitas yang diakuisisi mengikuti empat tahapan berikut:

  1. Site decommission pada lokasi entitas yang diakuisisi.
  2. Bulk pickup seluruh perangkat yang tidak lagi digunakan.
  3. Eksekusi dengan accelerated timeline sesuai jadwal integrasi.
  4. Pemenuhan escrow requirement bila disyaratkan dalam perjanjian transaksi.

Baik konsolidasi maupun likuidasi aset IT dalam M&A memerlukan chain of custody yang ketat untuk memenuhi kewajiban kepatuhan data selama transisi.

Bagaimana Kepatuhan Data dan Chain of Custody Selama Transisi M&A?

Kepatuhan data selama transisi M&A memerlukan koordinasi antara tim legal, IT, dan vendor ITAD untuk memastikan sanitasi data memenuhi NDA transaksional, UU PDP, dan standar kepatuhan data ITAD yang berlaku pada setiap tahap transaksi.

Koordinasi ini mencakup beberapa elemen wajib berikut:

  • Pemenuhan kewajiban Pasal 43 UU PDP terkait pemusnahan data pribadi.
  • Penerapan NDA vendor untuk melindungi data room selama proses due diligence.
  • Data room sanitization sebelum penyerahan hasil due diligence.
  • Legal hold pada data yang masih dalam proses litigasi atau audit.
  • Penerbitan Certificate of Data Destruction sebagai bukti kepatuhan.

Dokumentasi chain of custody yang lengkap dari proses ITAD M&A menghasilkan recovery value yang tercatat sebagai komponen dalam laporan keuangan transisi.

Recovery Value dan Dampaknya pada Laporan Keuangan M&A

Recovery value dari likuidasi aset IT dalam M&A dicatat sebagai gain on disposal jika melebihi net book value, atau loss on disposal jika di bawah net book value, sesuai PSAK 16.

Pencatatan ini turut memengaruhi purchase price allocation dan penyesuaian goodwill pada laporan keuangan konsolidasian, sementara aset yang tidak lagi bernilai dicatat sebagai write-off dalam neraca entitas hasil transaksi.

Eksekusi ITAD yang terstruktur dalam M&A memaksimalkan recovery value sekaligus memenuhi kewajiban audit terhadap penghapusan aset dari neraca entitas.

Terima Komputer Kantor menyediakan jasa disposisi aset IT massal (ITAD bulk) untuk kebutuhan M&A dengan kapasitas bulk pickup dan sertifikat penghapusan data, memastikan setiap komputer kantor dan aset IT surplus terdisposisi secara aman dan bernilai recovery optimal.

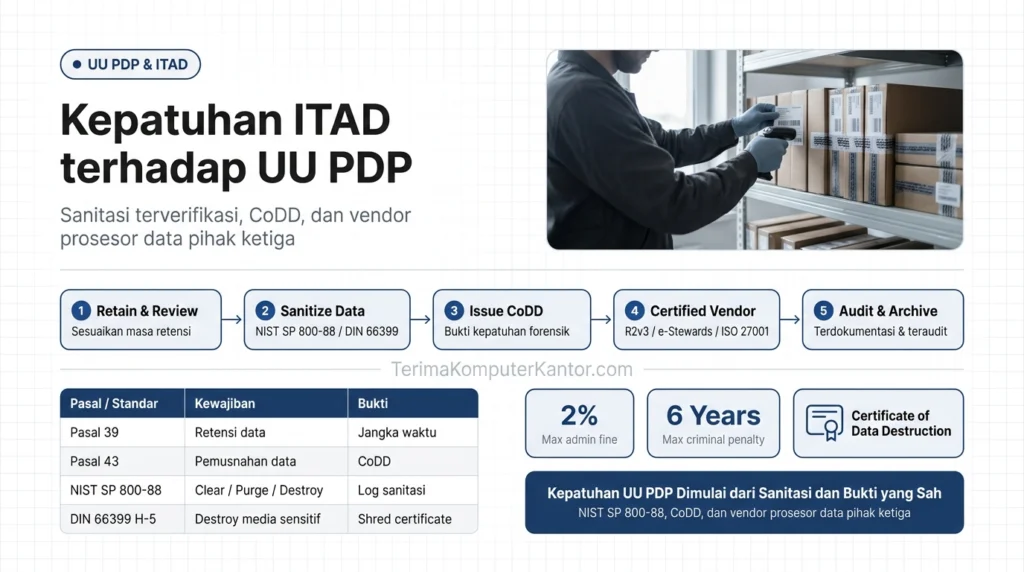
perbandingan-sertifikasi-r2v3-estewards-iso27001.webp

Kepatuhan ITAD Terhadap UU PDP

Kepatuhan ITAD terhadap UU PDP memerlukan sanitasi data terverifikasi, Certificate of Data Destruction, dan vendor bersertifikat sebagai prosesor data pihak ketiga.

Program ITAD yang dikelola melalui jasa terima komputer kantor borongan menjalankan sanitasi data sesuai NIST SP 800-88 dan menerbitkan Certificate of Data Destruction sebagai bukti kepatuhan terhadap Pasal 43 UU PDP.

Pelanggaran kewajiban pemusnahan data dalam UU PDP dikenakan sanksi administratif berupa denda hingga 2 % dari pendapatan tahunan dan sanksi pidana penjara hingga 6 tahun.

perbandingan-sertifikasi-r2v3-estewards-iso27001.webp
Tabel perbandingan tiga sertifikasi vendor ITAD: R2v3, e-Stewards, ISO 27001 | Perbandingan sertifikasi vendor ITAD: R2v3 (12 focus area), e-Stewards (no-export), ISO 27001 (93 kontrol)

Apa Kewajiban UU PDP Terhadap Pemusnahan Data pada Aset IT?

UU PDP mewajibkan pengendali data pribadi menghapus dan memusnahkan data pribadi setelah masa retensi berakhir atau subjek data meminta penghapusan, sesuai Pasal 43 UU No.27/2022.

Pasal Apa Saja dalam UU No. 27/2022 yang Mengatur Retensi dan Pemusnahan Data?

Pasal 39, Pasal 43, serta Pasal 67 dan 68 UU No.27/2022 secara spesifik mengatur kewajiban retensi dan pemusnahan data pribadi yang relevan dengan proses disposisi aset IT.

PasalKetentuanRelevansi terhadap ITAD
Pasal 39Kewajiban penyimpanan data sesuai masa retensiMenentukan jangka waktu sebelum aset dapat didisposisi
Pasal 43Kewajiban penghapusan data pribadiDasar hukum sanitasi data pada aset yang didisposisi
Pasal 67 dan 68Hak subjek data dan sanksi pelanggaranMenentukan konsekuensi hukum atas kegagalan penghapusan

Kewajiban pemusnahan data di bawah UU PDP menimbulkan risiko hukum bagi korporasi yang mendisposisi aset IT tanpa sanitasi terverifikasi.

Apa Risiko Pelanggaran UU PDP dalam Proses Disposisi Aset IT?

Risiko pelanggaran UU PDP dalam disposisi aset IT mencakup sanksi administratif, pidana, dan gugatan perdata dari subjek data yang datanya tidak dimusnahkan dengan benar.

Sanksi Administratif dan Pidana UU PDP

Sanksi UU PDP tersusun bertingkat mulai dari peringatan tertulis hingga pidana penjara, sesuai tingkat keparahan pelanggaran disposisi data.

Jenis SanksiKetentuanBesaran
AdministratifPeringatan tertulis, penghentian pemrosesanBertahap sesuai pelanggaran
Denda administratifDenda finansialHingga 2% dari pendapatan tahunan
PidanaPenjaraHingga 6 tahun

Pencegahan sanksi UU PDP memerlukan standar sanitasi data yang terverifikasi dan terdokumentasi pada setiap unit aset IT.

Bagaimana Standar Sanitasi Data yang Memenuhi Kepatuhan UU PDP?

Untuk memenuhi kepatuhan UU PDP dalam disposisi aset IT, korporasi menerapkan standar sanitasi data internasional yang menyediakan bukti forensik penghapusan.

Metode Penghapusan Data Sesuai NIST SP 800-88 dan DIN 66399

NIST SP 800-88 menetapkan tiga metode utama sanitasi, yaitu Clear melalui overwrite, Purge melalui degaussing atau cryptographic erase, dan Destroy melalui penghancuran fisik media, sementara DIN 66399 Level H-5 mengatur standar penghancuran fisik yang lebih ketat untuk media penyimpanan sensitif.

MetodeMedia TypeLevel KeamananKesesuaian UU PDP
Overwrite verificationHDD, SSDClearSesuai untuk data risiko rendah
Cryptographic erase, degaussingHDD, SSD, tapePurgeSesuai untuk data sensitif
Physical shredding (DIN 66399 H-5)Seluruh mediaDestroySesuai untuk data risiko tertinggi

Dokumentasi Certificate of Data Destruction

Certificate of Data Destruction memuat lima elemen wajib berikut sebagai bukti forensik kepatuhan UU PDP.

  • Nomor seri unit yang disanitasi.
  • Metode sanitasi yang diterapkan.
  • Timestamp pelaksanaan.
  • Identitas operator pelaksana.
  • Hasil verifikasi penghapusan.

Certificate of Data Destruction yang diterbitkan setelah sanitasi menjadi bukti kepatuhan UU PDP dan dasar pemilihan vendor ITAD bersertifikat.

Apa Peran Vendor ITAD Bersertifikat dalam Kepatuhan UU PDP?

Vendor ITAD bersertifikat berperan sebagai prosesor data pihak ketiga di bawah UU PDP, sehingga wajib memenuhi standar keamanan informasi ISO 27001 dan sertifikasi industri R2v3 atau e-Stewards.

Peran ini juga tercermin dalam kriteria evaluasi yang dijabarkan pada sertifikasi vendor ITAD, meliputi berikut:

  1. Kepemilikan sertifikasi R2v3, e-Stewards, atau NAID AAA.
  2. Kepatuhan terhadap ISO 27001 untuk manajemen keamanan informasi.
  3. Kemampuan bertindak sebagai prosesor data pihak ketiga sesuai UU PDP.
  4. Penyediaan dokumentasi audit yang dapat diverifikasi.

Pemilihan vendor ITAD bersertifikat menjadi komponen utama dalam integrasi kepatuhan UU PDP ke kebijakan disposisi aset korporasi.

Bagaimana Integrasi Kepatuhan UU PDP ke Kebijakan ITAD Korporasi?

Integrasi kepatuhan UU PDP ke kebijakan ITAD korporasi mencakup penyusunan SOP pemusnahan data, penunjukan Data Protection Officer sebagai reviewer, dan pelaksanaan Data Protection Impact Assessment sebelum proyek disposisi.

Komponen kebijakan ini selaras dengan kerangka SOP yang lebih luas pada panduan SOP ITAD perusahaan, yang mencakup penyusunan prosedur pemusnahan, review oleh DPO, dan audit tahunan atas seluruh proses disposisi.

Kebijakan ITAD yang terintegrasi dengan UU PDP memastikan setiap disposisi aset IT terdokumentasi, teraudit, dan memenuhi hak subjek data atas penghapusan.

Terima Komputer Kantor menyediakan jasa ITAD dengan sanitasi data NIST SP 800-88 dan penerbitan CoDD untuk setiap unit aset IT, memastikan setiap tahap disposisi komputer kantor dan aset IT korporasi memenuhi kewajiban hukum UU PDP.