Penulis: Admin Staff

diagram tiga kategori sanitasi data NIST 800-88 — Clear, Purge, dan Destroy untuk aset IT korporasi

Standar Sanitasi Data NIST 800-88 untuk Keamanan Korporasi

NIST SP 800-88 adalah publikasi standar federal Amerika Serikat yang mendefinisikan metode sanitasi media penyimpanan data melalui tiga kategori teknis: Clear, Purge, dan Destroy.

Terimakomputerkantor menerapkan klasifikasi sanitasi berbasis standar ini pada setiap unit yang masuk melalui layanan buyback laptop bekas kantor sebelum aset dilikuidasi dari korporasi.

NIST SP 800-88 Revisi 2, dipublikasikan September 2025, kini menjadi basis wajib sanitasi media bagi lembaga federal AS dan kontraktor pertahanan, menggantikan Revisi 1 tahun 2014 yang sebelumnya berlaku.

diagram tiga kategori sanitasi data NIST 800-88 — Clear, Purge, dan Destroy untuk aset IT korporasi

Apa Itu NIST SP 800-88 dan Mengapa Menjadi Acuan Sanitasi Data Korporasi?

NIST Special Publication 800-88 adalah standar sanitasi media milik pemerintah Amerika Serikat yang kini memasuki Revisi 2, dipublikasikan September 2025, menggantikan Revisi 1 tahun 2014.

Standar ini berlaku wajib bagi lembaga federal AS dan kontraktor pertahanan yang menangani disposisi media penyimpanan, namun penerapannya meluas menjadi acuan industri global karena memberi kerangka kerja yang jelas untuk mengukur ketahanan proses sanitasi data.

Korporasi di luar Amerika Serikat, termasuk perusahaan dan instansi di Indonesia, mengadopsi NIST SP 800-88 sebagai tolok ukur audit karena standar ini menawarkan definisi teknis yang dapat diverifikasi, bukan sekadar klaim “data sudah terhapus”.

Otoritas standar federal ini menetapkan tiga kategori teknis sanitasi data — apa saja ketiga kategori tersebut?

Apa Tiga Kategori Sanitasi dalam NIST SP 800-88 Revisi 2: Clear, Purge, dan Destroy?

NIST SP 800-88 Revisi 2 mendefinisikan tiga kategori sanitasi — Clear, Purge, dan Destroy — masing-masing dengan tingkat ketahanan pemulihan data yang berbeda.

KategoriDefinisiContoh Teknik
ClearTeknik logis, mis. reset via perintah baca-tulis standar untuk area yang dapat diakses hostReset command standar
PurgeTeknik fisik/logis yang membuat data mustahil dipulihkan bahkan dengan teknik laboratoriumDegaussing, ATA Secure Erase, NVMe Sanitize Block Erase, Crypto Erase
DestroyPenghancuran fisik hingga media tidak bisa dipakai simpan data lagiShredding, disintegrasi, pulverisasi, insinerasi, peleburan

Clear cocok untuk media yang akan dipakai ulang di lingkungan internal dengan risiko rendah, sementara Purge menjadi pilihan standar untuk aset IT yang akan berpindah tangan ke pihak ketiga melalui buyback atau remarketing. Destroy diterapkan pada media dengan klasifikasi data paling sensitif atau unit yang secara fisik sudah rusak sehingga tidak bisa disanitasi secara logis.

Ketiga teknik fisik dan logis ini dijelaskan lebih rinci oleh standar teknis pelengkap yang dirujuk bersama NIST 800-88.

Bagaimana IEEE 2883-2022 Melengkapi Implementasi Teknis NIST SP 800-88?

IEEE 2883-2022, “Standard for Sanitizing Storage”, adalah standar teknis pelengkap yang dirujuk bersama NIST SP 800-88 Revisi 2 untuk mendefinisikan teknik sanitasi spesifik per jenis media penyimpanan.

NIST 800-88 memberi kerangka kategori — Clear, Purge, Destroy — sementara IEEE 2883-2022 memberi spesifikasi teknik per media: satu set definisi untuk media magnetik seperti platter hard drive, dan set definisi berbeda untuk media flash NAND seperti SSD dan modul memori pada perangkat NVMe.

Pemisahan ini penting karena teknik yang efektif pada satu jenis media belum tentu berlaku pada jenis media lain, sebagaimana dibahas lebih dalam pada protokol keamanan sanitasi data korporasi. Kedua standar dipakai berdampingan, bukan saling menggantikan  NIST menetapkan target hasil, IEEE menetapkan cara teknis mencapainya.

Kombinasi kedua standar teknis pelengkap ini menjadi dasar untuk mengukur apakah suatu standar sanitasi data masih relevan dibanding pendekatan lama.

Apa Beda NIST SP 800-88 Revisi 2 dengan Standar Sanitasi Data Lama Seperti DoD 5220.22-M?

NIST SP 800-88 Revisi 2 menggantikan pendekatan DoD 5220.22-M setelah NISPOM dikodifikasi ulang menjadi 32 CFR Part 117 yang berlaku Januari 2021, di mana metode 3-pass overwrite tidak lagi dibawa ke edisi baru.

AspekDoD 5220.22-MNIST SP 800-88 Revisi 2
StatusDeprecated sejak 2021Basis wajib federal AS sejak Rev.2 (2025)
PendekatanOverwrite 3-pass tunggal3 kategori: Clear, Purge, Destroy
Cakupan mediaDirancang era HDDMencakup HDD, SSD, flash, media modern

Perbandingan lengkap kedua standar ini, termasuk alasan teknis metode 3-pass tidak lagi memadai, dibahas rinci pada perbandingan standar sanitasi data DoD 5220.22-M vs NIST 800-88.

Disambiguasi standar ini menjadi dasar keputusan kategori sanitasi yang tepat untuk aset IT korporasi yang akan dilikuidasi.

Bagaimana Memilih Kategori Sanitasi NIST yang Tepat untuk Aset IT Korporasi?

Pemilihan kategori sanitasi NIST yang tepat mempertimbangkan tiga faktor: jenis media (magnetik atau flash), tingkat klasifikasi data, dan rencana disposisi akhir aset — dijual kembali, didaur ulang, atau dimusnahkan.

Jenis MediaKategori NIST DisarankanContoh Teknik
Hard drive magnetik (data sensitif)PurgeDegaussing dengan rating Oersted sesuai coercivity drive
SSD/flash (Self-Encrypting Drive)PurgeCrypto-Erase, menghancurkan Media Encryption Key
Media dengan klasifikasi data sangat sensitifDestroyPhysical shredding hingga partikel berukuran kecil

Korporasi yang memetakan ketiga faktor ini sebelum menentukan kategori Clear, Purge, atau Destroy memperoleh kepastian bahwa proses sanitasi sesuai standar audit yang berlaku, termasuk saat memilih antara protokol Crypto-Erase untuk SSD atau metode Purge lain sesuai jenis media yang dilikuidasi.

NIST SP 800-88 Revisi 2 memberi kerangka tiga kategori sanitasi yang menjadi acuan wajib bagi korporasi dalam mengevaluasi keamanan data sebelum aset IT dilepas.

Sebagai spesialis ITAD korporasi Jakarta di bawah PT.Sparta Computindo Teknologi, korporasi dapat langsung menyerahkan aset melalui layanan buyback laptop bekas kantor dengan sanitasi data standar NIST untuk memastikan proses likuidasi berjalan aman dan terdokumentasi.
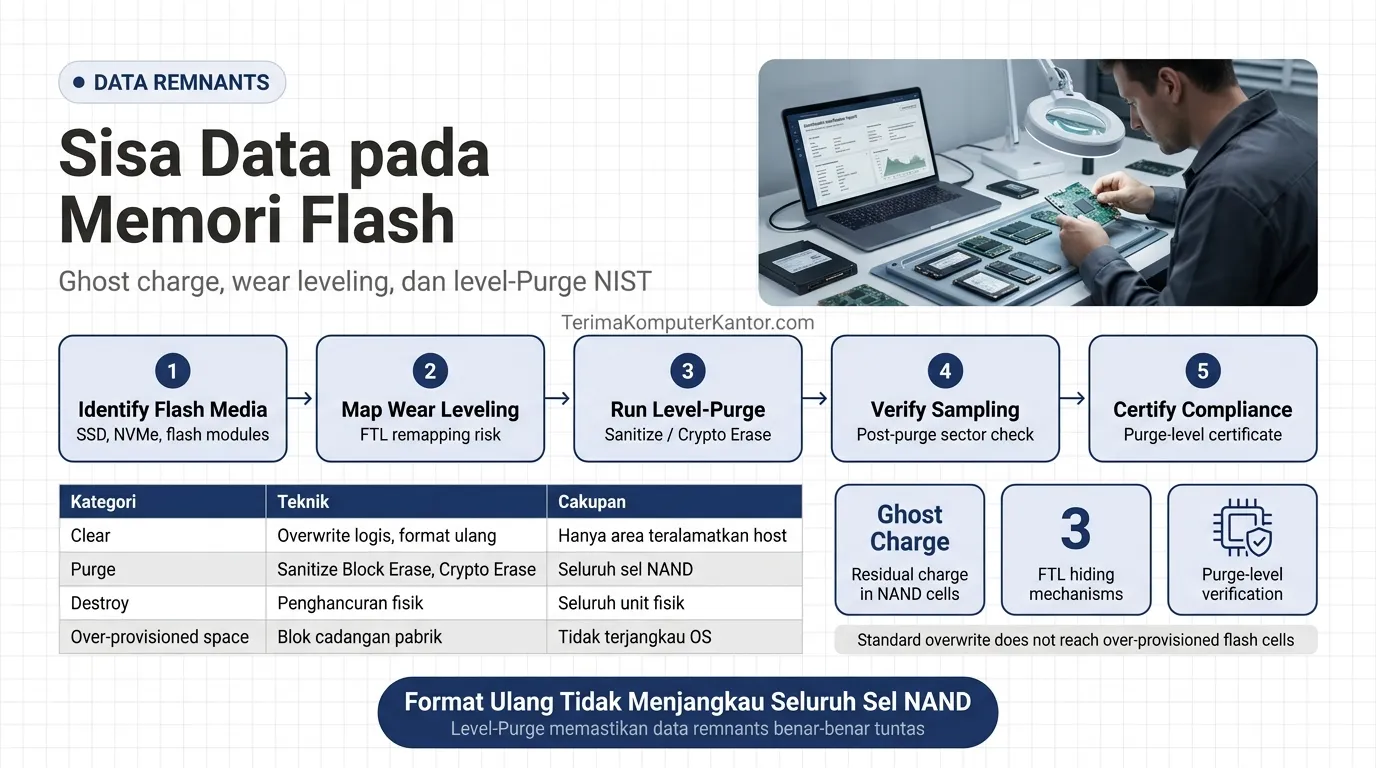
diagram sisa muatan elektrik ghost charge pada sel NAND memori flash korporasi

Mengidentifikasi Sisa Data (Data Remnants) pada Memori Flash

Data remnants pada memori flash adalah sisa pola muatan elektrik (“ghost charge”) yang masih tersimpan secara fisik pada sel NAND meskipun data sudah dihapus secara logis atau ditimpa dengan metode overwrite standar. 

Terimakomputerkantor.com memverifikasi data remnants pada setiap unit flash storage sebelum aset dinyatakan layak masuk program buyback laptop bekas korporasi secara borongan, karena asumsi bahwa format ulang menghapus seluruh data terbukti tidak akurat pada media flash.

NIST SP 800-88 Rev.2 (2025) merekomendasikan teknik level-Purge — bukan sekadar level-Clear — untuk memastikan data remnants pada SSD dan perangkat flash lain benar-benar tidak dapat dipulihkan melalui teknik forensik lanjutan.

diagram sisa muatan elektrik ghost charge pada sel NAND memori flash korporasi

Apa Itu Data Remnants pada Memori Flash?

Data remnants pada memori flash adalah ghost charge — sisa muatan elektrik yang tertinggal pada sel NAND — yang secara teori masih dapat dibaca meskipun data sudah dihapus secara logis.

Ghost charge terbentuk karena setiap sel NAND menyimpan data dalam bentuk muatan elektrik pada gerbang mengambang (floating gate).

Penghapusan logis atau overwrite standar mengubah representasi data pada level file system, tetapi tidak selalu menetralkan sepenuhnya muatan fisik pada sel yang bersangkutan.

Fenomena ini berbeda dari kerusakan data biasa — ghost charge bukan data yang korup, melainkan jejak fisik yang secara struktural masih menyimpan pola muatan asli meskipun sistem operasi sudah menganggap sel tersebut kosong.

Persistensi ghost charge ini muncul karena penghapusan logis dan overwrite standar tidak menjangkau seluruh sel NAND secara merata.

Mengapa Data Remnants Tetap Ada Meski Sudah Dihapus atau Di-overwrite?

Data remnants tetap ada karena wear leveling melakukan remapping alamat logis ke alamat fisik yang berbeda, memindahkan data menjauh dari blok yang secara logis dialamatkan host dan menyisakannya di over-provisioned space.

Over-provisioned space adalah kapasitas cadangan pabrik untuk manajemen keausan yang sepenuhnya tidak terjangkau operasi file-system standar.

Ketika sistem operasi mengirim perintah hapus atau overwrite, perintah tersebut hanya menjangkau alamat logis yang terlihat oleh host — bukan seluruh sel fisik yang pernah menyimpan data melalui siklus wear leveling sebelumnya.

Semakin sering sebuah drive digunakan, semakin banyak siklus wear leveling yang telah terjadi, sehingga semakin besar pula kemungkinan data lama tersebar di sel-sel yang tidak lagi teralamatkan langsung oleh sistem operasi.

Mekanisme remapping inilah yang membuat controller flash secara efektif menyembunyikan sebagian data dari perintah overwrite host.

Bagaimana Wear Leveling Menyembunyikan Data dari Perintah Host?

Flash Translation Layer (FTL) menyembunyikan data dari perintah host melalui tiga mekanisme: remapping alamat logis-ke-fisik, alokasi blok cadangan pabrik yang tidak teralamatkan OS, dan rotasi penulisan antar sel demi meratakan keausan.

Peran Over-Provisioned Space dalam Menyimpan Sisa Data

Blok cadangan pabrik dialokasikan sejak proses produksi drive dan tidak pernah diekspos ke sistem operasi maupun perintah wipe berbasis file-system. Data yang pernah dipindahkan controller ke area ini tetap berada di sana sampai perintah level-drive yang tepat dijalankan.

Teknik Forensik Lanjutan yang Dapat Membaca Ghost Charge

Teknik lab lanjutan seperti analisis sel NAND dengan mikroskop elektron secara teori dapat membaca ghost charge yang tersisa pada sel fisik.

Kemungkinan ini menjadi alasan mengapa level-Clear (format ulang biasa) tidak memadai untuk aset korporat yang menyimpan data sensitif.

Kompleksitas mekanisme ini menjadi alasan utama mengapa standar level-Purge NIST SP 800-88 Rev.2 direkomendasikan alih-alih formatting level-Clear.

Mengapa Level Purge NIST 800-88 Rev.2 Menjadi Solusi Data Remnants?

NIST SP 800-88 Rev.2 mengklasifikasikan tiga kategori sanitasi — Clear, Purge, Destroy — dan menempatkan Sanitize Block Erase serta Crypto Erase sebagai teknik level-Purge yang menjangkau over-provisioned space, sejalan dengan IEEE 2883-2022.

KategoriTeknikCakupan Area
ClearOverwrite logis standar, format ulangHanya area yang teralamatkan host
PurgeSanitize Block Erase, Crypto Erase, degaussingSeluruh sel NAND termasuk over-provisioned space
DestroyPenghancuran fisik total mediaSeluruh unit fisik, tidak dapat digunakan kembali

Penerapan standar level-Purge ini harus dibuktikan melalui proses verifikasi yang terdokumentasi sebelum aset dinyatakan bersih data.

Bagaimana Memverifikasi Data Remnants Sudah Tuntas Disanitasi?

Verifikasi tuntasnya sanitasi data remnants mencakup tiga langkah: verifikasi sampling sektor pasca-Sanitize, laporan sanitasi bernomor unit per aset, dan penerbitan sertifikat kepatuhan level-Purge.

Langkah VerifikasiTujuanOutput Dokumen
Verifikasi sampling sektorMemastikan Sanitize command tuntas dijalankanLaporan sampling teknis
Laporan sanitasi bernomor unitMenautkan hasil sanitasi ke aset spesifikLog audit per unit
Sertifikat kepatuhan PurgeBukti formal kepatuhan standar level-PurgeSertifikat bertanda tangan

Ketiga langkah verifikasi ini memberi korporasi bukti bahwa data remnants pada memori flash telah tuntas ditangani sebelum aset berpindah tangan.

Data remnants pada memori flash tetap ada akibat wear leveling dan over-provisioned space yang tidak terjangkau overwrite standar, sehingga memerlukan teknik level-Purge sesuai NIST SP 800-88 Rev.2 dan IEEE 2883-2022 — bukan sekadar format ulang biasa. 

Terimakomputerkantor.com, sebagai mitra likuidasi aset IT, memverifikasi data remnants pada setiap laptop dan aset flash storage korporasi sebelum proses buyback laptop bekas korporasi secara borongan dijalankan, sehingga korporasi memperoleh kepastian bahwa sisa muatan data tidak ikut berpindah tangan bersama unit fisik.

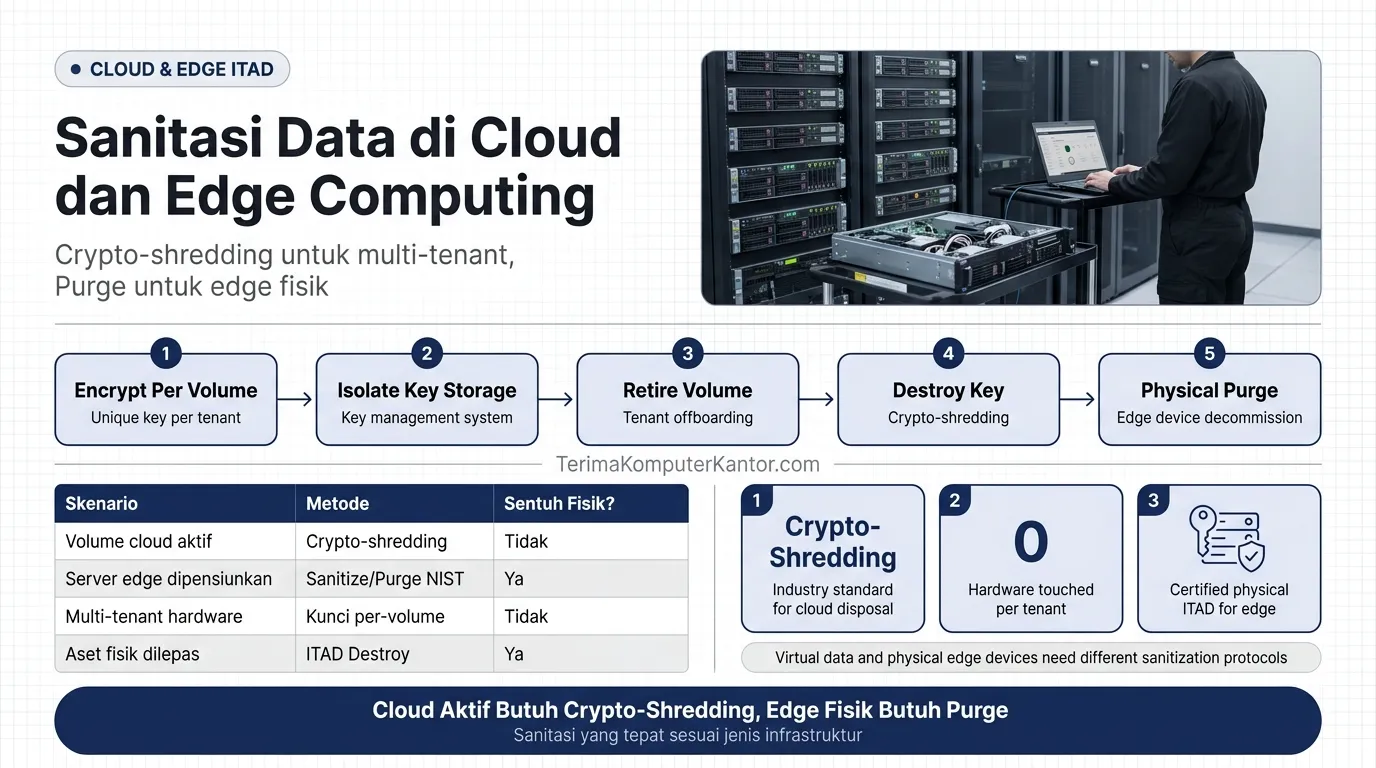
diagram proses crypto-shredding pada volume virtual multi-tenant lingkungan cloud

Sanitasi Data Virtual pada Lingkungan Cloud dan Edge Computing

Sanitasi data virtual pada lingkungan cloud dan edge computing adalah proses menghilangkan akses terhadap data tenant pada infrastruktur virtual tanpa harus menghancurkan media fisik yang dipakai bersama oleh banyak pengguna.

Terimakomputerkantor menerapkan verifikasi metode sanitasi berbeda untuk perangkat yang pernah beroperasi dalam lingkungan multi-tenant sebelum aset masuk program buyback laptop bekas korporasi secara borongan, karena penghancuran fisik langsung tidak selalu menjadi pilihan yang tepat.

Praktik crypto-shredding — mengenkripsi tiap volume virtual dengan kunci unik lalu menghancurkan kuncinya — menjadi standar industri untuk disposisi data cloud tanpa mengganggu hardware storage yang dipakai tenant lain.

diagram proses crypto-shredding pada volume virtual multi-tenant lingkungan cloud

Apa Tantangan Sanitasi Data pada Lingkungan Cloud Multi-Tenant?

Sanitasi data pada lingkungan cloud multi-tenant menghadapi tantangan struktural karena media penyimpanan bersama menampung data beberapa tenant terpisah pada multi-tenant hardware yang sama.

Data center cloud dan edge modern mengalokasikan satu perangkat fisik penyimpanan untuk melayani banyak pelanggan sekaligus demi efisiensi biaya dan kapasitas.

Satu rak server dapat menampung volume virtual milik puluhan hingga ratusan tenant berbeda, dengan alokasi kapasitas yang berubah secara dinamis mengikuti kebutuhan masing-masing pelanggan.

Struktur berbagi media ini membuat penghancuran fisik langsung terhadap data satu tenant tidak praktis tanpa menghancurkan hardware storage yang juga menyimpan data tenant lain — solusi apa yang menjawab kebutuhan ini tanpa menyentuh fisik hardware?

Bagaimana Crypto-Shredding Menyelesaikan Masalah Multi-Tenancy?

Crypto-shredding menyelesaikan masalah multi-tenancy dengan mengenkripsi setiap volume virtual/tenant menggunakan kunci enkripsi unik, sehingga menghapus atau menghancurkan kunci tersebut membuat data tenant menjadi akses tidak dapat dipulihkan secara kriptografis.

Setiap tenant memperoleh volume virtual dengan kunci enkripsi sendiri sejak awal provisioning. Ketika tenant tersebut berhenti menggunakan layanan atau volume dipensiunkan, penyedia infrastruktur cukup menghancurkan kunci enkripsi yang bersangkutan — bukan menghancurkan media fisik.

Pendekatan ini secara fundamental mengubah unit sanitasi dari “media fisik” menjadi “kunci kriptografis”, sehingga satu tindakan penghancuran kunci berdurasi sangat singkat dapat menggantikan proses fisik yang jauh lebih rumit pada lingkungan non-virtual.

Penghancuran kunci enkripsi ini tidak memerlukan sentuhan fisik terhadap hardware storage bersama, namun tahapan pelaksanaannya perlu dipahami secara teknis.

Bagaimana Proses Crypto-Shredding Dijalankan Tahap demi Tahap?

Untuk menjalankan crypto-shredding, tiga tahap dijalankan berurutan: enkripsi per-volume sejak volume dibuat, penyimpanan kunci pada key management system terisolasi per tenant, dan penghancuran kunci saat volume dipensiunkan.

Enkripsi Per-Volume dan Manajemen Kunci Unik Tenant

Setiap volume virtual memiliki kunci enkripsi sendiri sejak awal provisioning, disimpan pada key management system yang terisolasi secara kriptografis dari tenant lain — bukan kunci bersama satu data center.

Penghancuran Kunci vs Penghancuran Fisik Media Bersama

  • Penghancuran kunci: berlaku untuk lingkungan cloud multi-tenant; media fisik tetap dapat dipakai ulang untuk tenant baru setelah kunci tenant lama dihancurkan.
  • Penghancuran fisik: berlaku untuk perangkat yang benar-benar dipensiunkan dari operasional, dibahas pada bagian berikut.

Tahapan ini berbeda sepenuhnya dari kasus perangkat edge computing fisik yang benar-benar dipensiunkan dari operasional.

Bagaimana Sanitasi Perangkat Edge Computing yang Benar-Benar Dipensiunkan?

Perangkat edge computing yang benar-benar dipensiunkan secara fisik tetap membutuhkan proses ITAD Purge atau Destroy standar sesuai NIST SP 800-88 Rev.2, berbeda dari volume cloud yang cukup ditangani crypto-shredding.

SkenarioMetode SanitasiMenyentuh Fisik Hardware?
Volume virtual/tenant cloud aktifCrypto-shredding (penghancuran kunci)Tidak
Server edge lokal dipensiunkan fisikSanitize/Purge sesuai NIST SP 800-88 Rev.2Ya

Server edge lokal yang dipensiunkan bukan kasus multi-tenant murni — perangkat tersebut keluar dari siklus operasional dan wajib melalui proses Purge atau Destroy fisik yang sama dengan aset IT korporasi lainnya.

Kekeliruan umum yang terjadi di lapangan adalah menyamakan penanganan volume cloud aktif dengan perangkat edge yang sudah dilepas dari rak, padahal keduanya memerlukan protokol sanitasi yang sama sekali berbeda secara teknis maupun dokumentasi.

Perbedaan penanganan antara data virtual dan perangkat fisik yang benar-benar dipensiunkan ini menjadi dasar keputusan kapan korporasi perlu melibatkan mitra ITAD.

Kapan Korporasi Wajib Melibatkan Mitra ITAD untuk Disposisi Infrastruktur Cloud/Edge?

Korporasi wajib melibatkan mitra ITAD ketika tiga kondisi terpenuhi: kontrak decommissioning infrastruktur cloud/edge telah berjalan, penilaian aset infrastruktur menunjukkan perangkat fisik siap dilepas, dan diperlukan sertifikat disposisi resmi untuk kepatuhan audit.

KondisiIndikatorTindakan
Kontrak decommissioning berjalanJadwal pemensiunan perangkat disepakatiJadwalkan pengambilan aset fisik
Penilaian aset infrastrukturPerangkat fisik siap dilepas dari rak/lokasiVerifikasi nilai sisa dan kondisi unit
Kebutuhan sertifikat disposisiAudit kepatuhan mensyaratkan bukti formalTerbitkan sertifikat disposisi bersertifikat

Terpenuhinya ketiga kondisi ini menandai titik transisi dari pengelolaan data virtual internal ke proses likuidasi aset fisik bersama mitra ITAD tersertifikasi.

Sanitasi data pada lingkungan cloud multi-tenant mengandalkan crypto-shredding untuk menghindari penghancuran fisik hardware bersama, sementara perangkat edge computing yang benar-benar dipensiunkan tetap membutuhkan proses Purge/Destroy fisik sesuai NIST SP 800-88 Rev.2.

Sebagai spesialis ITAD korporasi Jakarta, Terimakomputerkantor.com menangani disposisi perangkat edge dan infrastruktur fisik data center korporasi yang telah dipensiunkan melalui program buyback laptop bekas korporasi secara borongan dengan protokol sanitasi bersertifikat.

iagram mekanisme degaussing mengacak domain magnetik pada platter hard drive server

Cara Kerja Degaussing pada Hard Drive Server

Degaussing adalah metode sanitasi data yang menggunakan medan magnet berkekuatan tinggi untuk mengacak domain magnetik pada platter hard drive hingga data tidak dapat dipulihkan. 

Terimakomputerkantor menerapkan degaussing bersertifikat pada hard drive server data center melalui layanan buyback laptop dan server bekas kantor sebelum unit tersebut memasuki proses likuidasi aset.

Degausser yang digunakan wajib memiliki rating Oersted setara atau lebih tinggi dari coercivity hard drive target, karena hard drive berdensitas tinggi modern membutuhkan medan magnet yang jauh lebih kuat dibanding drive generasi lama.

iagram mekanisme degaussing mengacak domain magnetik pada platter hard drive server

Apa Itu Degaussing dan Bagaimana Prinsip Kerjanya pada Hard Drive?

Degaussing bekerja dengan memaparkan medan magnet kuat ke platter hard drive sehingga degausser mengacak domain magnetik yang menyimpan data biner pada permukaan piringan.

Domain magnetik pada platter menyimpan data dalam bentuk orientasi magnetik mikroskopis — setiap orientasi mewakili nilai biner 0 atau 1. Degausser membalik orientasi ini secara acak dan tidak terkendali, sehingga pola data asli hilang sepenuhnya dan tidak dapat direkonstruksi melalui pembacaan ulang platter.

Proses ini murni fisik: tidak melibatkan perintah software atau firmware, sehingga tetap efektif meskipun drive dalam kondisi rusak atau tidak lagi bisa dinyalakan.

Kekuatan medan magnet yang dibutuhkan bergantung pada spesifikasi rating alat terhadap densitas drive target — bagaimana rating ini ditentukan?

Bagaimana Rating Oersted Degausser Menentukan Efektivitas Sanitasi Platter HDD?

Rating degausser diukur dalam satuan Oersted atau Gauss, dan alat tersebut wajib memiliki rating setara atau lebih tinggi dari coercivity hard drive yang menjadi target proses.

Jenis HDDKebutuhan Rating OerstedCatatan
HDD densitas standar (generasi lama)Rating menengahDegausser lama umumnya masih memadai
HDD berdensitas tinggi (modern)Rating lebih besarDegausser lama berisiko tidak efektif

Coercivity adalah ukuran seberapa kuat medan magnet yang dibutuhkan untuk mengubah orientasi magnetik pada material platter.

Semakin tinggi densitas penyimpanan sebuah hard drive, semakin tinggi pula coercivity-nya, sehingga korporasi wajib memverifikasi spesifikasi degausser sebelum memprosesnya — degausser dengan rating di bawah coercivity drive hanya akan menyisakan sebagian data yang masih berpotensi dipulihkan. 

Verifikasi spesifikasi ini idealnya dilakukan setiap kali korporasi memproses batch hard drive dari generasi berbeda, karena satu unit degausser belum tentu memadai untuk seluruh model drive dalam inventaris yang sama.

Parameter kekuatan medan magnet ini hanya relevan untuk media penyimpanan berbasis magnetik, bukan seluruh jenis media penyimpanan yang ada saat ini.

Mengapa Degaussing Sepenuhnya Tidak Efektif untuk SSD dan NVMe?

Degaussing sepenuhnya tidak efektif untuk SSD, flash, dan NVMe karena media tersebut menyimpan data melalui muatan listrik pada sel NAND, bukan melalui orientasi magnetik seperti platter HDD.

Medan magnet yang dihasilkan degausser tidak memiliki pengaruh apa pun terhadap muatan listrik yang tersimpan di chip flash.

Sel NAND pada SSD dan modul NVMe menyimpan data sebagai keadaan elektron pada gerbang transistor, sehingga metode sanitasi yang tepat untuk media ini adalah pendekatan berbasis kunci enkripsi, sebagaimana dijelaskan pada protokol keamanan Crypto-Erase untuk SSD, bukan metode berbasis medan magnet.

Ketidakefektifan pada media non-magnetik ini berkaitan langsung dengan konsekuensi fisik permanen yang dialami hard drive setelah proses degaussing selesai.

Apa Konsekuensi Fisik Degaussing terhadap Hard Drive yang Telah Diproses?

Hard drive yang telah di-degauss mengalami kerusakan permanen pada motor drive dan servo sehingga unit tersebut tidak bisa dipakai kembali dalam bentuk apa pun.

Medan magnet berkekuatan tinggi yang dipakai untuk mengacak platter turut merusak komponen mekanis presisi di dalam drive, termasuk motor spindle dan mekanisme servo yang mengatur posisi head baca-tulis.

Akibatnya, drive pasca-degaussing tidak bisa dinyalakan atau dijalankan self-test SMART, dan unit biasanya diteruskan ke proses penghancuran fisik shredding media penyimpanan untuk disposisi lingkungan yang aman.

Status drive yang mati total pasca-degaussing membuat verifikasi elektronik mustahil dilakukan, sehingga dibutuhkan metode verifikasi alternatif.

Bagaimana Memverifikasi Proses Degaussing Tanpa Alat Elektronik?

Verifikasi degaussing tidak dapat mengandalkan SMART atau self-test elektronik karena drive sudah mati total, sehingga bukti sah bergantung pada dokumentasi prosedural: video proses, foto sebelum-sesudah, berita acara, dan Certificate of Destruction bernomor seri.

Item BuktiFungsi
Video prosesRekaman unit dimasukkan dan dikeluarkan dari degausser
Foto sebelum-sesudahBukti visual kondisi fisik unit
Berita acaraDokumen tertulis pihak yang menyaksikan proses
Certificate of DestructionBukti audit resmi bernomor seri aset

Elemen wajib dalam Certificate of Destruction mencakup nomor seri aset, tanggal pelaksanaan, metode yang digunakan, dan tanda tangan operator, sebagaimana dijelaskan lebih rinci pada fungsi Certificate of Destruction dalam laporan audit.

Dokumen ini menjadi satu-satunya jenis bukti yang dapat diterima auditor eksternal maupun internal ketika drive yang bersangkutan sudah tidak dapat diperiksa secara elektronik.

Korporasi yang menyimpan keempat bukti prosedural ini memiliki audit trail lengkap atas proses sanitasi data setiap hard drive server yang dilikuidasi.

Degaussing menyanitasi hard drive server melalui medan magnet berkekuatan tinggi yang efektif untuk media magnetik, namun tidak berlaku untuk SSD/NVMe, dan verifikasinya bergantung pada dokumentasi prosedural karena drive rusak permanen pasca-proses. 

Terimakomputerkantor.com, sebagai mitra likuidasi aset IT bersertifikat di bawah PT.Sparta Computindo Teknologi, menjalankan degaussing sebagai bagian dari protokol sanitasi data sebelum aset IT server dan laptop korporasi memasuki proses likuidasi.

Korporasi dapat menyerahkan aset melalui layanan buyback laptop dan server bekas kantor dengan sanitasi data bersertifikat untuk memastikan setiap unit tersanitasi sesuai standar audit yang berlaku.

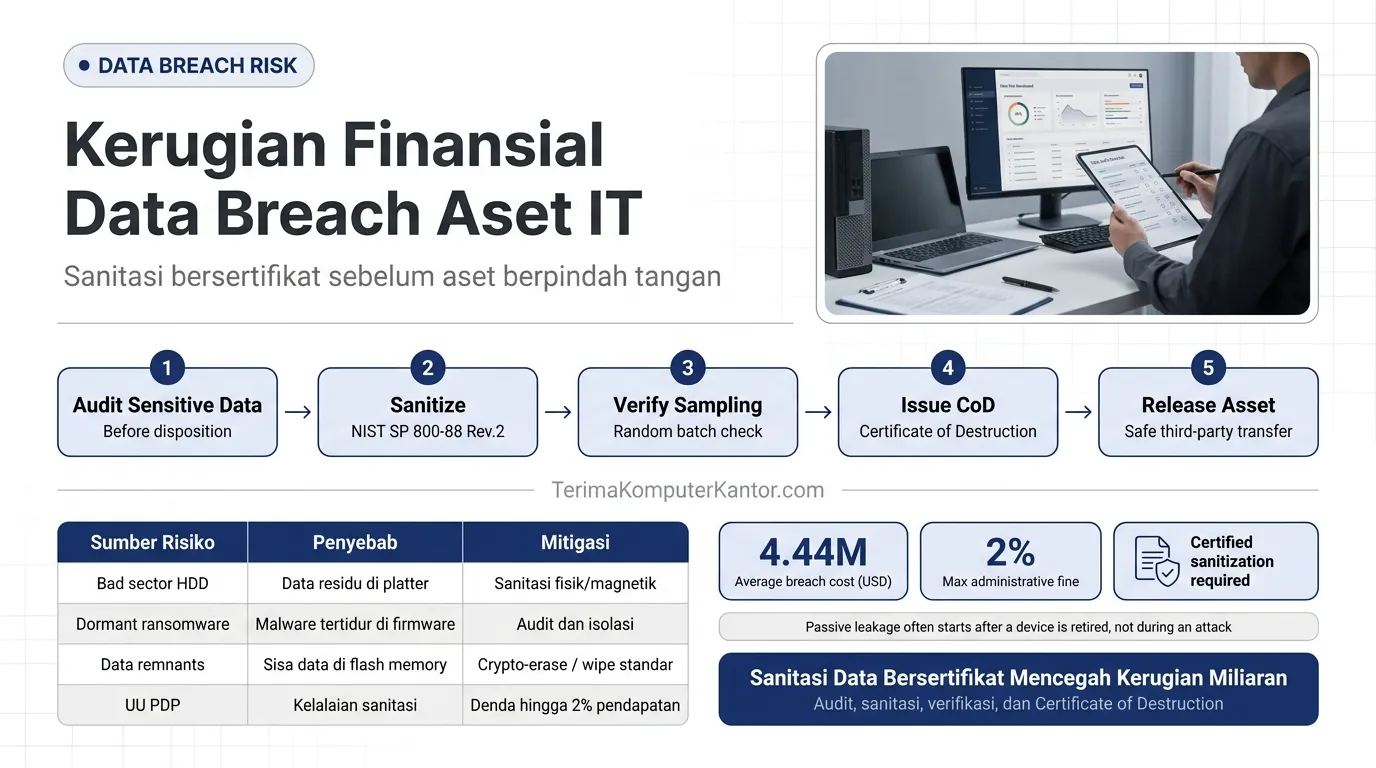
diagram tren biaya kebocoran data korporat global 2024 ke 2025 dan sanksi UU PDP

Analisis Kerugian Finansial Akibat Kebocoran Data

Kebocoran data atau data breach pada aset IT yang dilikuidasi adalah insiden terekspornya informasi sensitif perusahaan akibat perangkat komputer kantor dan laptop pensiun berpindah tangan tanpa sanitasi data yang memadai.

Berbeda dengan pelepasan aset tanpa protokol keamanan, layanan terima laptop bekas kantor borongan Terimakomputerkantor.com menyertakan sanitasi data bersertifikat pada setiap unit sebelum proses likuidasi aset dinyatakan selesai.

Menurut IBM Cost of a Data Breach Report 2025, rata-rata kerugian global akibat satu insiden kebocoran data mencapai USD 4,44 juta, menjadikan sanitasi data langkah wajib sebelum aset IT korporat dilepas ke pihak ketiga.

diagram tren biaya kebocoran data korporat global 2024 ke 2025 dan sanksi UU PDP

Apa Itu Kebocoran Data pada Aset IT yang Dilikuidasi?

Kebocoran data (data breach) pada aset IT end-of-life terjadi ketika informasi rahasia perusahaan tereksposur dari komputer kantor atau laptop pensiun yang belum disanitasi.

Insiden semacam ini berbeda dari kebocoran akibat serangan siber aktif — jalurnya pasif, muncul justru setelah aset dinyatakan tidak terpakai dan dipersiapkan untuk dijual, didaur ulang, atau dipindahtangankan.

Data yang tersisa di hard drive, SSD, atau memori flash tetap dapat diakses selama proses penghapusan tidak dijalankan sesuai standar, bahkan ketika perangkat tampak sudah dalam kondisi “bersih” secara visual dari sudut pandang pengguna awam. Tiga pemicu paling umum meliputi:

  • Perangkat dijual ke pihak ketiga tanpa proses wiping yang terverifikasi.
  • Data korporat tersisa di cache atau partisi tersembunyi yang tidak terjangkau software standar.
  • Dokumentasi penghapusan tidak diterbitkan sehingga status “bersih” tidak dapat dibuktikan.

Insiden keamanan data semacam ini membebani korporasi jauh melampaui nilai residual perangkat itu sendiri.

Berapa Kerugian Finansial Rata-Rata Akibat Kebocoran Data Korporasi?

Kerugian finansial akibat kebocoran data mencapai rata-rata USD 4,44 juta per insiden secara global menurut IBM Cost of a Data Breach Report 2025.

ParameterNilaiSumber
Biaya rata-rata insiden (2025)USD 4,44 jutaIBM Cost of a Data Breach Report 2025
Biaya rata-rata insiden (2024)USD 4,88 jutaIBM Cost of a Data Breach Report 2025
Penurunan tahunan9%Penurunan pertama dalam 5 tahun terakhir
Faktor penyebab penurunanDeteksi & containment lebih cepatTooling keamanan berbasis AI

Penurunan 9% ini menjadi penurunan pertama dalam lima tahun terakhir, dan IBM mengaitkannya dengan deteksi serta containment yang lebih cepat berkat adopsi tooling keamanan berbasis AI di banyak organisasi.

Meski angkanya menurun, biaya rata-rata USD 4,44 juta tetap jauh lebih besar dibanding nilai residual satu batch aset IT pensiun.

Eksposur regulasi menambah beban finansial tersebut ketika data yang bocor berasal dari perangkat perusahaan yang beroperasi di Indonesia.

Apa Sanksi Hukum UU PDP Terhadap Kebocoran Data dari Aset IT Pensiun?

UU No. 27/2022 tentang Pelindungan Data Pribadi (UU PDP) menetapkan sanksi administratif dan pidana bagi korporasi yang lalai menjaga data pribadi pada aset IT yang dilepas.

Sanksi administratif mencakup empat tingkatan yang dapat dijatuhkan secara berjenjang:

  1. Peringatan tertulis kepada pelaku usaha.
  2. Penghentian sementara aktivitas pemrosesan data.
  3. Kewajiban penghapusan atau pemusnahan data.
  4. Denda administratif hingga 2% dari total pendapatan tahunan pelaku usaha.

Di luar sanksi administratif, pelanggaran berat — seperti pengumpulan data tanpa hak, kebocoran akibat kelalaian, atau pengungkapan dan penjualan data ilegal — diancam sanksi pidana berupa penjara hingga 6 tahun dan denda pidana hingga Rp 6 miliar.

Pengawasan kepatuhan berada di bawah Lembaga PDP yang bernaung di Kementerian Komunikasi dan Digital (Komdigi).

Sumber risiko teknis di balik pelanggaran ini umumnya berasal dari kondisi fisik atau perangkat lunak pada perangkat pensiun itu sendiri.

Dari Mana Sumber Risiko Kebocoran Data pada Perangkat IT End-of-Life?

Tiga sumber risiko teknis utama kebocoran data pada aset IT end-of-life adalah bad sector hard drive yang menyembunyikan data residu, dormant ransomware yang tertidur di firmware, dan data remnants pada memori flash yang tidak terhapus tuntas.

  • Bad sector hard drive — firmware menandai sektor rusak sebagai tidak terpakai, namun data asli sering tetap tersimpan secara fisik di platter dan luput dari jangkauan software wiping standar. Detail mekanismenya dibahas di risiko residu data pada hard drive bad sector.
  • Dormant ransomware — malware yang tertidur di perangkat pensiun dapat aktif kembali begitu unit tersambung ke jaringan baru. Mitigasinya diuraikan di mitigasi dormant ransomware pada perangkat IT end-of-life.
  • Data remnants — sisa data pada memori flash yang tidak terhapus tuntas oleh metode penghapusan standar.

Sanitasi data bersertifikat dirancang khusus untuk menutup ketiga celah teknis tersebut sebelum aset berpindah tangan.

Bagaimana Mencegah Kebocoran Data Sebelum Aset IT Dilepas ke Pihak Ketiga?

Untuk mencegah kebocoran data sebelum aset IT dilepas, empat langkah wajib dijalankan: audit data sensitif, sanitasi sesuai standar NIST SP 800-88 Rev.2, verifikasi metode wiping, degaussing, atau shredding, dan penerbitan Certificate of Destruction.

  1. Audit data sensitif pada setiap unit sebelum dijadwalkan untuk disposisi.
  2. Jalankan sanitasi sesuai standar NIST SP 800-88 Rev.2 (2025) berdasarkan kondisi fisik media.
  3. Verifikasi hasil sanitasi melalui sampling acak pada sebagian unit dalam satu batch.
  4. Terbitkan Certificate of Destruction sebagai bukti audit yang mencantumkan metode, tanggal, dan teknisi penanggung jawab.

Korporasi yang menempuh keempat langkah ini bersama mitra likuidasi aset IT bersertifikat memperoleh perlindungan penuh dari risiko finansial dan hukum kebocoran data.

Kebocoran data pada aset IT yang dilikuidasi menimbulkan kerugian finansial rata-rata USD 4,44 juta per insiden dan eksposur sanksi UU PDP hingga 2% dari pendapatan tahunan — risiko yang hanya bisa ditutup dengan sanitasi data bersertifikat sebelum aset berpindah tangan.

Terima Komputer Kantor menjalankan protokol pembersihan data korporat pada setiap unit laptop dan komputer kantor yang diakuisisi dari perusahaan di seluruh Indonesia, sehingga korporasi dapat melepas aset laptop bekas kantor secara borongan tanpa menyisakan jejak data yang dapat dieksploitasi.

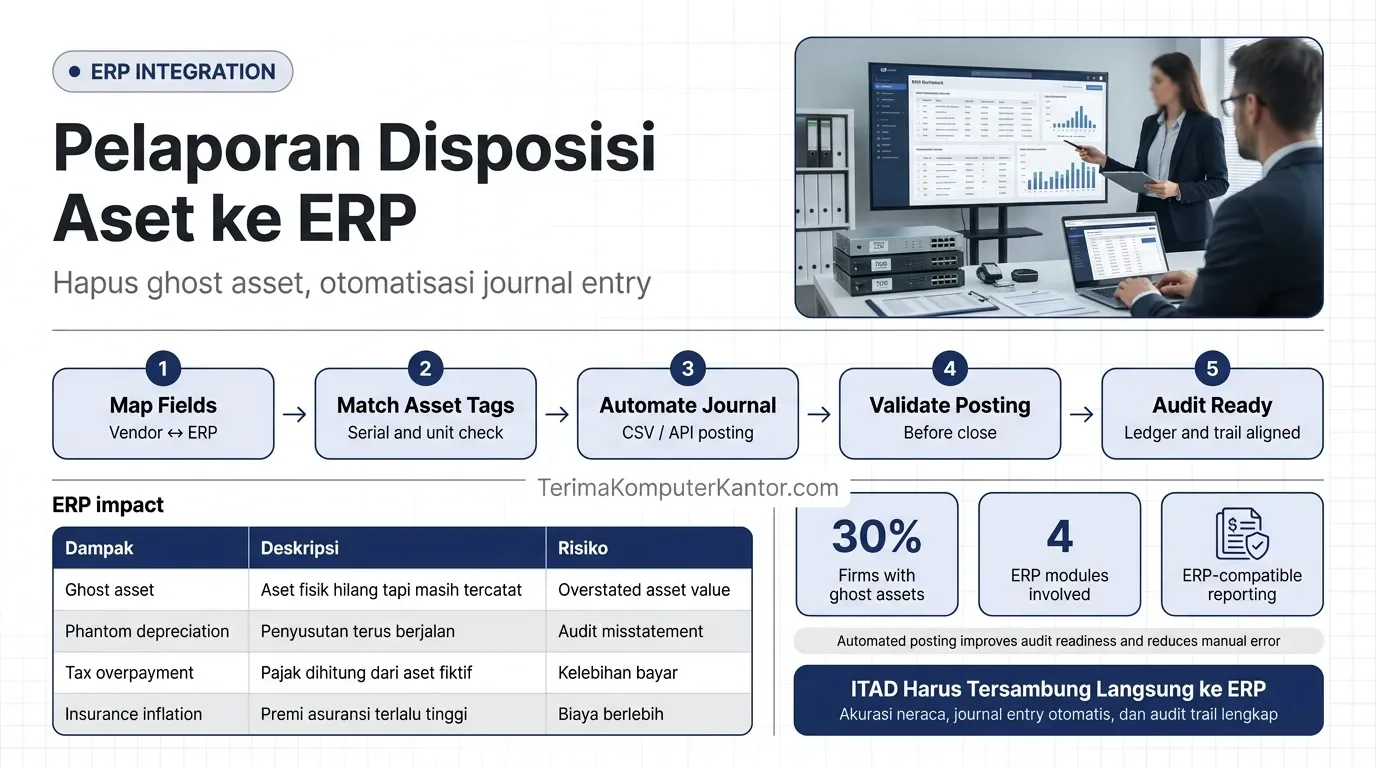
alur integrasi data disposisi aset IT dari vendor ITAD ke sistem ERP korporasi

Integrasi Pelaporan ITAD ke ERP

Disposisi aset IT tanpa integrasi ke sistem ERP menyebabkan ghost asset pada neraca, yaitu aset yang sudah tidak ada secara fisik namun masih tercatat di fixed asset register, mendistorsi nilai total aset perusahaan.

Integrasi ITAD yang dikelola jasa terima komputer kantor borongan ke sistem ERP mengautomasi pencatatan disposal, penghapusan dari fixed asset module, dan journal entry gain/loss on disposal ke general ledger.

Survei EY (2023) menunjukkan 30% perusahaan memiliki ghost asset di neraca karena tidak mengintegrasikan data disposisi dari vendor ITAD ke sistem ERP.

alur integrasi data disposisi aset IT dari vendor ITAD ke sistem ERP korporasi
Terimakomputerkantor.com memetakan data ITAD ke Fixed Asset Module dan General Ledger ERP.

Mengapa Pelaporan Disposisi Aset IT Harus Terintegrasi ke ERP?

Pelaporan disposisi aset IT harus terintegrasi ke ERP karena aset yang sudah didisposisi namun tidak dihapus dari register (ghost asset) menyebabkan overstated asset value dan biaya depresiasi fiktif.

Depreciation error terjadi ketika sistem terus menghitung penyusutan atas aset yang secara fisik sudah tidak ada, sementara insurance overcharge muncul karena premi dihitung dari nilai aset yang tidak akurat.

Dampak Aset Tidak Tercatat terhadap Akurasi Neraca

DampakDeskripsiNilai PotensialRisiko Audit
Phantom depreciationPenyusutan terus dihitung atas aset yang sudah tidak adaDistorsi laba bersih tahunanTemuan audit material misstatement
Tax overpaymentPajak dihitung dari nilai aset yang seharusnya sudah nolKelebihan bayar pajak tahunanKoreksi SPT dan restitusi
Insurance premium inflationPremi asuransi dihitung dari nilai aset fiktifBiaya premi berlebihKlaim asuransi tidak sesuai kondisi riil
Audit findingAuditor menemukan selisih antara fisik dan pembukuanOpini audit dengan catatanPerbaikan pengendalian internal

Dampak ghost asset terhadap akurasi neraca memerlukan pemahaman modul ERP yang terlibat dalam pencatatan disposisi.

Apa Saja Modul ERP yang Terlibat dalam Pelaporan Disposisi Aset?

Modul ERP yang terlibat dalam pelaporan disposisi aset mencakup Fixed Asset Module untuk pencatatan retirement, General Ledger untuk journal entry, dan Inventory Management untuk tracking unit fisik.

Modul ERPFungsi dalam Disposisi Aset
Fixed Asset Module (SAP AA)Mencatat retirement aset dan menghapus dari asset register
General Ledger (SAP FI)Mencatat journal entry gain/loss on disposal
Inventory Management (SAP MM)Melacak perpindahan fisik unit dari lokasi ke vendor ITAD
Controlling (SAP CO)Mengalokasikan biaya disposisi ke cost center terkait

Alur Data dari Fixed Asset Module ke General Ledger

Asset retirement dicatat di Fixed Asset Module melalui pembalikan accumulated depreciation reversal, kemudian proceeds posting dari hasil penjualan atau buyback dicatat sebagai penerimaan.

Gain/loss calculation dihasilkan dari selisih antara nilai buku aset dan proceeds yang diterima, lalu jurnal gain/loss tersebut diteruskan secara otomatis ke General Ledger.

Alur data dari Fixed Asset Module ke General Ledger menghasilkan journal entry otomatis yang memerlukan data input dari proses integrasi ITAD.

Bagaimana Proses Integrasi Data ITAD ke Sistem ERP?

Untuk mengintegrasikan data ITAD ke ERP, perusahaan menjalankan 4 tahapan: data mapping vendor ITAD ↔ ERP, reconciliation asset tag, automasi journal entry, dan validasi posting.

  1. Lakukan data mapping antara field vendor ITAD dan field ERP.
  2. Rekonsiliasi asset tag matching untuk memastikan setiap unit fisik sesuai catatan.
  3. Jalankan automasi journal entry berdasarkan data disposisi yang tervalidasi.
  4. Validasi hasil posting sebelum periode tutup buku.

Data Mapping antara Vendor ITAD dan ERP

Field ITADField ERPFormatTransformasi
Serial numberAsset numberAlfanumerikPencocokan langsung via lookup table
Disposal dateRetirement dateISO 8601Konversi format tanggal otomatis
ProceedsSalvage valueNumerik (mata uang)Input langsung ke field nilai jual

Automasi Journal Entry untuk Disposisi Aset

Automasi journal entry mencatat transaksi disposisi melalui format berikut: Dr. Cash/Proceeds sebesar nilai penjualan, Dr. Accumulated Depreciation sebesar akumulasi penyusutan, Cr. Asset Cost sebesar harga perolehan awal, dan Cr./Dr. Gain/Loss on Disposal sebesar selisih akhir.

CSV/API data exchange dan batch upload memungkinkan automasi journal entry berjalan untuk ratusan unit sekaligus tanpa input manual per unit.

Automasi journal entry dari data ITAD mengurangi tantangan integrasi manual yang rawan error dan keterlambatan pencatatan.

Apa Saja Tantangan Integrasi ITAD-ERP dan Solusinya?

Tantangan integrasi ITAD-ERP mencakup ketidakcocokan format data, partial disposal (komponen vs unit), bulk retirement ratusan aset, dan keterbatasan API pada sistem ERP legacy.

TantanganSolusi
Data format mismatchGunakan lapisan middleware untuk transformasi format
Partial disposalPisahkan pencatatan komponen dari pencatatan unit utuh
Bulk retirementGunakan batch upload dengan validasi otomatis
Legacy system limitationGunakan ekspor CSV terjadwal sebagai alternatif API

Solusi terhadap tantangan integrasi menghasilkan audit trail yang lengkap dari disposisi aset IT hingga pencatatan di general ledger.

Manfaat Integrasi ITAD-ERP untuk Audit dan Kepatuhan

Manfaat integrasi ITAD-ERP untuk audit dan kepatuhan mencakup eliminasi ghost asset, real-time asset visibility, audit trail end-to-end, dan kepatuhan terhadap PSAK 16 tentang Aset Tetap. Reconciliation berkala antara data fisik vendor ITAD dan sistem ERP memastikan audit readiness perusahaan tetap terjaga sepanjang tahun buku berjalan.

Perusahaan yang mengintegrasikan data ITAD ke ERP memiliki neraca yang akurat, depresiasi yang benar, dan kesiapan audit yang tinggi untuk setiap siklus pelaporan keuangan. Integrasi pelaporan ITAD ke ERP mengeliminasi ghost asset, mengautomasi journal entry disposisi, dan memastikan akurasi neraca untuk audit. 

Terimakomputerkantor.com menyediakan jasa ITAD dengan pelaporan ERP-compatible dengan laporan disposisi yang compatible untuk import ke Fixed Asset Module ERP korporasi, didukung pelacakan dan pencatatan aset ITAD dan kepatuhan ITAD dan standar audit.

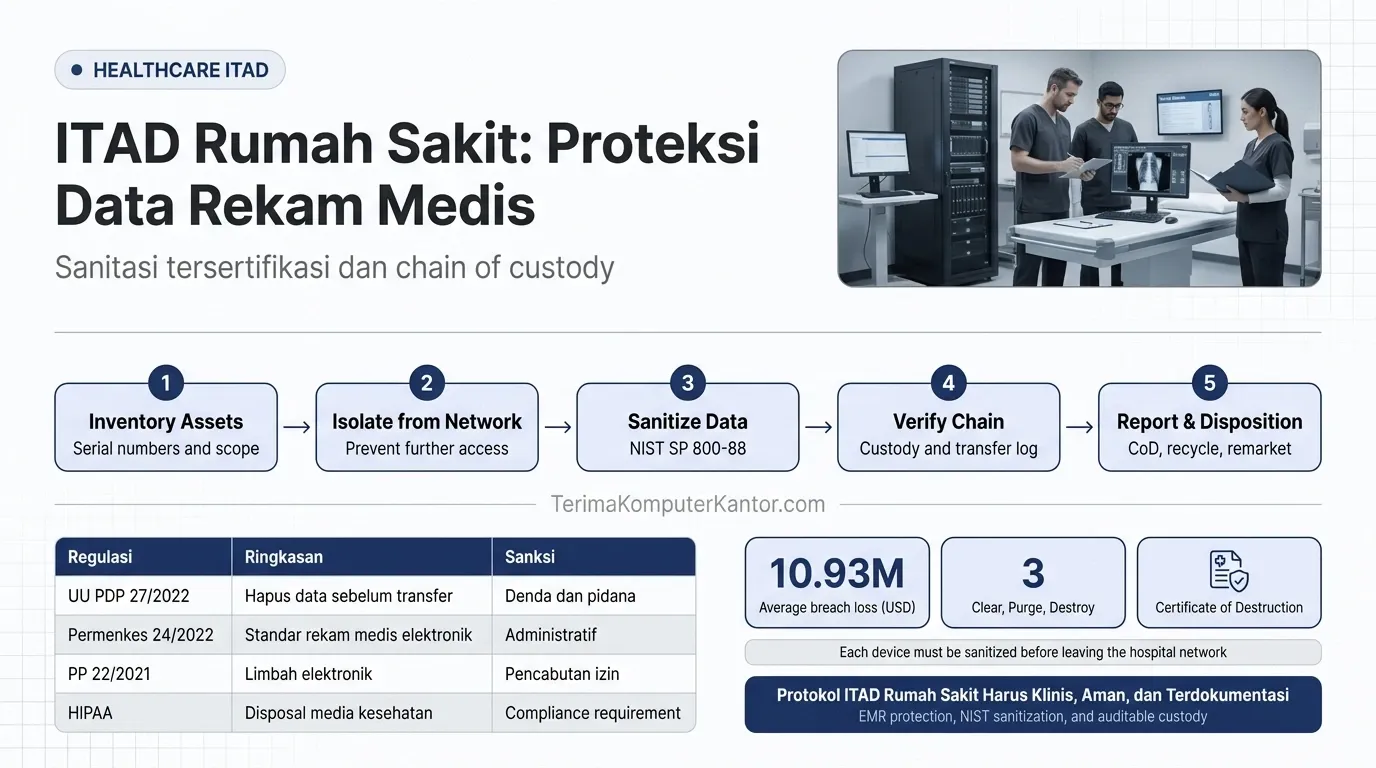
Diagram alur prosedur IT Asset Disposition untuk fasilitas kesehatan

Protokol ITAD Rumah Sakit

Protokol ITAD rumah sakit mencakup serangkaian prosedur terstandarisasi untuk mendisposisi perangkat IT fasilitas kesehatan, termasuk server rekam medis elektronik, workstation klinik, dan terminal nurse station, dengan perlindungan data pasien sebagai prioritas utama. 

Terimakomputerkantor.com menjalankan prosedur ITAD end-to-end untuk rumah sakit dengan sanitasi data tersertifikasi yang memenuhi standar NIST SP 800-88 dan kepatuhan UU PDP Indonesia.

IBM Security melaporkan bahwa sektor kesehatan mencatat rata-rata kerugian tertinggi akibat data breach sebesar USD 10,93 juta per insiden pada tahun 2023, hampir 2,5 kali lipat rata-rata lintas industri.

Diagram alur prosedur IT Asset Disposition untuk fasilitas kesehatan
Terimakomputerkantor.com merancang prosedur ITAD end-to-end khusus untuk kebutuhan disposisi aset IT rumah sakit.

Apa Itu ITAD dalam Konteks Fasilitas Kesehatan?

IT Asset Disposition dalam konteks fasilitas kesehatan merujuk pada proses terstruktur untuk menonaktifkan, mensanitasi, dan mendisposisi perangkat IT rumah sakit yang telah mencapai akhir siklus operasional.

Jenis PerangkatFungsi Operasional
Server RMEMenyimpan dan mengelola rekam medis elektronik pasien
Workstation klinikAkses data pasien oleh tenaga medis di ruang perawatan
PC radiologiPemrosesan dan penyimpanan citra medis pasien
Terminal nurse stationInput dan pemantauan data pasien oleh perawat
Printer label farmasiPencetakan label obat dengan data identitas pasien

Kekhususan sektor kesehatan menuntut standar ITAD yang lebih ketat dibandingkan industri umum karena sensitivitas data pasien yang tersimpan di setiap perangkat.

Apa Risiko Kebocoran Data Rekam Medis Elektronik pada Disposisi Aset IT?

Disposisi aset IT rumah sakit tanpa protokol sanitasi data yang memadai menciptakan risiko kebocoran rekam medis elektronik yang mengandung informasi identitas pasien, riwayat diagnosa, dan data keuangan medis.

Bagaimana Residual Data Tertinggal pada Storage Device?

Data remnant berupa PHI (Protected Health Information) dapat tersimpan pada unwiped drive meskipun perangkat telah melalui factory reset standar, sehingga tetap dapat diakses melalui teknik forensic recovery.

Apa Risiko Hukum dan Sanksi Pelanggaran Data Pasien?

Pelanggaran perlindungan data pasien akibat disposisi yang tidak aman berpotensi menimbulkan sanksi administratif hingga tuntutan hukum dari pihak yang dirugikan, di samping kerugian finansial rata-rata USD 10,93 juta per insiden data breach sektor kesehatan (IBM Security 2023).

Identifikasi risiko ini menjadi landasan untuk menyusun standar sanitasi data korporasi yang spesifik bagi sektor kesehatan.

Apa Regulasi Perlindungan Data Pasien yang Memengaruhi Proses ITAD?

Regulasi perlindungan data pasien di Indonesia mencakup UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi dan Permenkes yang mengatur pengelolaan rekam medis elektronik, keduanya memiliki implikasi langsung terhadap prosedur disposisi aset IT rumah sakit.

RegulasiRingkasan KetentuanSanksi
UU No. 27/2022 (UU PDP)Kewajiban pengendali data menghapus data pribadi sebelum aset berpindah tanganDenda hingga Rp 5 miliar dan pidana hingga 5 tahun
PP 22/2021Kewajiban pengelolaan limbah elektronik termasuk perangkat medis ITSanksi administratif dan pencabutan izin
Permenkes 24/2022Standar pengelolaan rekam medis elektronik termasuk pemusnahan dataSanksi administratif bagi fasilitas kesehatan

Sebagai konteks global, HIPAA (Amerika Serikat) menetapkan ketentuan serupa terkait disposal media penyimpanan data pasien, menegaskan bahwa kewajiban sanitasi data kesehatan bersifat universal di berbagai yurisdiksi.

Kepatuhan terhadap regulasi ini memerlukan vendor ITAD yang memahami definisi dan standar IT Asset Disposition secara komprehensif.

Apa Standar Sanitasi Data untuk Perangkat IT Rumah Sakit?

Standar sanitasi data untuk perangkat IT rumah sakit mengacu pada NIST SP 800-88 Rev 2 yang mengkategorikan tiga tingkat penghapusan yaitu Clear, Purge, dan Destroy, masing-masing dengan metode dan tingkat keamanan yang berbeda.

Apa Metode Sanitasi Berdasarkan Jenis Media Penyimpanan?

Jenis MediaMetode Sanitasi yang Sesuai
HDDOverwrite 3-pass atau degaussing
SSDCryptographic erase
NVMeSecure erase command bawaan firmware
USB flashOverwrite atau shredding fisik

Apa Itu Sertifikat Pemusnahan Data (Certificate of Destruction)?

Certificate of Destruction (CoD) memuat nomor seri perangkat, metode sanitasi yang diterapkan, tanggal pelaksanaan, dan tanda tangan operator sebagai bukti kepatuhan yang dapat diajukan pada audit internal maupun eksternal.

Terimakomputerkantor.com menerapkan standar sanitasi data ini pada setiap unit perangkat yang diproses melalui jasa buyback komputer kantor dengan sanitasi data tersertifikasi.

Bagaimana Prosedur ITAD End-to-End untuk Rumah Sakit dan Klinik?

Prosedur ITAD end-to-end untuk rumah sakit mencakup enam tahap berurutan: inventarisasi aset, isolasi data, sanitasi tersertifikasi, verifikasi chain of custody, remarketing atau recycling, dan pelaporan akhir.

  1. Inventarisasi seluruh aset IT yang akan didisposisi beserta nomor seri.
  2. Isolasi perangkat dari jaringan rumah sakit untuk mencegah akses data lanjutan.
  3. Jalankan sanitasi data tersertifikasi sesuai standar NIST SP 800-88.
  4. Verifikasi chain of custody pada setiap titik perpindahan fisik perangkat.
  5. Tentukan jalur remarketing atau recycling berdasarkan hasil grading unit.
  6. Terbitkan pelaporan akhir termasuk Certificate of Destruction untuk setiap unit.

IT Manager rumah sakit mengoordinasikan tahap teknis, Compliance Officer memverifikasi kepatuhan regulasi, dan manajemen menyetujui alokasi anggaran proyek disposisi.

Layanan ITAD korporasi Terimakomputerkantor.com menjalankan seluruh tahap prosedur ini dengan dokumentasi lengkap untuk memenuhi kebutuhan audit kepatuhan rumah sakit.

Protokol ITAD rumah sakit yang aman menuntut mitra tersertifikasi yang memahami sensitivitas data rekam medis elektronik di setiap tahap disposisi. 

Ajukan jasa buyback perangkat IT rumah sakit dengan sanitasi data tersertifikasi dari Terimakomputerkantor untuk memastikan kepatuhan NIST SP 800-88 dan UU PDP pada setiap unit yang didisposisi.

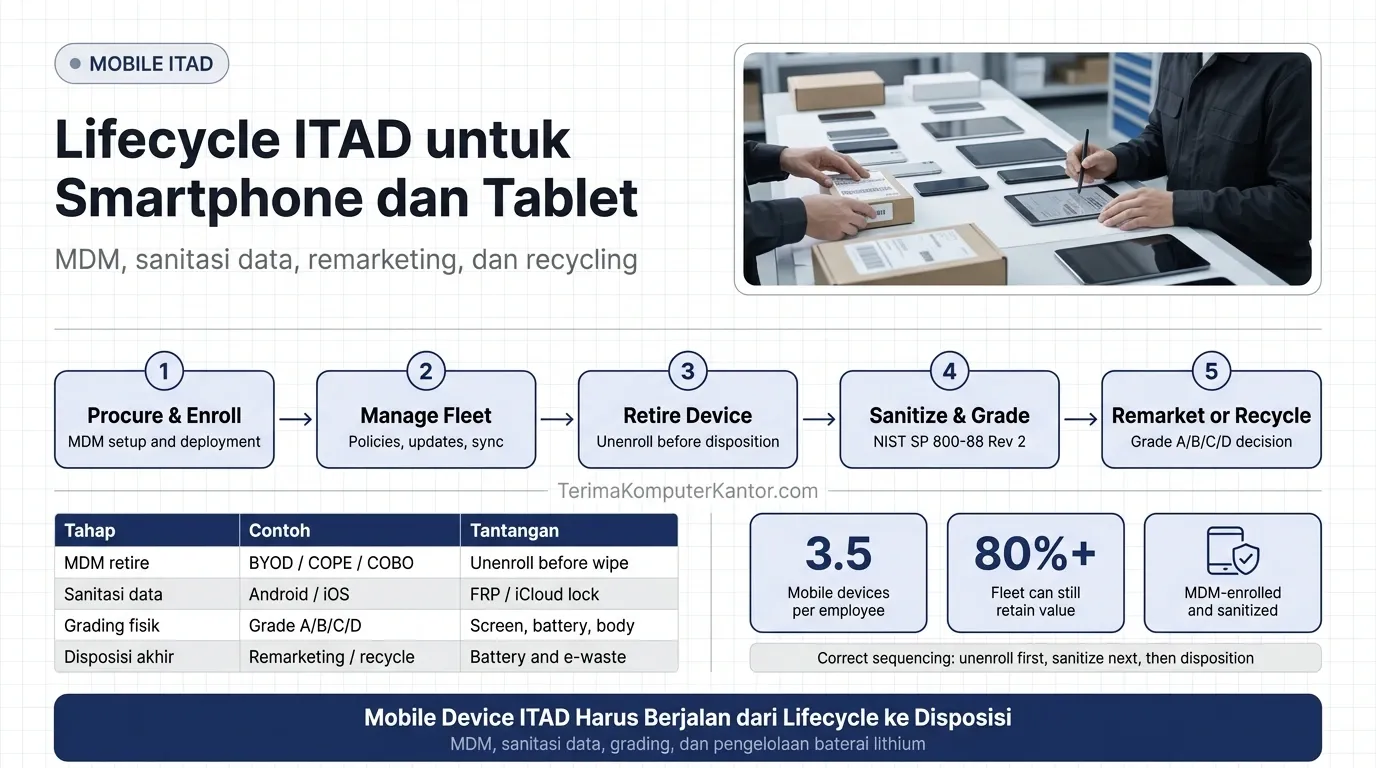
Diagram siklus hidup perangkat mobile enterprise dari enrollment MDM hingga IT Asset Disposition

Manajemen Lifecycle dan ITAD untuk Mobile Device

Manajemen lifecycle dan ITAD untuk mobile device enterprise mencakup seluruh siklus pengelolaan smartphone dan tablet korporasi, dari procurement dan enrollment MDM hingga sanitasi data, remarketing, dan recycling, dengan tantangan unik berupa data terenkripsi, FRP/iCloud lock, dan baterai lithium-ion yang memerlukan penanganan khusus. 

Terima Komputer Kantor menjalankan layanan buyback dan disposisi perangkat mobile enterprise secara end-to-end sebagai bagian dari layanan ITAD korporasi yang mencakup seluruh kategori aset IT.

Gartner memproyeksikan bahwa organisasi enterprise rata-rata mengelola 3,5 perangkat mobile per karyawan pada tahun 2025, menjadikan ITAD mobile sebagai komponen yang semakin signifikan dalam total cost of ownership infrastruktur IT.

Diagram siklus hidup perangkat mobile enterprise dari enrollment MDM hingga IT Asset Disposition
Terimakomputerkantor.com mengelola lifecycle mobile device dari procurement hingga proses ITAD.

Apa Itu Mobile Device Management (MDM) dan Kaitannya dengan ITAD?

Mobile Device Management (MDM) mencakup siklus pengelolaan perangkat mobile enterprise dari fase procurement hingga retirement, dan fase retirement inilah yang menghubungkan MDM dengan proses IT Asset Disposition, karena setiap perangkat mobile yang di-retire memerlukan prosedur sanitasi data dan disposisi yang terstruktur.

Lifecycle MDM berjalan melalui lima tahap: Procure, Enroll, Manage, Retire, dan Dispose. Model kepemilikan turut menentukan implikasi ITAD, dengan BYOD (Bring Your Own Device), COPE (Corporate-Owned Personally Enabled), dan COBO (Corporate-Owned Business Only) masing-masing memiliki prosedur retirement yang berbeda.

Fase retirement MDM sering menjadi titik lemah keamanan data karena perangkat yang belum di-unenroll masih menyimpan akses ke sistem korporat, sementara organisasi enterprise rata-rata mengelola 3,5 perangkat mobile per karyawan (Gartner 2025).

Integrasi antara platform MDM dan proses ITAD memastikan bahwa setiap perangkat mobile yang memasuki fase retirement telah di-unenroll secara benar dan siap untuk sanitasi data lebih lanjut.

Apa Tantangan Sanitasi Data pada Smartphone dan Tablet Korporasi?

Sanitasi data pada smartphone dan tablet korporasi menghadirkan tantangan yang berbeda dari komputer desktop, termasuk encrypted NAND flash storage yang tidak dapat di-overwrite secara tradisional, protection lock (FRP/iCloud) yang mencegah reset tanpa autentikasi, dan data yang tersebar di cloud sync.

Sistem OperasiMekanisme Proteksi
AndroidFRP (Factory Reset Protection), Google account
iOSiCloud lock, Activation Lock
SamsungKnox

Mengapa Factory Reset Tidak Cukup untuk Sanitasi Data Tingkat Korporasi?

Factory reset tidak cukup untuk sanitasi tingkat korporasi karena data masih recoverable pada beberapa skenario, terutama ketika enkripsi tidak diaktifkan sejak awal penggunaan perangkat.

Apa Tantangan FRP Lock, iCloud Lock, dan Knox terhadap Reuse Perangkat?

Lock mechanism seperti FRP dan iCloud lock menghalangi proses reuse perangkat apabila unit tidak di-unenroll dengan benar dari platform MDM sebelum sanitasi dilakukan.

NIST SP 800-88 Rev 2 mencakup pedoman khusus untuk mobile device sanitization, menegaskan bahwa perangkat mobile memerlukan protokol berbeda dari media penyimpanan konvensional.

Tantangan sanitasi data mobile ini memperkuat kebutuhan akan standar sanitasi data korporasi yang mencakup prosedur spesifik untuk perangkat mobile, bukan hanya komputer dan server.

Bagaimana Prosedur ITAD End-to-End untuk Fleet Mobile Device Enterprise?

Prosedur ITAD end-to-end untuk fleet mobile device enterprise mencakup tujuh tahap berurutan: collection dari karyawan, inventory audit (IMEI/serial number), MDM unenrollment, sanitasi data tersertifikasi, grading kondisi fisik, remarketing atau recycling, dan pelaporan akhir.

  1. Collection perangkat dari karyawan melalui return box atau pre-loaded shipping label
  2. Inventory audit berdasarkan IMEI dan nomor seri setiap unit
  3. MDM unenrollment untuk melepas akses perangkat dari sistem korporat
  4. Sanitasi data tersertifikasi sesuai standar NIST SP 800-88 Rev 2
  5. Grading kondisi fisik menggunakan skala Grade A/B/C/D
  6. Remarketing untuk unit layak jual atau recycling untuk unit yang tidak memenuhi grade
  7. Pelaporan akhir berupa sertifikat sanitasi data dan dokumentasi disposisi per unit

Bagaimana Proses Collection dan Inventory Audit Dilakukan?

Proses collection dari karyawan menggunakan return box atau pre-loaded shipping label, diikuti audit inventaris berdasarkan IMEI dan nomor seri setiap unit.

Mengapa MDM Unenrollment Harus Dilakukan Sebelum Sanitasi Data?

Sequencing yang benar mewajibkan unenroll MDM terlebih dahulu sebelum sanitasi data dijalankan, agar proteksi lock tidak menghalangi proses penghapusan data.

Bagaimana Grading Menentukan Keputusan Remarketing atau Recycling?

Grading cosmetic menggunakan skala Grade A/B/C/D untuk menentukan apakah unit layak remarket atau harus melalui jalur recycling.

Terimakomputerkantor.com menjalankan seluruh tahap prosedur ini melalui jasa buyback perangkat IT korporasi yang mencakup smartphone, tablet, dan seluruh kategori aset IT enterprise.

Berapa Nilai Residu dan Bagaimana Remarketing Smartphone Korporasi Bekas?

Nilai residu smartphone korporasi bekas ditentukan oleh empat faktor utama, yaitu model dan merek, kondisi fisik (screen, body, button), kesehatan baterai, dan demand di secondary market, dengan depresiasi rata-rata 30–40% di tahun pertama dan 15–20% per tahun setelahnya.

TahunEstimasi Depresiasi Kumulatif
Tahun 130–40%
Tahun 245–55%
Tahun 360–70%

Apa Saja Faktor yang Memengaruhi Nilai Residu Mobile?

Faktor penentu nilai residu mobile meliputi brand (Apple vs Android), condition grade, battery health di atas 80%, dan status carrier lock unit.

Bagaimana Secondary Market untuk Smartphone Korporasi Bekerja?

Secondary market B2B mencakup bulk buyer, refurbisher, dan demand dari emerging market yang menyerap unit dalam jumlah besar, berbeda dari fokus artikel ini yang tidak membahas jual beli HP satuan/retail.

Data tabel depresiasi perangkat IT menunjukkan bahwa smartphone korporasi yang dikelola dengan baik melalui MDM masih mempertahankan nilai residu signifikan saat memasuki fase retirement pada tahun ke-2 atau ke-3.

Bagaimana Pengelolaan E-Waste Mobile Device: Baterai, Layar, dan Komponen?

Pengelolaan e-waste mobile device memerlukan penanganan khusus untuk tiga komponen utama, yaitu baterai lithium-ion yang terklasifikasi sebagai hazardous waste, layar LCD/OLED yang mengandung indium dan material langka, serta PCB yang mengandung precious metal seperti emas, perak, dan palladium, sesuai ketentuan regulasi manajemen limbah elektronik.

KomponenMaterial Terkandung
BateraiLithium, cobalt
LayarIndium, glass
PCBEmas, perak, palladium, tembaga

Rata-rata smartphone mengandung 0,034 gram emas, 0,34 gram perak, dan 15 gram tembaga per unit. Baterai lithium-ion membawa risiko thermal runaway dan fire hazard sehingga memerlukan penanganan dan transport khusus selama proses disposisi.

Disposisi fleet mobile device yang aman memerlukan mitra yang memahami tantangan sanitasi data dan lock mechanism pada setiap platform. 

Ajukan buyback dan likuidasi fleet smartphone serta tablet korporasi kepada Terimakomputerkantor.com untuk memastikan MDM unenrollment dan sanitasi data tersertifikasi pada setiap unit.

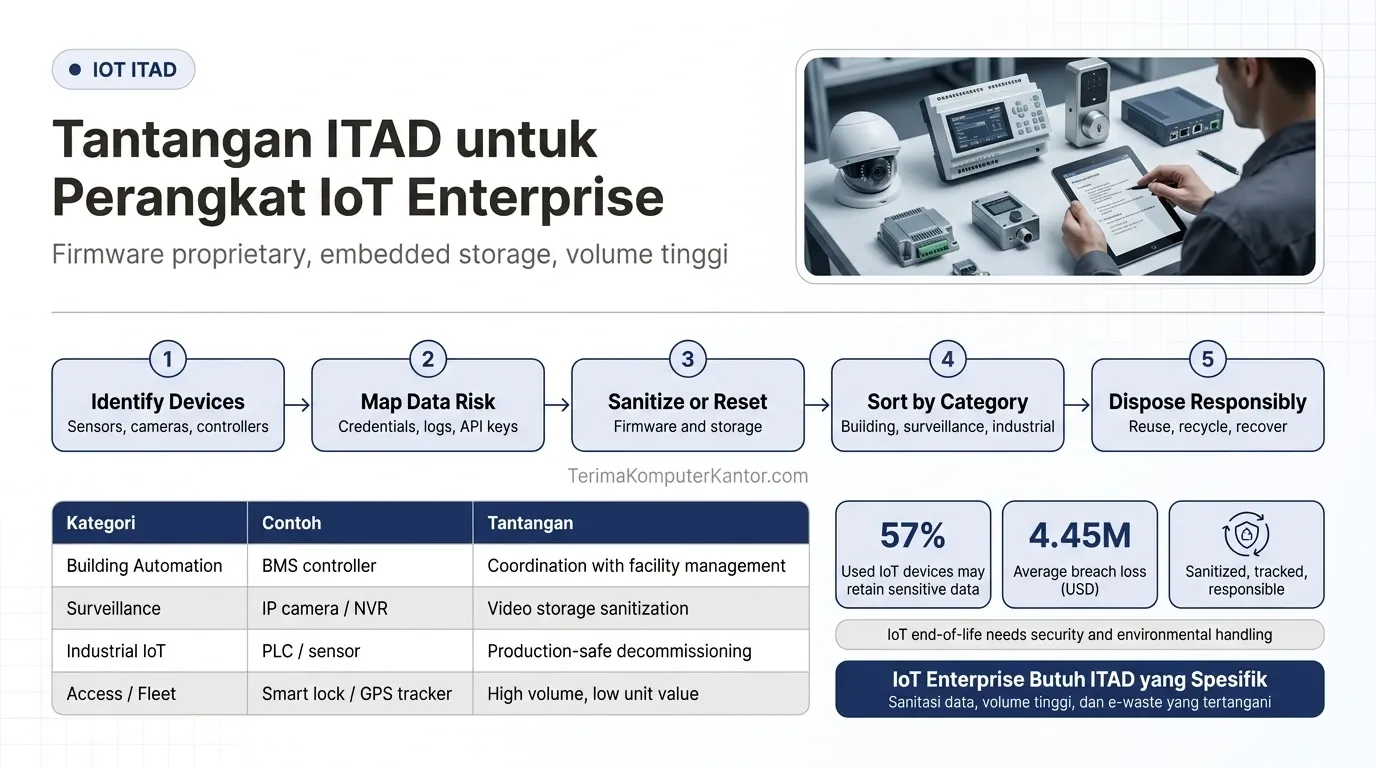
Perbandingan tantangan IT Asset Disposition untuk perangkat IoT dan komputer tradisional

IT Asset Disposition untuk IoT

IT Asset Disposition untuk perangkat IoT enterprise mencakup proses disposisi sensor industri, kamera IP, controller gedung, dan perangkat edge computing yang memiliki karakteristik berbeda dari komputer dan server tradisional, terutama dalam hal embedded storage, firmware proprietary, dan volume unit yang sangat tinggi. 

Terimakomputerkantor.com menjalankan layanan buyback dan likuidasi aset IT korporasi yang mengakomodasi strategi ITAD khusus untuk perangkat IoT enterprise secara menyeluruh.

IDC memproyeksikan 41,6 miliar perangkat IoT aktif secara global pada tahun 2025, dan setiap perangkat yang mencapai end-of-life memerlukan proses disposisi yang memperhatikan keamanan data dan tanggung jawab lingkungan.

Perbandingan tantangan IT Asset Disposition untuk perangkat IoT dan komputer tradisional
Terimakomputerkantor.com memetakan tantangan ITAD pada perangkat IoT dibandingkan komputer tradisional.

Apa Itu Perangkat IoT Enterprise dalam Konteks ITAD?

Perangkat IoT enterprise dalam konteks ITAD mencakup seluruh perangkat terkoneksi yang digunakan oleh organisasi untuk otomasi gedung, monitoring industri, keamanan fisik, dan manajemen infrastruktur, yang memerlukan proses disposisi berbeda dari komputer dan server konvensional.

KategoriContoh Perangkat
Building AutomationBMS controller, smart HVAC
Industrial IoTSensor industri, PLC
SurveillanceIP camera, NVR
Access ControlSmart lock, card reader
FleetGPS tracker

Kategori di atas berfokus pada konteks B2B, berbeda dari consumer IoT yang digunakan pada smart home pribadi.

Standar ITAD untuk kelima kategori perangkat IoT enterprise tersebut belum memiliki protokol baku setara ISO/IEC 27040 dan NIST 800-88 yang sudah mapan untuk sanitasi HDD dan SSD pada komputer dan server.

Pemahaman tentang kategori IoT enterprise ini menjadi prasyarat untuk merancang strategi ITAD yang efektif bagi setiap jenis perangkat.

Apa Tantangan Unik Disposisi Perangkat IoT Dibandingkan Aset IT Tradisional?

Disposisi perangkat IoT enterprise menghadirkan tantangan yang tidak ditemui pada aset IT tradisional, termasuk embedded storage yang tidak dapat dilepas, firmware proprietary tanpa opsi wiping standar, dan volume unit yang dapat mencapai ribuan dalam satu lokasi.

AspekIoT EnterpriseAset IT Tradisional
Jenis storageFlash memory/EEPROM non-removableHDD/SSD dapat dilepas
Metode sanitasiTerbatas pada firmware reset proprietaryOverwrite atau cryptographic erase standar
Nilai unitRendah per unitRelatif lebih tinggi per unit
Volume disposisiRibuan unit per lokasiRatusan unit per lokasi
Lokasi fisikTersebar di atap, basement, outdoorTerpusat di ruang server atau kantor

Embedded Storage dan Firmware Proprietary

Flash memory dan EEPROM pada perangkat IoT sulit disanitasi dengan metode standar karena keterbatasan akses langsung ke media penyimpanan tanpa merusak perangkat.

Volume Tinggi dengan Nilai Unit Rendah

Dilema cost-benefit muncul ketika biaya sanitasi per unit mendekati atau melebihi nilai residu perangkat itu sendiri, sehingga strategi disposisi massal memerlukan pertimbangan ekonomis tersendiri.

Lokasi Fisik yang Tersebar dan Sulit Dijangkau

Tantangan logistik pengumpulan IoT dari lokasi tersebar seperti atap gedung, basement, dan area outdoor memerlukan perencanaan pickup yang berbeda dari pengumpulan komputer di ruang kantor terpusat.

Tantangan-tantangan ini menuntut adaptasi prosedur ITAD konvensional agar dapat mengakomodasi karakteristik spesifik perangkat IoT.

Apa Risiko Keamanan Data pada Perangkat IoT yang Didisposisi?

Perangkat IoT enterprise menyimpan data sensitif yang sering diabaikan saat disposisi, termasuk credential jaringan korporat, konfigurasi API, data telemetri operasional, dan log aktivitas yang dapat dieksploitasi untuk akses tidak sah ke infrastruktur organisasi.

Credential dan Konfigurasi Jaringan yang Tersimpan

Perangkat IoT menyimpan Wi-Fi password, alamat MQTT broker, API key, dan konfigurasi VPN yang jika tidak dihapus dapat memberi akses ke jaringan korporat kepada pihak tidak sah.

Data Telemetri dan Log Aktivitas

Sensor log dan geolocation data yang tersimpan pada perangkat dapat mengungkap pola operasional organisasi apabila perangkat dijual kembali tanpa sanitasi.

57% perangkat IoT bekas yang dijual online masih menyimpan data sensitif (ESET Research 2023), termasuk skenario umum berupa IP camera bekas yang masih menyimpan akses ke jaringan korporat.

Data breach akibat celah keamanan seperti ini menimbulkan kerugian rata-rata USD 4,45 juta per insiden di lintas industri (IBM Cost of a Data Breach Report 2023), menjadikan sanitasi data pada perangkat IoT bukan sekadar prosedur administratif melainkan mitigasi risiko finansial langsung.

Risiko ini memperkuat kebutuhan akan standar sanitasi data korporasi yang mencakup perangkat IoT, bukan hanya komputer dan server.

Bagaimana Strategi ITAD untuk Berbagai Kategori IoT Enterprise?

Strategi ITAD untuk perangkat IoT enterprise memerlukan pendekatan berbeda berdasarkan kategori perangkat: building automation memerlukan koordinasi dengan facility management, surveillance memerlukan sanitasi video storage, dan industrial IoT memerlukan decommissioning yang tidak mengganggu lini produksi.

Building Automation dan Smart Building

Disposisi BMS controller memerlukan koordinasi dengan vendor building automation dan scheduled decommissioning agar tidak mengganggu operasional gedung.

Surveillance dan Access Control

Disposisi NVR/DVR memerlukan sanitasi video storage dan penghapusan konfigurasi kamera sebelum unit meninggalkan lokasi.

Industrial IoT dan Edge Computing

Disposisi PLC dan edge gateway memerlukan factory reset, PLC memory clearing, dan edge device sanitization yang dijadwalkan agar tidak mengganggu lini produksi.

Terimakomputerkantor.com sebagai jasa buyback perangkat IT enterprise memiliki kapabilitas untuk menangani disposisi IoT sebagai bagian dari proyek ITAD korporasi yang lebih luas.

Apa Pertimbangan Lingkungan dan E-Waste pada Disposisi IoT Massal?

Disposisi IoT enterprise secara massal menghasilkan volume limbah elektronik dari 41,6 miliar perangkat IoT aktif global pada 2025 (IDC), termasuk baterai lithium, PCB berukuran kecil, dan material berbahaya, yang memerlukan penanganan sesuai regulasi manajemen limbah elektronik dan Basel Convention.

Permintaan atas penanganan yang terstandarisasi ini turut mendorong pasar ITAD global yang bernilai USD 18,7 miliar pada 2025 dengan pertumbuhan tahunan (CAGR) 7,7%, seiring siklus refresh perangkat IoT yang terus berlangsung.

Disposisi perangkat IoT enterprise yang aman memerlukan mitra ITAD yang memahami karakteristik embedded storage dan risiko data unik pada setiap kategori perangkat. 

Ajukan buyback dan likuidasi perangkat IoT enterprise kepada Terimakomputerkantor untuk memastikan sanitasi data dan pengelolaan e-waste yang tersertifikasi.

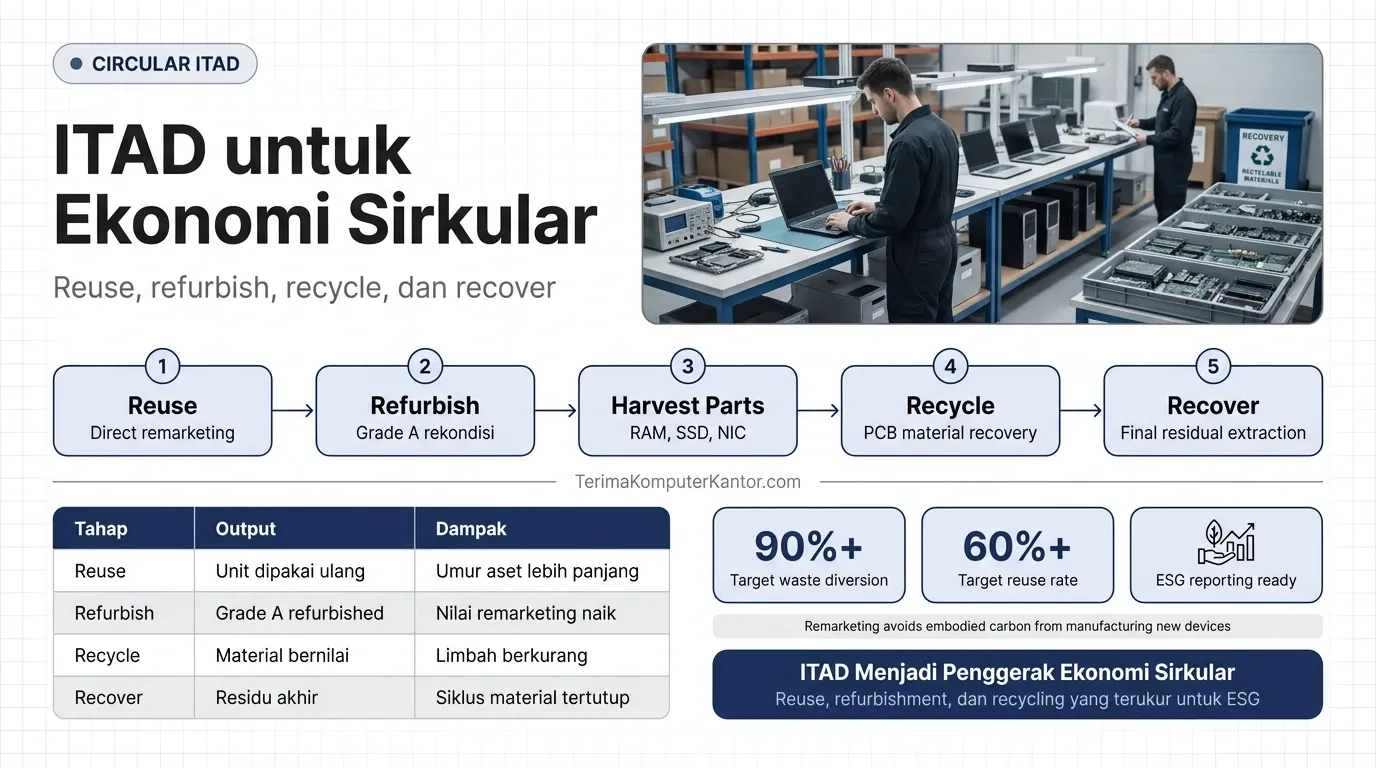
Perbandingan model ekonomi linear dan sirkular dalam konteks IT Asset Disposition

Peran ITAD dalam Membangun Ekonomi Sirkular

Ekonomi sirkular dalam konteks IT Asset Disposition mengacu pada model pengelolaan aset IT yang memaksimalkan siklus hidup perangkat melalui reuse, refurbishment, dan recycling, menggantikan model linear take-make-dispose yang menghasilkan limbah elektronik tanpa recovery nilai. 

Terima Komputer Kantor menjalankan layanan buyback dan likuidasi aset IT korporasi sebagai titik masuk model circular ITAD, memperpanjang siklus hidup perangkat melalui remarketing aset berkualitas dan pengelolaan e-waste yang bertanggung jawab. Ellen MacArthur Foundation memperkirakan bahwa penerapan prinsip circular economy pada sektor elektronik dapat mengurangi emisi GHG hingga 1,4 miliar ton CO2 per tahun secara global pada 2030.

Permintaan terhadap layanan ITAD ini tumbuh sejalan dengan tekanan regulasi dan target ESG korporasi: pasar ITAD global tercatat senilai USD 18,7 miliar pada 2025 dengan CAGR 7,7%, mencerminkan pergeseran perusahaan dari model disposisi linear menuju model sirkular yang terukur.

Perbandingan model ekonomi linear dan sirkular dalam konteks IT Asset Disposition
Terimakomputerkantor.com menerapkan model circular economy dibandingkan model linear konvensional untuk aset IT.

Apa Itu Ekonomi Sirkular dan Hubungannya dengan ITAD?

Ekonomi sirkular merupakan model ekonomi yang menghilangkan konsep limbah dan memaksimalkan pemanfaatan material melalui siklus penggunaan berulang, dan dalam konteks IT Asset Disposition, model ini mengubah perangkat end-of-life menjadi input bernilai bagi siklus produksi atau penggunaan berikutnya. M

odel linear take-make-dispose menghasilkan limbah tanpa recovery nilai, sementara model circular menerapkan prinsip reduce-reuse-recycle yang menjaga material tetap berputar dalam ekonomi.

Hanya 17,4% e-waste global yang didaur ulang secara formal (Global E-waste Monitor 2024), menunjukkan besarnya peluang perbaikan melalui penerapan ITAD sebagai enabler circular economy di sektor IT.

Pemahaman tentang definisi IT Asset Disposition secara menyeluruh menjadi prasyarat untuk mengimplementasikan prinsip circular economy dalam program disposisi aset korporasi.

Bagaimana Model Circular ITAD: Reuse, Refurbish, Recycle, Recover?

Model circular ITAD mengikuti hierarki prioritas empat tingkat, yaitu Reuse, Refurbish, Recycle, dan Recover, di mana setiap tingkat merepresentasikan jalur disposisi yang semakin intensif dalam pemrosesan namun tetap mempertahankan nilai material dalam siklus ekonomi.

Urutan prioritas hierarki tersebut adalah:

  1. Reuse — perangkat digunakan kembali langsung tanpa proses tambahan, prioritas tertinggi.
  2. Refurbish — perangkat direkondisi ke standar Grade A sebelum dipasarkan kembali.
  3. Recycle — material bernilai diekstraksi dari perangkat yang tidak lagi layak pakai.
  4. Recover — residu material dipulihkan sebagai jalur terakhir ketika recycling tidak lagi memungkinkan.

Reuse — Perpanjangan Siklus Hidup melalui Remarketing

Reuse merupakan bentuk sirkularitas tertinggi karena perangkat langsung digunakan kembali tanpa proses tambahan, dijalankan melalui remarketing unit yang masih dalam kondisi layak pakai.

Component harvesting menjadi opsi lanjutan ketika unit utuh tidak lagi dapat diremarketing secara langsung, dengan komponen fungsional seperti RAM, SSD, dan kartu jaringan dipisahkan untuk digunakan kembali pada perangkat lain.

Refurbish — Rekondisi untuk Standar Grade A

Refurbishment melibatkan proses rekondisi dan pengujian standar untuk mengembalikan perangkat ke kondisi Grade A sebelum kembali dipasarkan sebagai unit refurbished.

Proses ini mencakup penggantian komponen aus, wiping data bersertifikat, dan pengujian fungsional menyeluruh sebelum unit refurbished dilepas ke pasar sekunder.

Recycle dan Recover — Ekstraksi Material Bernilai

Recycling dan recovery menjadi jalur terakhir yang mengekstraksi precious metal, seperti emas, perak, palladium, dan tembaga, dari PCB perangkat yang tidak lagi layak digunakan.

Proses PCB recycling ini memulihkan material bernilai tinggi yang tidak dapat direcover melalui jalur reuse maupun refurbish, sehingga menutup siklus material sebelum residu akhir dibuang.

Terimakomputerkantor.com menerapkan hierarki circular ITAD ini melalui jasa buyback dan likuidasi aset IT sirkular yang memprioritaskan reuse dan refurbishment sebelum recycling.

Apa Kontribusi ITAD terhadap Target ESG dan Sustainability Reporting?

Program ITAD yang terstruktur berkontribusi langsung terhadap pencapaian target ESG perusahaan, khususnya pada pilar Environment melalui pengurangan e-waste (GRI 306) dan pelaporan emisi Scope 3 (GHG Protocol) yang mencakup disposal aset dalam rantai nilai.

GRI 306 Waste Management dan ITAD

Data ITAD digunakan dalam pelaporan GRI 306 untuk mengukur total limbah yang berhasil dialihkan dari tempat pembuangan akhir melalui jalur reuse dan recycling.

GHG Protocol Scope 3 dan Avoided Emissions

GHG Protocol Scope 3 Category 5 mencakup limbah yang dihasilkan dari operasi, sementara Category 12 mencakup penanganan akhir siklus hidup produk, keduanya relevan dengan data disposisi aset IT.

Avoided emissions dari reuse dan refurbishment dihitung sebagai carbon offset internal yang mengurangi total emisi Scope 3 perusahaan, tanpa memerlukan pembelian kredit karbon eksternal, dan mendukung pelaporan capaian terhadap Sustainable Development Goals (SDGs) 12 tentang konsumsi dan produksi bertanggung jawab.

Metrik ESGDeskripsi
Waste diversion ratePersentase limbah yang dialihkan dari pembuangan akhir
Material recovery ratePersentase material yang berhasil di-recovery dari proses disposisi
Carbon avoidedEstimasi emisi yang dihindari melalui reuse dan refurbishment

Integrasi ITAD ke dalam strategi ESG memerlukan data yang terukur dari mitra ITAD, termasuk waste diversion rate, material recovery rate, dan avoided emissions per proyek disposisi, yang juga relevan dengan regulasi manajemen limbah elektronik.

Bagaimana Remarketing Aset IT Mengurangi Jejak Karbon?

Remarketing aset IT melalui ITAD mengurangi jejak karbon dengan cara menghindari emisi manufaktur perangkat baru, sebuah laptop standar mengandung embodied carbon sekitar 300–400 kg CO2e, yang sepenuhnya terhindar ketika perangkat tersebut digunakan kembali melalui proses refurbishment.

Kategori PerangkatEstimasi Embodied Carbon
Laptop300–400 kg CO2e
Desktop200–300 kg CO2e
Server1.000–2.000 kg CO2e

Sebagai ilustrasi kalkulasi, remarketing 1.000 unit laptop menghasilkan estimasi 300–400 ton CO2e avoided emissions dibandingkan manufaktur unit baru.

Perhitungan lifecycle assessment ini mencakup emisi manufaktur komponen, perakitan, dan transportasi unit baru dari pabrik ke titik distribusi, seluruh tahapan yang dihindari sepenuhnya ketika perangkat existing diremarketing alih-alih diganti dengan unit baru. 

Data depresiasi perangkat IT menunjukkan bahwa banyak perangkat yang masih layak pakai secara teknis ketika perusahaan melakukan refresh cycle, menjadikan remarketing sebagai opsi yang menguntungkan secara finansial sekaligus mengurangi emisi karbon.

Bagaimana Implementasi Circular Economy dalam Program ITAD Korporasi?

Implementasi circular economy dalam program ITAD korporasi memerlukan lima elemen kunci: kebijakan disposisi tertulis, pemilihan vendor ITAD bersertifikat, target KPI sustainability yang terukur, sistem pelaporan berkala, dan mekanisme continuous improvement.

  1. Susun kebijakan disposisi tertulis yang mengatur kriteria dan alur proses.
  2. Pilih vendor ITAD bersertifikat sebagai mitra operasional, dievaluasi melalui vendor scorecard yang mencakup kepatuhan sertifikasi, data security, dan kinerja lingkungan.
  3. Tetapkan target KPI sustainability yang terukur untuk setiap proyek disposisi.
  4. Bangun sistem pelaporan berkala terhadap capaian KPI melalui annual reporting yang terintegrasi dengan laporan ESG korporasi.
  5. Terapkan mekanisme continuous improvement berdasarkan hasil pelaporan.

Contoh target KPI mencakup waste diversion rate di atas 90%, reuse rate di atas 60%, dan material recovery rate di atas 95%. 

Penerapan circular economy dalam program ITAD korporasi dimulai dari mitra buyback yang tepat sejak tahap awal disposisi aset. 

Ajukan buyback dan likuidasi aset IT korporasi kepada Terimakomputerkantor.com untuk memulai program circular economy yang terukur dan sesuai standar ESG.