Celah Keamanan Memori Penyimpanan pada Printer dan Router
Celah keamanan memori penyimpanan pada printer dan router adalah risiko kebocoran data yang muncul karena periferal jaringan menyimpan cache dokumen, log aktivitas, dan kredensial secara persisten pada flash/NVRAM onboard yang sering terabaikan dalam proses disposisi aset IT.
Terimakomputerkantor menyertakan periferal jaringan dalam protokol sanitasi data yang sama ketatnya dengan program buyback laptop bekas korporasi secara borongan, karena printer dan router bukan sekadar perangkat pendukung.
Factory reset sederhana pada sejumlah model periferal hanya menghapus pengaturan yang tampak di menu, bukan flash mendasar tempat cache dokumen, log fax, dan kredensial Wi-Fi tersimpan secara fisik.
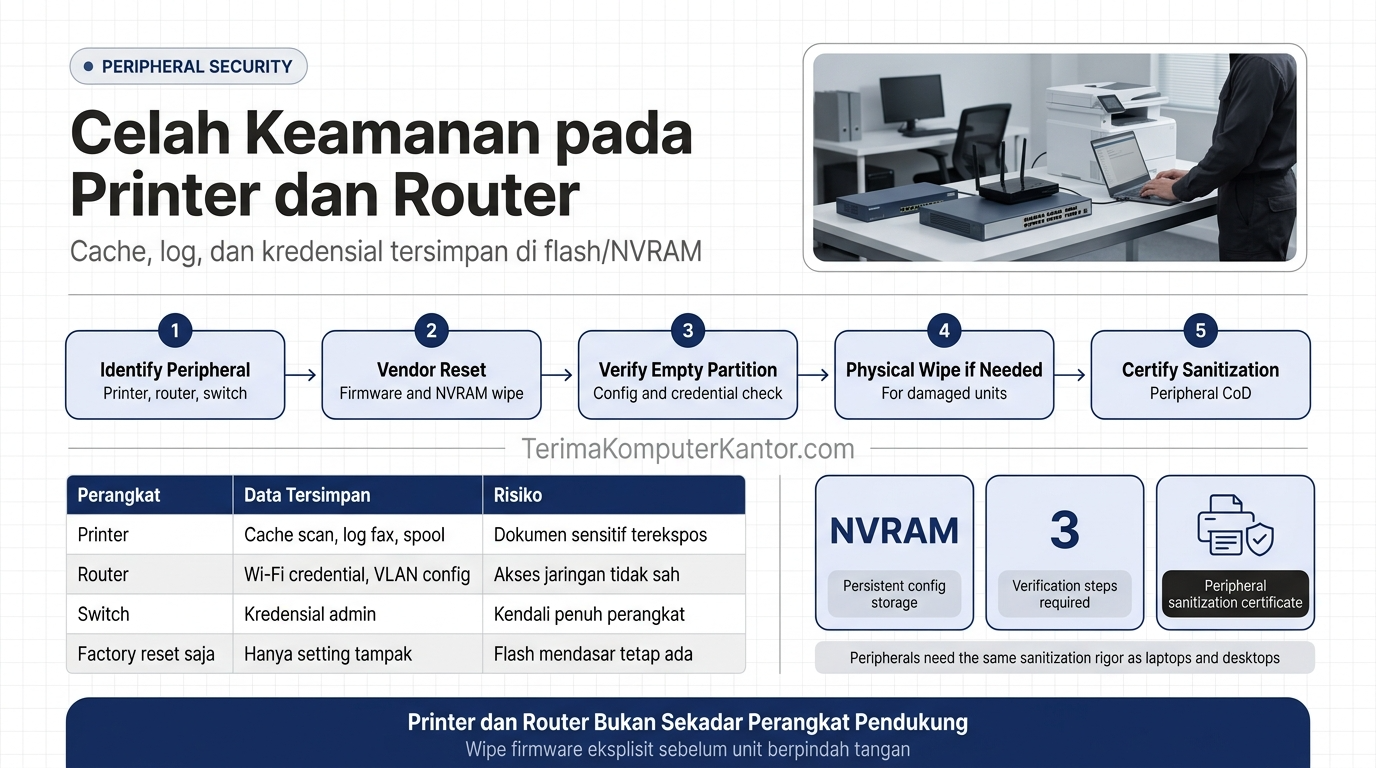
Apa Saja Data Sensitif yang Tersimpan pada Printer dan Router Kantor?
Printer dan router kantor menyimpan data sensitif pada flash/NVRAM onboard, mencakup cache dokumen scan, log fax, spool print job, serta kredensial Wi-Fi tersimpan dan konfigurasi jaringan pada perangkat router/switch.
Pada printer:
- Cache dokumen hasil scan yang tersimpan sementara di memori internal.
- Log fax berisi riwayat nomor tujuan dan waktu pengiriman.
- Spool print job yang menyimpan salinan dokumen yang pernah dicetak.
Pada router dan switch:
- Kredensial Wi-Fi tersimpan, termasuk kata sandi jaringan korporat.
- Konfigurasi VLAN yang mencerminkan struktur segmentasi jaringan internal.
- Kredensial admin yang memberi akses penuh ke pengaturan perangkat.
Data ini tetap berada pada memori onboard bahkan setelah pengguna melakukan penghapusan setting yang tampak di menu perangkat.
Mengapa Factory Reset Tidak Cukup untuk Menghapus Data pada Periferal?
Factory reset pada sejumlah model periferal hanya menghapus setting tampak di menu perangkat, bukan flash mendasar tempat konfigurasi VLAN, kredensial admin, dan cache dokumen tersimpan secara fisik.
Menu “restore factory default” umumnya dirancang untuk mengembalikan tampilan antarmuka dan preferensi pengguna ke kondisi awal — bukan untuk menghapus partisi flash yang menyimpan log dan kredensial.
Banyak tim IT internal berasumsi bahwa satu kali reset dari menu perangkat sudah setara dengan sanitasi data penuh, padahal produsen periferal umumnya memisahkan partisi “pengaturan pengguna” dari partisi “firmware dan log sistem” — hanya partisi pertama yang tersentuh reset standar.
Kesenjangan antara setting yang tampak terhapus dan flash mendasar yang tetap tersimpan inilah yang menuntut prosedur wipe firmware eksplisit.
Bagaimana Prosedur Wipe Firmware dan NVRAM Dijalankan?
Prosedur wipe firmware dan NVRAM dijalankan melalui perintah reset pabrik tingkat vendor yang eksplisit menghapus partisi konfigurasi, atau melalui penghancuran fisik chip storage untuk unit yang rusak atau tidak responsif terhadap perintah software.
Penghapusan Cache Dokumen dan Log Fax pada Printer
Memori internal printer — baik hard disk internal pada printer enterprise maupun flash onboard pada printer kantor umum — diwipe menggunakan perintah reset tingkat vendor sebelum unit dilepas, memastikan cache dokumen dan log fax tidak tertinggal.
Penghapusan Kredensial Wi-Fi dan Konfigurasi VLAN pada Router/Switch
Router dan switch menjalani reset firmware tingkat vendor untuk menghapus kredensial Wi-Fi tersimpan dan konfigurasi VLAN yang persisten melewati factory reset sederhana, dilanjutkan verifikasi bahwa partisi konfigurasi benar-benar kosong.
Kegagalan menjalankan salah satu dari dua prosedur ini membuka celah risiko keamanan yang berlanjut setelah periferal berpindah tangan.
Apa Risiko Jika Periferal Dilepas Tanpa Sanitasi Memori Onboard?
Periferal yang dilepas tanpa sanitasi memori onboard membuka risiko kredensial admin bocor dan konfigurasi VLAN terekspos, yang berpotensi memberi akses jaringan tidak sah kepada pihak yang memperoleh unit bekas tersebut.
- Kredensial admin bocor memberi kendali penuh atas pengaturan perangkat kepada pihak yang tidak berwenang.
- Konfigurasi VLAN terekspos membuka gambaran struktur segmentasi jaringan internal korporasi.
- Kombinasi kedua risiko di atas berpotensi menghasilkan akses jaringan tidak sah pada infrastruktur pengganti setelah unit lama berpindah tangan.
Risiko ini bersifat kumulatif ketika satu unit router bekas menjadi titik masuk bagi pihak tidak berwenang untuk memetakan struktur jaringan korporasi sebelum insiden yang lebih besar terjadi.
Analisis lebih lanjut mengenai dampak finansial insiden semacam ini dibahas pada analisis kerugian akibat kebocoran data. Risiko ini menegaskan pentingnya verifikasi menyeluruh sebelum periferal benar-benar dilepas ke pihak ketiga.
Bagaimana Memastikan Periferal Bekas Aman Dilepas ke Mitra ITAD?
Kesiapan disposisi periferal dipastikan melalui tiga verifikasi: checklist wipe firmware per unit, verifikasi NVRAM kosong pasca-reset vendor, dan penerbitan sertifikat sanitasi periferal sebagai bukti dokumentasi.
| Item Verifikasi | Tujuan | Output Dokumen |
|---|---|---|
| Checklist wipe firmware | Memastikan reset vendor dijalankan tuntas | Log verifikasi per unit |
| Verifikasi NVRAM kosong | Mengonfirmasi partisi konfigurasi benar-benar kosong | Laporan sampling teknis |
| Sertifikat sanitasi periferal | Bukti formal proses sanitasi selesai | Sertifikat bertanda tangan |
Ketiga verifikasi ini menjadikan printer, router, dan switch bekas layak masuk proses likuidasi borongan bersama laptop dan komputer kantor lainnya, sejalan dengan standar yang dijelaskan pada standar sanitasi data korporat dan prosedur chain of custody pemusnahan data.
Printer, router, dan switch menyimpan data sensitif pada flash/NVRAM onboard yang tidak tuntas terhapus oleh factory reset sederhana, sehingga memerlukan wipe firmware eksplisit atau penghancuran fisik chip sebelum dilepas.
Sebagai mitra likuidasi aset IT, Terimakomputerkantor.com menyertakan periferal jaringan dalam protokol sanitasi data yang sama dengan laptop dan komputer kantor pada setiap program buyback laptop bekas korporasi secara borongan, sehingga korporasi tidak meninggalkan celah keamanan pada perangkat pendukung yang sering terlewat.
