Penulis: Admin Staff

Diagram dua kategori risiko transportasi aset IT: ancaman fisik dan ancaman data

Standar Keamanan Logistik Transportasi Aset IT

Keamanan logistik fisik dalam transportasi aset IT memerlukan pendekatan multi-lapis, yaitu identifikasi risiko transit, kepatuhan ISO 27001 dan PP 22/2021, protokol pengemasan anti-tamper, chain of custody terdokumentasi dengan teknologi pelacakan real-time, serta formalisasi standar logistik dalam kontrak vendor ITAD.

Terimakomputerkantor.com menyediakan layanan terima komputer kantor dengan protokol logistik aman yang mencakup pengemasan anti-tamper, kendaraan terkunci GPS, dan chain of custody terdokumentasi di setiap checkpoint transportasi.

Menurut data industri ITAD, hingga 40% insiden kebocoran data terjadi selama fase transportasi aset IT, menjadikan keamanan logistik sebagai garda terdepan perlindungan informasi korporasi sebelum proses sanitasi formal dilaksanakan.
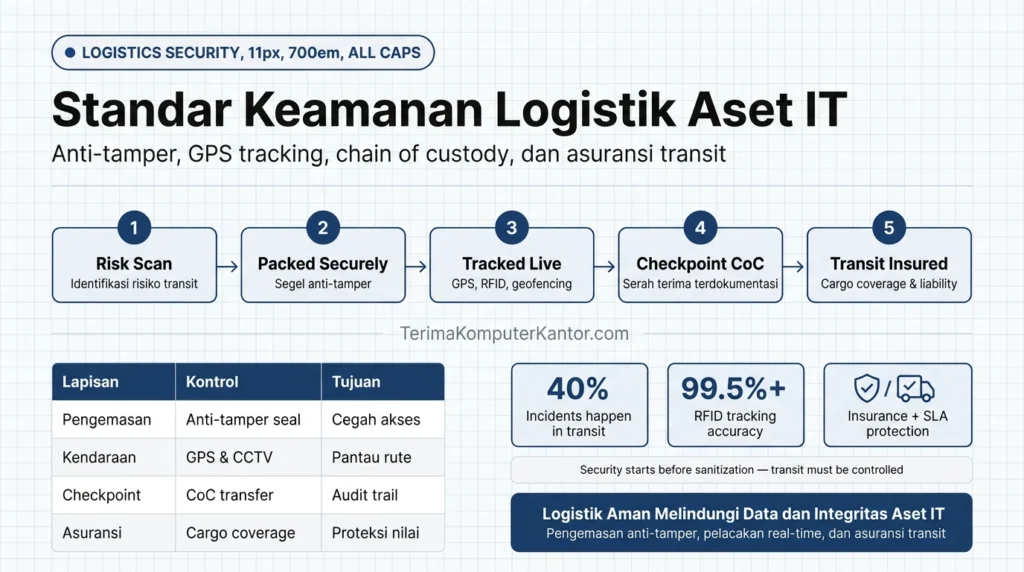
Diagram dua kategori risiko transportasi aset IT: ancaman fisik dan ancaman data
Dua kategori risiko transit aset IT: pencurian/kerusakan (fisik) dan akses tidak sah (data)

Apa Risiko Keamanan dalam Transportasi Aset IT untuk Disposisi?

Transportasi aset IT untuk disposisi menghadapi dua kategori risiko utama, yaitu ancaman fisik seperti pencurian dan kerusakan, serta ancaman data berupa akses tidak sah, yang menjadikan fase transit sebagai titik rawan dalam rantai ITAD.

Ancaman Fisik, Pencurian, Kerusakan, dan Kehilangan

Pencurian aset IT selama transit merupakan risiko operasional yang mengakibatkan kerugian finansial dan potensi kebocoran data dari komputer kantor yang jatuh ke tangan tidak berwenang.

Terdapat empat ancaman fisik utama yang perlu diwaspadai dalam transportasi aset IT korporasi:

  1. Theft atas seluruh shipment dalam satu waktu pengangkutan.
  2. Pilferage atau pencurian per unit dari dalam batch shipment.
  3. Kerusakan fisik komputer kantor selama pengangkutan berlangsung.
  4. Kehilangan aset IT akibat kesalahan rute atau kesalahan penanganan.

Ancaman Data, Akses Tidak Sah Selama Transit

Komputer kantor yang belum menjalani sanitasi data rentan terhadap akses tidak sah selama transit, terutama bila transportasi dilakukan tanpa pengemasan anti-tamper dan pengawasan kontinu.

Skenario akses data yang umum terjadi meliputi booting dari USB eksternal, cloning hard drive, dan physical extraction komponen penyimpanan, sehingga sanitasi pra-transit atau pengemasan aman menjadi mitigasi utama.

Menurut laporan IBM Cost of a Data Breach 2023, rata-rata biaya satu insiden kebocoran data mencapai USD 4,45 juta, sehingga akses tidak sah selama transit berpotensi menimbulkan kerugian finansial yang signifikan bagi korporasi pemilik aset IT.

Identifikasi risiko ini menjadi dasar penerapan standar mitigasi risiko transportasi yang diatur dalam regulasi nasional dan internasional.

Apa Standar dan Regulasi Transportasi Aset IT yang Mengandung Data?

ISO 27001 dan PP 22/2021 menetapkan persyaratan minimum keamanan transportasi untuk aset IT yang mengandung data sensitif dan komponen berbahaya dalam proses disposisi.

Persyaratan ISO 27001 Annex A untuk Transportasi Media

ISO 27001 Annex A.7.10 mengatur perlindungan media penyimpanan selama transportasi, termasuk komputer kantor dan server, dengan mewajibkan kontrol akses fisik, pengemasan aman, dan dokumentasi perpindahan.

Empat persyaratan utama Annex A.7.10 untuk transportasi aset IT adalah berikut:

  1. Personel transportasi yang terotorisasi secara resmi oleh vendor ITAD.
  2. Kemasan tamper-evident pada setiap unit komputer kantor.
  3. Serah terima yang terdokumentasi di setiap titik perpindahan.
  4. Penyimpanan data terenkripsi selama transit berlangsung.

Regulasi Limbah B3 Indonesia (PP 22/2021) untuk Perangkat Elektronik

PP 22/2021 tentang pengelolaan limbah B3 mengklasifikasikan komponen tertentu pada komputer kantor bekas, seperti baterai lithium, CRT, dan PCB, sebagai limbah berbahaya yang memerlukan manifest transportasi khusus.

Persyaratan transportasi limbah B3 mencakup manifest resmi, kendaraan berlisensi, rute tercatat, dan pelaporan ke KLHK, dengan referensi tambahan pada Basel Convention untuk pengiriman lintas batas.

Kepatuhan terhadap standar ini memerlukan implementasi protokol keamanan fisik yang konkret pada setiap tahap transportasi aset IT.

Bagaimana Protokol Keamanan Fisik, Pengemasan, Kendaraan, dan Pengawalan?

Protokol keamanan fisik transportasi aset IT mencakup tiga lapisan proteksi, yaitu pengemasan anti-tamper per unit, kendaraan tertutup dengan GPS tracking, dan pengawalan keamanan untuk shipment bernilai tinggi.

Standar Pengemasan Anti-Tamper untuk Komputer Kantor

Pengemasan anti-tamper melindungi setiap unit komputer kantor dari akses tidak sah dan kerusakan fisik selama transit melalui segel bernomor unik, bantalan ESD-safe, dan shock indicator label.

Lima elemen pengemasan wajib meliputi berikut:

  1. Tamper-evident seal dengan nomor seri unik.
  2. Inner wrap ESD-safe untuk melindungi komponen elektronik.
  3. Shock atau tilt indicator sebagai penanda benturan.
  4. Outer case yang tahan cuaca.
  5. Label aset yang terlihat jelas pada setiap unit.

Spesifikasi Kendaraan dan Pengamanan Rute Transportasi

Kendaraan transportasi aset IT wajib memenuhi spesifikasi keamanan meliputi kompartemen terkunci, GPS real-time, CCTV interior, dan rute yang telah diverifikasi untuk meminimalkan risiko disposisi yang tidak terdokumentasi.

Lima spesifikasi wajib kendaraan transportasi aset IT adalah berikut.

  1. Kompartemen kendaraan yang terkunci secara fisik.
  2. GPS tracker aktif dengan pelacakan real-time.
  3. CCTV interior yang merekam sepanjang perjalanan.
  4. Pemeriksaan latar belakang pengemudi sebelum penugasan.
  5. Rute yang disetujui dan diverifikasi sebelum keberangkatan.

Shipment bernilai tinggi memerlukan pengawalan keamanan tambahan di luar lima spesifikasi dasar tersebut.

Protokol fisik ini memerlukan dokumentasi rantai pengawasan transit yang memastikan akuntabilitas di setiap titik perpindahan aset IT.

Bagaimana Dokumentasi Chain of Custody Selama Transportasi?

Chain of custody selama transportasi mendokumentasikan setiap perpindahan fisik komputer kantor dan aset IT melalui custody transfer checkpoint, digital signature, dan pelacakan GPS real-time.

Formulir Serah Terima dan Checkpoint Verification

Custody transfer checkpoint mencatat kondisi fisik, jumlah unit, dan status segel setiap batch komputer kantor di titik-titik kritis, yaitu pickup, intermediate stop, dan delivery ke fasilitas ITAD.

Field FormulirKeterangan
Timestamp dan lokasi GPSWaktu dan koordinat setiap checkpoint
Jumlah unit dan kondisi segelVerifikasi kuantitas dan integritas kemasan
Foto buktiDokumentasi visual kondisi shipment
Digital signatureTanda tangan elektronik pengirim dan penerima

Teknologi Pelacakan Real-Time untuk Shipment Aset IT

RFID asset tracking dan geofencing memungkinkan monitoring real-time posisi dan integritas shipment aset IT, mengirimkan alert otomatis bila terjadi deviasi rute atau pembukaan kontainer di luar checkpoint resmi.

Tiga teknologi yang digunakan meliputi RFID per unit tracking dengan akurasi pelacakan di atas 99,5%, GPS geofencing dengan alert deviasi, dan IoT sensor yang memantau suhu serta guncangan, dengan seluruh data terhubung ke audit trail digital.

Sistem dokumentasi transit yang komprehensif ini perlu diformalisasikan dalam standar logistik pada kontrak vendor ITAD.

Bagaimana Integrasi Logistik Aman ke dalam Kontrak Vendor ITAD?

Kontrak vendor ITAD wajib mencantumkan klausul keamanan logistik yang mencakup spesifikasi kendaraan, protokol pengemasan, SLA respons insiden, dan asuransi transit untuk setiap shipment komputer kantor.

Klausul Keamanan Logistik dalam SLA Vendor ITAD

SLA keamanan logistik menetapkan standar minimum pengemasan, kendaraan, checkpoint documentation, dan incident response time yang wajib dipenuhi vendor ITAD dalam setiap pengambilan komputer kantor. Lima klausul SLA yang relevan dalam kontrak vendor ITAD adalah berikut.

  1. Waktu respons pickup sejak permintaan diterima.
  2. Standar pengemasan anti-tamper untuk setiap unit.
  3. Spesifikasi kendaraan sesuai protokol keamanan fisik.
  4. Tingkat kepatuhan checkpoint sepanjang rantai transportasi.
  5. Batas waktu notifikasi insiden kepada korporasi.

Kriteria evaluasi vendor secara lebih lengkap dijabarkan pada kriteria pemilihan vendor ITAD tersertifikasi.

Asuransi dan Tanggung Jawab Selama Transit Aset IT

Cargo insurance coverage melindungi korporasi dari kerugian finansial akibat pencurian, kerusakan, atau kehilangan aset IT selama transit, dengan coverage yang mencakup nilai perangkat dan potensi biaya data breach. Tiga komponen asuransi transit yang perlu diperhatikan adalah berikut.

  1. All-risk cargo insurance untuk nilai penuh perangkat yang diangkut.
  2. Perluasan data breach liability hingga potensi biaya USD 4,45 juta per insiden.
  3. Performance bond dari vendor ITAD sebagai jaminan kinerja kontrak.

Nilai pasar ITAD global yang mencapai USD 18,7 miliar pada 2025 menegaskan skala risiko finansial yang harus ditutupi asuransi transit pada setiap shipment komputer kantor. Risiko data yang belum tersanitasi selama transit juga dibahas lebih lanjut pada risiko kebocoran data pada disposisi aset IT.

Integrasi standar logistik aman ke dalam kontrak vendor ITAD memastikan perlindungan menyeluruh bagi komputer kantor korporasi dari titik pengambilan hingga disposisi akhir.

Terima Komputer Kantor menyediakan layanan terima komputer kantor dengan protokol logistik aman yang mencakup pengemasan anti-tamper, kendaraan terkunci GPS, custody transfer checkpoint di setiap titik perpindahan, dan asuransi transit, memastikan keamanan data dan integritas fisik setiap komputer kantor dan aset IT dari lokasi korporasi hingga fasilitas disposisi.

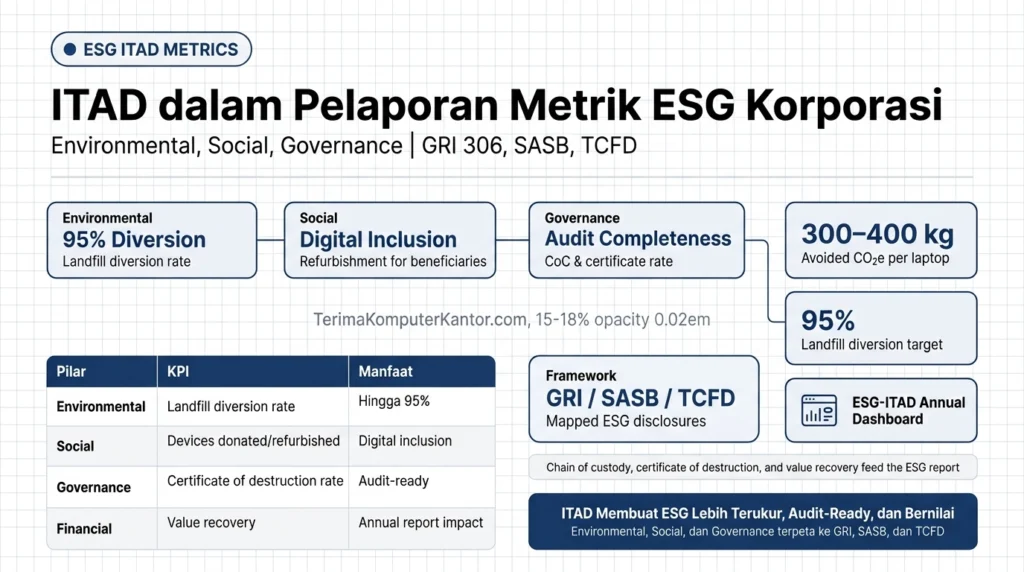
Diagram hubungan praktik ITAD dengan tiga pilar ESG: Environmental, Social, Governance |

Integrasi ITAD ke Pelaporan ESG Korporasi

Integrasi praktik ITAD ke pelaporan ESG mencakup metrik terukur pada ketiga pilar, yaitu Environmental dengan landfill diversion rate hingga 95% dan pengurangan embodied carbon 300 sampai 400 kilogram CO2e per unit laptop, Social melalui digital inclusion dan keselamatan pekerja tersertifikasi, serta Governance melalui certificate of destruction rate dan disposition audit completeness. Seluruh metrik ini dapat dipetakan ke framework GRI 306, SASB, dan TCFD.

Terimakomputerkantor.com menyediakan layanan terima komputer kantor dengan dokumentasi disposisi yang dapat diintegrasikan ke dalam pelaporan metrik ESG korporasi, mendukung target sustainability dan tata kelola aset IT yang bertanggung jawab.

Global E-Waste Monitor 2024 mencatat 62 juta ton limbah elektronik dihasilkan secara global pada 2022, sementara layanan ITAD profesional mampu mengalihkan hingga 95% aset IT dari landfill melalui remarketing dan material recovery.

Diagram hubungan praktik ITAD dengan tiga pilar ESG: Environmental, Social, Governance |
ITAD berkontribusi pada ketiga pilar ESG: pengurangan e-waste (E), digital inclusion (S), transparansi disposisi (G) |

Apa Hubungan Strategis antara ITAD dan Kerangka ESG?

ITAD memiliki hubungan strategis langsung dengan ketiga pilar ESG karena proses disposisi komputer kantor dan aset IT menyentuh aspek lingkungan, sosial, dan tata kelola secara simultan.

Definisi ESG dalam Konteks Pengelolaan Aset IT

ESG, yaitu Environmental, Social, dan Governance, dalam konteks pengelolaan aset IT mengukur sejauh mana korporasi mengelola dampak lingkungan, sosial, dan tata kelola dari siklus hidup komputer kantor, termasuk fase disposisi akhir.

Pilar Environmental berfokus pada pengurangan limbah dan jejak karbon, pilar Social pada dampak terhadap pekerja dan masyarakat, sedangkan pilar Governance pada transparansi dan akuntabilitas proses.

Posisi ITAD dalam Pilar Environmental dan Governance

ITAD memiliki materialitas tinggi pada pilar Environmental, yaitu pengurangan e-waste dan circular economy, serta pilar Governance, yaitu transparansi disposisi dan kepatuhan regulasi, dalam materiality assessment ESG korporasi.

Materialitas ganda ini muncul karena dampak ITAD terlihat baik dari sisi impact materiality terhadap lingkungan dan masyarakat, maupun financial materiality yang memengaruhi ekspektasi investor terhadap ESG rating korporasi.

Posisi strategis ITAD dalam framework ESG membuka peluang pengukuran kontribusi lingkungan terukur melalui metrik spesifik.

Apa Kontribusi ITAD pada Metrik Environmental dan Pengurangan E-Waste?

Layanan ITAD profesional menghasilkan kontribusi environmental terukur melalui landfill diversion rate hingga 95% dan pengurangan Scope 3 emissions dari perpanjangan siklus hidup komputer kantor.

Penghitungan Pengalihan Limbah Elektronik (Diversion Rate)

Landfill diversion rate mengukur persentase aset IT yang berhasil dialihkan dari pembuangan akhir melalui jalur remarketing, refurbishment, atau material recovery oleh vendor ITAD profesional.

Formula perhitungannya adalah total unit yang diremarketing dan didaur ulang dibagi total unit yang didisposisi, dikalikan 100 persen. Sebagai ilustrasi, dari 1.000 unit komputer kantor yang didisposisi, apabila 950 unit berhasil masuk jalur remarketing atau recycling, diversion rate yang tercapai adalah 95%.

Kalkulasi Pengurangan Jejak Karbon melalui Remarketing

Remarketing komputer kantor bekas menghindari embodied carbon dari produksi perangkat baru, rata-rata 300 sampai 400 kilogram CO2e per unit laptop menurut estimasi siklus hidup.

Penghematan karbon dihitung dengan mengalikan jumlah unit yang diremarketing dengan embodied carbon per unit, dan hasilnya dapat dilaporkan sebagai avoided emissions dalam kerangka Scope 3.

Di luar kontribusi lingkungan, praktik ITAD juga menghasilkan dampak sosial rantai disposisi yang dapat dilaporkan dalam pilar Social ESG.

Apa Dampak Sosial Praktik ITAD Bertanggung Jawab pada Metrik Social?

Praktik ITAD bertanggung jawab menghasilkan dampak sosial positif melalui digital inclusion dari refurbishment komputer kantor dan perlindungan keselamatan pekerja dalam rantai disposisi aset IT.

Digital Inclusion melalui Refurbishment Komputer Kantor

Program refurbishment komputer kantor bekas berkontribusi pada pengurangan kesenjangan digital dengan menyediakan perangkat fungsional bagi institusi pendidikan dan komunitas yang membutuhkan.

Metrik yang relevan untuk dilaporkan meliputi jumlah devices donated atau refurbished, jumlah beneficiaries yang terjangkau, dan social return on investment dari program tersebut.

Keselamatan Pekerja dalam Rantai Disposisi Aset IT

Vendor ITAD tersertifikasi menjamin keselamatan pekerja dalam proses disposisi aset IT sesuai standar ILO occupational health, berbeda dari sektor daur ulang informal yang mengekspos pekerja pada material berbahaya.

Standar keselamatan logistik dan penanganan fisik unit selama proses ini turut dibahas pada standar keamanan logistik aset IT, dengan metrik seperti zero incident rate dan jumlah jam pelatihan per pekerja sebagai indikator utama.

Aspek sosial ini dilengkapi dengan dimensi tata kelola dan akuntabilitas yang menjadi inti pilar Governance dalam pelaporan ESG.

Bagaimana Metrik Governance Mengukur Transparansi dan Akuntabilitas Disposisi?

Praktik ITAD profesional menyediakan metrik governance terukur melalui disposition audit completeness, certificate of destruction rate, dan data breach incident frequency dari proses disposisi komputer kantor.

Chain of Custody sebagai Bukti Tata Kelola Aset IT

Chain of custody terdokumentasi berfungsi sebagai bukti tata kelola yang menunjukkan akuntabilitas penuh korporasi atas setiap unit komputer kantor dan aset IT dari decommission hingga disposisi akhir.

Tiga KPI governance yang terkait meliputi disposition audit completeness dalam persen, on-time reporting rate, dan jumlah custody gap incidents yang tercatat.

Sanitasi Data sebagai Indikator Governance Informasi

Certificate of destruction rate mengukur persentase aset IT yang telah menerima sertifikat sanitasi data terverifikasi, indikator langsung kualitas governance informasi korporasi. Kriteria yang lebih spesifik terkait vendor bersertifikat dijelaskan pada sertifikasi vendor ITAD, dengan tiga KPI utama yaitu certificate of destruction rate dengan target 100 persen, data breach incident frequency dengan target nol, dan sanitization audit pass rate.

Metrik governance ini membutuhkan integrasi ke framework pelaporan internasional agar tersampaikan secara efektif kepada stakeholder.

Bagaimana Implementasi Pelaporan ITAD dalam Framework ESG?

Metrik ITAD dapat dipetakan langsung ke standar pelaporan GRI 306 tentang Waste, SASB TC-HW-440a.1, dan rekomendasi TCFD untuk memenuhi ekspektasi investor dan regulator terhadap pengelolaan aset IT korporasi.

Mapping Metrik ITAD ke GRI, SASB, dan TCFD

GRI 306 tentang Waste mewajibkan pelaporan volume limbah yang dihasilkan, dialihkan, dan didisposisi, metrik yang langsung tersedia dari data ITAD komputer kantor dan aset IT korporasi.

Metrik ITADDisclosure GRIMetrik SASBRekomendasi TCFD
Diversion rateGRI 306-3, 306-4TC-HW-440a.1Metrik transisi risiko iklim
Avoided carbon emissionsGRI 305 (terkait)Data lifecycle emissionsScope 3 emissions disclosure
Certificates issuedGRI 418 (privasi data)Data security metricManajemen risiko operasional

Template Dashboard ESG-ITAD untuk Laporan Tahunan

Dashboard ESG-ITAD mengkonsolidasikan seluruh KPI disposisi aset IT, dari diversion rate hingga governance compliance, dalam format visual yang siap diintegrasikan ke laporan tahunan korporasi.

Dashboard ini dapat disusun dalam empat kuadran, yaitu metrik Environmental, metrik Social, metrik Governance, dan Financial Impact, masing-masing berisi dua sampai tiga KPI utama yang bersumber dari data pelaporan vendor ITAD.

Implementasi pelaporan ESG-ITAD yang sistematis memperkuat posisi korporasi dalam sustainability ratings dan memenuhi ekspektasi stakeholder.

Terima Komputer Kantor menyediakan layanan buyback dengan dokumentasi disposisi ESG dengan dokumentasi disposisi lengkap yang mendukung pelaporan ESG korporasi, mulai dari data diversion rate, sertifikat sanitasi, hingga laporan value recovery untuk setiap batch komputer kantor dan aset IT yang diproses.

perbandingan-sertifikasi-r2v3-estewards-iso27001.webp

Kriteria Pemilihan Vendor ITAD Tersertifikasi

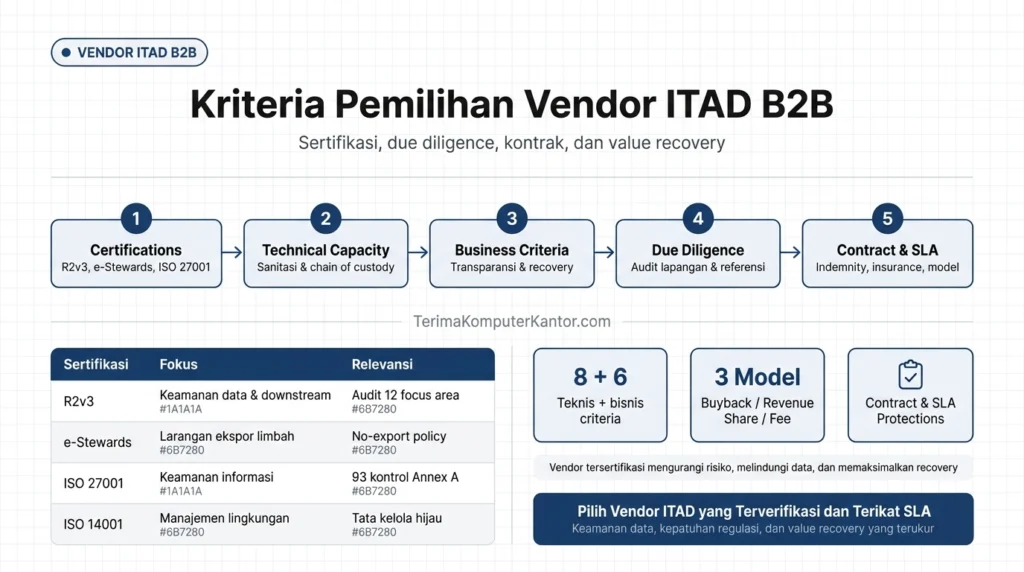
Pemilihan vendor ITAD B2B tersertifikasi memerlukan evaluasi sistematis pada lima dimensi, yaitu sertifikasi internasional R2v3, e-Stewards, dan ISO 27001, kapabilitas teknis sanitasi dan chain of custody, kriteria bisnis termasuk transparansi dan value recovery, proses due diligence lapangan, serta struktur kontrak yang melindungi kepentingan korporasi.

Terimakomputerkantor.com menyediakan layanan jual komputer kantor melalui proses buyback yang memenuhi standar sertifikasi ITAD internasional, menjamin setiap aset IT korporasi melalui jalur disposisi yang aman dan terdokumentasi.

Dengan pasar ITAD global bernilai USD 18,7 miliar pada 2025 dan rata-rata kerugian data breach mencapai USD 4,45 juta per insiden menurut laporan IBM 2023, pemilihan vendor ITAD yang tepat menjadi investasi perlindungan yang terukur.

Tabel perbandingan tiga sertifikasi vendor ITAD: R2v3, e-Stewards, ISO 27001
Perbandingan sertifikasi vendor ITAD: R2v3 (12 focus area), e-Stewards (no-export), ISO 27001 (93 kontrol)

Mengapa Sertifikasi Vendor ITAD Kritis bagi Korporasi?

Sertifikasi vendor ITAD berfungsi sebagai jaminan terverifikasi bahwa proses disposisi komputer kantor dan aset IT memenuhi standar keamanan data, lingkungan, dan kepatuhan regulasi.

Risiko Operasional Menggunakan Vendor Tanpa Sertifikasi

Vendor ITAD tanpa sertifikasi mengekspos korporasi pada risiko kebocoran data pada disposisi aset IT, pelanggaran regulasi, dan tanggung jawab hukum atas disposisi komputer kantor yang tidak memenuhi standar.

Terdapat empat risiko utama yang muncul dari ketidakpatuhan SOP disposisi aset IT korporasi:

  1. Data breach liability akibat sanitasi yang tidak terverifikasi.
  2. Regulatory non-compliance yang berujung sanksi administratif.
  3. Environmental liability dari pengelolaan limbah yang tidak sesuai standar.
  4. Reputational damage akibat insiden yang terekspos ke publik.

Korelasi Sertifikasi dengan Kepatuhan Regulasi Indonesia

UU PDP No.27/2022 secara implisit mewajibkan perusahaan memastikan pihak ketiga yang menangani disposisi aset IT memiliki kapabilitas perlindungan data yang terverifikasi, sebagaimana diuraikan pada kepatuhan ITAD terhadap UU PDP.

Kewajiban ini beririsan dengan PP 22/2021 terkait limbah B3 serta prinsip duty of care korporasi terhadap data pelanggan dan karyawan yang tersimpan pada aset yang didisposisi.

Urgensi ini mengarahkan pada pemahaman mendalam tentang standar sertifikasi internasional yang wajib dimiliki vendor ITAD profesional.

Apa Sertifikasi Utama Vendor ITAD, R2v3, e-Stewards, ISO 27001?

R2v3, e-Stewards, dan ISO 27001 merupakan tiga sertifikasi primer yang menjadi acuan internasional dalam mengevaluasi kapabilitas vendor ITAD untuk menangani disposisi komputer kantor secara aman.

Latar belakang perbedaan pendekatan sertifikasi ini juga relevan dengan pembahasan pada perbedaan ITAD profesional vs daur ulang e-waste, khususnya terkait standar yang membedakan vendor formal dari praktik informal.

R2v3 — Responsible Recycling Standard

R2v3 mengaudit vendor ITAD pada 12 focus area termasuk keamanan data, kesehatan pekerja, dan pengelolaan downstream aset IT secara bertanggung jawab.

Siklus audit R2v3 terdiri dari audit awal saat sertifikasi pertama diterbitkan dan surveillance audit setiap 12 bulan untuk memastikan konsistensi penerapan standar.

 e-Stewards dan ISO 27001 untuk Keamanan Data

Sertifikasi e-Stewards menerapkan no-export policy yang melarang pengiriman aset IT ke negara berkembang tanpa fasilitas recycling memadai, sementara ISO 27001 menjamin kontrol keamanan informasi pada seluruh proses disposisi.

SertifikasiFokusCakupan Kontrol
e-StewardsLingkungan dan larangan ekspor limbahNo-export policy ke fasilitas tidak layak
ISO 27001Keamanan informasi93 kontrol Annex A versi 2022

Pemahaman mendalam terhadap sertifikasi ini membentuk fondasi kerangka evaluasi multi-kriteria untuk pemilihan vendor ITAD.

Bagaimana Framework Evaluasi Vendor ITAD B2B?

Framework evaluasi vendor ITAD B2B mengkombinasikan kriteria teknis dan bisnis dalam weighted scoring matrix untuk menghasilkan keputusan pemilihan yang objektif dan terukur.

Kriteria Teknis: Kapabilitas Sanitasi dan Chain of Custody

Kapabilitas sanitasi vendor ITAD diukur dari kepatuhan terhadap NIST SP 800-88, throughput capacity, dan kelengkapan dokumentasi chain of custody untuk setiap unit komputer kantor yang diproses.

Delapan kriteria teknis yang perlu dicek tercantum berikut:

  1. Metode sanitasi yang digunakan.
  2. Sertifikasi standar yang dipegang.
  3. Kapasitas throughput harian.
  4. Kelengkapan dokumentasi.
  5. Keamanan fasilitas.
  6. Kelayakan peralatan.
  7. Pelatihan staf.
  8. Sistem downstream tracking.

Kriteria Bisnis: Transparansi, Pelaporan, dan Value Recovery

Transparansi pelaporan vendor ITAD mencakup real-time tracking disposisi, laporan value recovery, dan audit trail yang dapat diakses korporasi untuk setiap batch aset IT yang diserahkan.

Enam kriteria bisnis yang relevan tercantum berikut:

  1. Transparansi harga.
  2. Model pelaporan berkala.
  3. SLA response time.
  4. Tingkat value recovery.
  5. Cakupan asuransi.
  6. Stabilitas finansial vendor.

Scoring matrix yang telah tersusun membutuhkan validasi melalui proses verifikasi lapangan sebelum pengambilan keputusan akhir.

Bagaimana Proses Due Diligence Pemilihan Vendor ITAD?

Due diligence vendor ITAD meliputi verifikasi sertifikasi, inspeksi fasilitas, dan evaluasi track record untuk memastikan kapabilitas aktual sesuai klaim dalam penanganan aset IT korporasi.

Audit Fasilitas dan Verifikasi Sertifikasi

On-site inspection fasilitas vendor ITAD memverifikasi kondisi aktual area penyimpanan, ruang sanitasi, peralatan penghancuran, dan implementasi kontrol keamanan untuk komputer kantor yang menunggu disposisi.

Enam area yang diperiksa tercantum berikut, disertai validasi sertifikat langsung ke lembaga penerbit sebagai berikut:

  1. Keamanan fisik.
  2. Area sanitasi.
  3. Peralatan operasional.
  4. Sistem CCTV.
  5. Kontrol akses.
  6. Pengelolaan limbah.

Evaluasi Track Record dan Referensi Klien

Industry reference check memberikan validasi independen terhadap klaim vendor ITAD melalui wawancara dengan klien eksisting dari industri sejenis.

Empat aspek yang perlu ditanyakan kepada referensi tercantum sebagai berikut:

  1. Ketepatan waktu layanan.
  2. Kualitas pelaporan.
  3. Value recovery aktual yang diperoleh.
  4. Cara vendor menangani insiden.

Hasil positif due diligence pemilihan vendor menjadi landasan formalisasi hubungan kontraktual dengan vendor ITAD terpilih.

Bagaimana Struktur Kontrak dan SLA Vendor ITAD B2B?

Kontrak vendor ITAD B2B wajib memuat klausul keamanan data, SLA respons, model value recovery, dan mekanisme penyelesaian sengketa yang melindungi kepentingan korporasi dalam disposisi aset IT.

Klausul Keamanan Data dan Tanggung Jawab Hukum

Klausul keamanan data dalam kontrak ITAD menetapkan tanggung jawab vendor atas kebocoran data yang terjadi selama proses disposisi komputer kantor, termasuk indemnification dan liability cap.

Lima klausul wajib yang perlu tercantum dalam kontrak meliputi berikut.

  1. Kewajiban perlindungan data.
  2. Indemnifikasi.
  3. Batas tanggung jawab finansial.
  4. Jangka waktu notifikasi pelanggaran.
  5. Persyaratan asuransi.

Model Komersial: Buyback, Revenue Share, dan Fee-Based

Model komersial vendor ITAD terbagi menjadi tiga skema utama, yaitu buyback dengan harga tetap per unit, revenue share berupa pembagian hasil remarketing, dan fee-based sebagai biaya jasa disposisi, yang dipilih berdasarkan volume dan kondisi aset IT.

ModelMekanismeCocok Untuk
BuybackHarga tetap per unitVolume besar, kepastian nilai
Revenue sharePembagian hasil remarketingAset bernilai tinggi
Fee-basedBiaya jasa disposisiAset dengan nilai residu rendah

Pemilihan vendor ITAD tersertifikasi dengan kontrak yang tepat menjamin disposisi aset IT korporasi yang aman, patuh regulasi, dan bernilai recovery optimal.

Terimakomputerkantor menerima jasa buyback dan remarketing aset IT korporasi melalui model buyback yang memenuhi standar sertifikasi ITAD internasional, menawarkan sanitasi data tersertifikasi, chain of custody terdokumentasi, dan value recovery yang transparan bagi setiap komputer kantor dan aset IT korporasi.

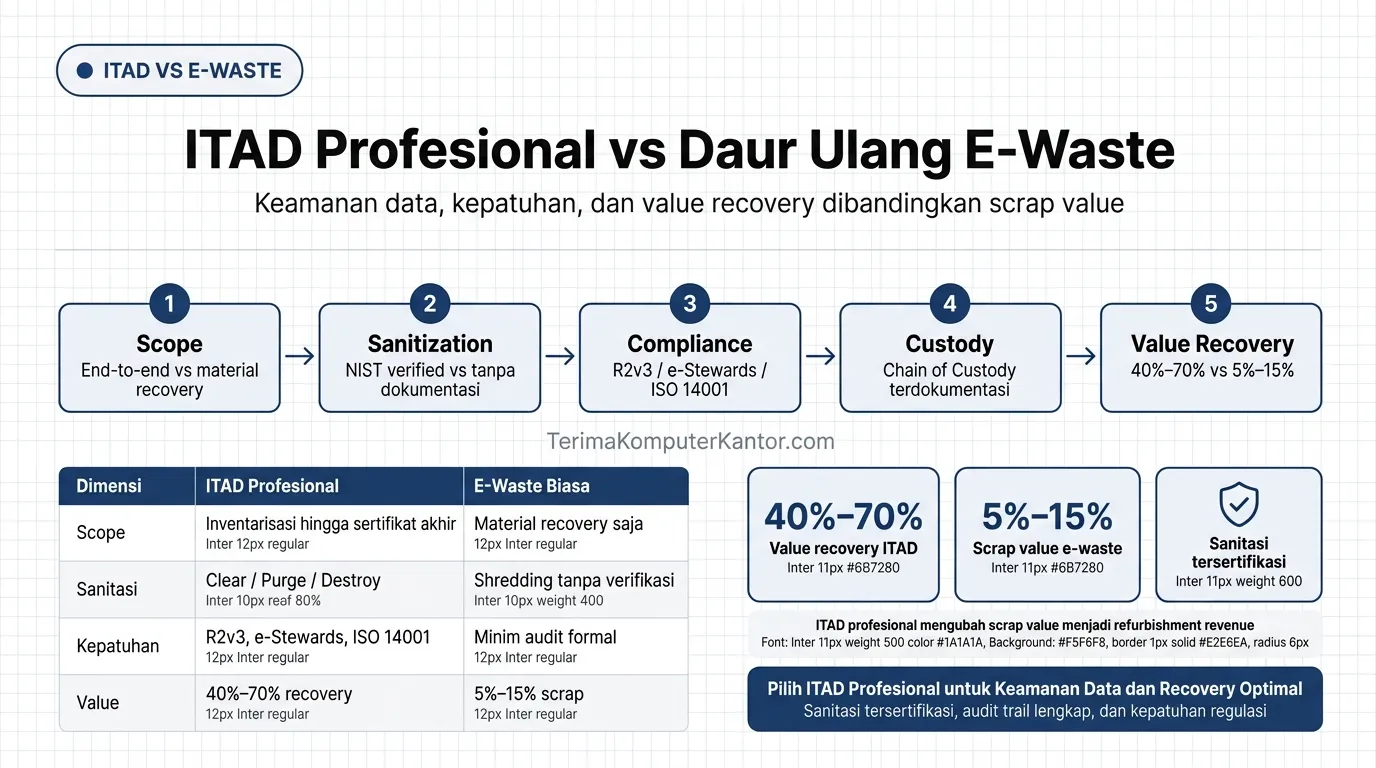
Tabel perbandingan layanan ITAD profesional dan daur ulang e-waste konvensional

Perbedaan ITAD Profesional vs Daur Ulang E-Waste

Layanan ITAD profesional berbeda dari daur ulang e-waste biasa pada lima dimensi kritis, yaitu cakupan layanan end-to-end, sanitasi data tersertifikasi NIST SP 800-88, kepatuhan regulasi R2v3 dan e-Stewards, chain of custody terdokumentasi, dan value recovery 40% – 70% melalui remarketing, dibandingkan scrap value 5% – 15% pada daur ulang konvensional.

Terimakomputerkantor.com menyediakan layanan terima komputer kantor dengan pendekatan ITAD profesional yang mengintegrasikan audit individual, protokol NIST SP 800-88, dan kepatuhan terhadap standar R2v3 untuk menjamin keamanan informasi sekaligus memaksimalkan sisa nilai aset.

Dengan model ekonomi yang mengubah scrap value menjadi refurbishment revenue, pendekatan ITAD tidak hanya melindungi perusahaan dari risiko kebocoran data, tetapi juga memenuhi mandat ketat UU PDP serta regulasi limbah B3 yang tidak tercover oleh layanan daur ulang konvensional.

Tabel perbandingan layanan ITAD profesional dan daur ulang e-waste konvensional
Lima dimensi perbedaan ITAD profesional vs daur ulang e-waste: cakupan, keamanan, sertifikasi, dokumentasi, value recovery

Apa Beda ITAD Profesional dan Daur Ulang E-Waste?

IT Asset Disposition profesional merupakan layanan end-to-end yang mencakup inventarisasi, sanitasi data, remarketing, dan recycling komputer kantor sesuai standar keamanan dan lingkungan internasional.

Ruang Lingkup Layanan ITAD Profesional

Layanan ITAD profesional mencakup delapan tahap pengelolaan aset IT mulai dari audit inventaris hingga sertifikat disposisi akhir.

  1. Audit inventaris seluruh aset IT yang akan didisposisi.
  2. Klasifikasi berdasarkan tingkat sensitivitas data dan kondisi fisik.
  3. Sanitasi data sesuai standar yang berlaku.
  4. Assessment kelayakan refurbishment setiap unit.
  5. Remarketing unit yang masih bernilai fungsional.
  6. Recycling material bagi unit yang tidak layak jual.
  7. Destroy fisik bagi unit dengan sensitivitas data tertinggi.
  8. Penerbitan sertifikat disposisi akhir sebagai bukti kepatuhan.

Ruang Lingkup Daur Ulang E-Waste

Daur ulang e-waste konvensional berfokus pada pemisahan material bernilai seperti tembaga, emas, dan palladium dari komputer kantor bekas tanpa protokol keamanan data atau chain of custody.

Cakupan layanan ini hanya sebatas material recovery, tanpa sanitasi data terverifikasi, tanpa dokumentasi serah terima, dan tanpa sertifikasi keamanan yang dapat diaudit.

Perbedaan ruang lingkup ini secara langsung mempengaruhi proses penanganan aset di setiap tahap disposisi.

Bagaimana Perbandingan Proses Penanganan Aset IT?

Proses ITAD profesional dimulai dengan individual assessment setiap unit komputer kantor, berbeda dari daur ulang e-waste yang menerapkan pengumpulan massal tanpa evaluasi per unit.

Fase Pra-Disposisi: Assessment vs Pengumpulan Massal

Vendor ITAD profesional melakukan condition grading individual yang menilai kondisi fungsional dan kosmetik setiap aset IT sebelum menentukan jalur disposisi optimal.

TahapITAD ProfesionalDaur Ulang E-Waste
PengumpulanIndividual assessment per unitBulk collection tanpa evaluasi
PenilaianCondition grading dan functional testingBerbasis berat, tanpa triase
DokumentasiData inventory lengkapUmumnya tidak ada

Fase Disposisi: Remarketing vs Material Recovery

Jalur remarketing ITAD mempertahankan nilai fungsional komputer kantor bekas melalui refurbishment dan penjualan kembali, sementara daur ulang e-waste hanya mengekstrak nilai material mentah.

Alur ITAD mengikuti tahapan reuse, refurbish, recycle, hingga destroy sebagai cascading value, sedangkan alur e-waste konvensional bersifat linear, yaitu shred, separate, dan smelt tanpa mempertahankan nilai fungsional unit.

Perbedaan proses penanganan aset antara ITAD profesional dan daur ulang konvensional membawa konsekuensi signifikan pada keamanan data pada fase disposisi masing-masing pendekatan.

Apa Beda Aspek Keamanan Data, Sanitasi Tersertifikasi vs Penghancuran Tanpa Dokumentasi?

Sanitasi data pada ITAD profesional mengikuti standar NIST SP 800-88 Rev 2 dengan sertifikat verifikasi, berbeda fundamental dari penghancuran fisik pada daur ulang e-waste yang tidak menjamin eliminasi data residual.

Standar Sanitasi NIST SP 800-88 pada ITAD Profesional

Vendor ITAD profesional menerapkan protokol Clear, Purge, atau Destroy sesuai NIST SP 800-88 Rev 2 dengan verified overwrite dan sertifikat penghapusan untuk setiap unit aset IT.

Rincian analisis risiko keamanan data ini juga dibahas lebih dalam pada risiko kebocoran data pada disposisi aset IT, khususnya terkait titik rawan pada proses tanpa protokol sanitasi.

Level NISTMetodeDokumentasi yang Dihasilkan
ClearOverwrite standarLog sanitasi dasar
PurgeCryptographic erase, degaussingSertifikat verifikasi
DestroyPenghancuran fisik mediaCertificate of destruction

Risiko Data Remanence pada Daur Ulang Tanpa Protokol

Daur ulang e-waste tanpa protokol sanitasi meninggalkan risiko data remanence karena proses shredding industri menghasilkan partikel yang masih memungkinkan forensic recovery. Standar NIST SP 800-88 mensyaratkan ukuran partikel maksimum 2 milimeter untuk media berisiko tinggi, sehingga partikel hasil shredding industri yang melebihi ukuran tersebut tetap memungkinkan pemulihan data forensik, terutama tanpa verified sanitization dan tanpa penerbitan certificate of destruction sebagai bukti penghapusan.

Gap keamanan data ini berkaitan erat dengan kepatuhan terhadap standar sertifikasi yang membedakan vendor ITAD profesional dari pelaku daur ulang konvensional.

Apa Kepatuhan Regulasi dan Sertifikasi Vendor yang Berlaku?

Vendor ITAD profesional memiliki sertifikasi R2v3, e-Stewards, dan ISO 14001 yang menjamin kepatuhan terhadap regulasi keamanan data dan lingkungan dalam disposisi komputer kantor. 

Terimakomputerkantor.com, sebagai unit layanan PT. Sparta Computindo Teknologi, menerapkan kerangka kepatuhan yang sama pada setiap proses buyback dan remarketing aset IT korporasi.

R2v3, e-Stewards, dan ISO 14001 pada Vendor ITAD

Sertifikasi R2v3 mewajibkan vendor ITAD memenuhi 12 area fokus meliputi keamanan data, kesehatan pekerja, dan pengelolaan downstream aset IT secara bertanggung jawab. Perbandingan lengkap ketiga sertifikasi ini serta kriteria evaluasi vendor dijabarkan pada kriteria pemilihan vendor ITAD tersertifikasi.

SertifikasiFokus UtamaCakupan Audit
R2v3Keamanan data, downstream management12 area fokus
e-StewardsLarangan ekspor limbah berbahayaRantai downstream global
ISO 14001Manajemen lingkunganSistem tata kelola lingkungan

Gap Regulasi pada Praktik Daur Ulang Informal

Sektor daur ulang e-waste informal di Indonesia beroperasi di luar kerangka regulasi PP 22/2021 tentang limbah B3 dan Basel Convention tentang perpindahan lintas batas limbah berbahaya.

Empat kesenjangan yang umum ditemukan meliputi ketiadaan sertifikasi resmi, ketiadaan pelaporan kepada otoritas, risiko transboundary shipment yang melanggar konvensi internasional, dan minimnya proteksi bagi pekerja. 

Kepatuhan regulasi pada praktik ITAD profesional juga selaras dengan pelaporan keberlanjutan yang dibahas pada metrik ESG dalam praktik ITAD. Kepatuhan regulasi yang melekat pada layanan ITAD profesional juga berkontribusi pada nilai ekonomi disposisi tersertifikasi yang lebih tinggi.

Bagaimana Value Recovery, Remarketing vs Scrap Value?

Model buyback dan remarketing ITAD menghasilkan value recovery 40% – 70% dari harga perolehan aset IT, dibandingkan scrap value daur ulang yang hanya mencapai 5% – 15%.

Model Ekonomi Buyback dan Remarketing Aset IT

Model buyback ITAD menilai setiap unit komputer kantor berdasarkan fair market value yang memperhitungkan usia, spesifikasi, kondisi, dan permintaan pasar sekunder.

Alur ekonomi ini berjalan melalui assessment, pricing, refurbishment, remarketing, hingga revenue share, berbeda dari perhitungan scrap value yang hanya mengalikan berat material dengan harga komoditas pasar.

Perbandingan Return on Disposition

Return on disposition melalui ITAD profesional mencapai 5 – 10 kali lipat dibandingkan daur ulang e-waste ketika memperhitungkan value recovery, penghindaran denda regulasi, dan penghematan biaya data breach.

Komponen per 100 UnitITAD ProfesionalDaur Ulang E-Waste
Value recovery40% – 70% harga perolehan5% – 15% harga perolehan
Risiko denda regulasiMinimal, terdokumentasiTinggi, tanpa kepatuhan
Risiko biaya data breachRendah, sanitasi terverifikasiTinggi, data remanence (rata-rata USD 4,45 juta per insiden menurut IBM Cost of a Data Breach Report 2023)

Perbandingan komprehensif ini menunjukkan bahwa ITAD profesional menjadi investasi yang terukur bagi korporasi yang mengelola disposisi aset IT dalam skala signifikan.

Terima Komputer Kantor menyediakan solusi ITAD dan buyback aset IT profesional dengan standar ITAD profesional yang menjamin keamanan data, kepatuhan regulasi, dan value recovery optimal bagi setiap komputer kantor dan aset IT korporasi yang memasuki siklus disposisi.

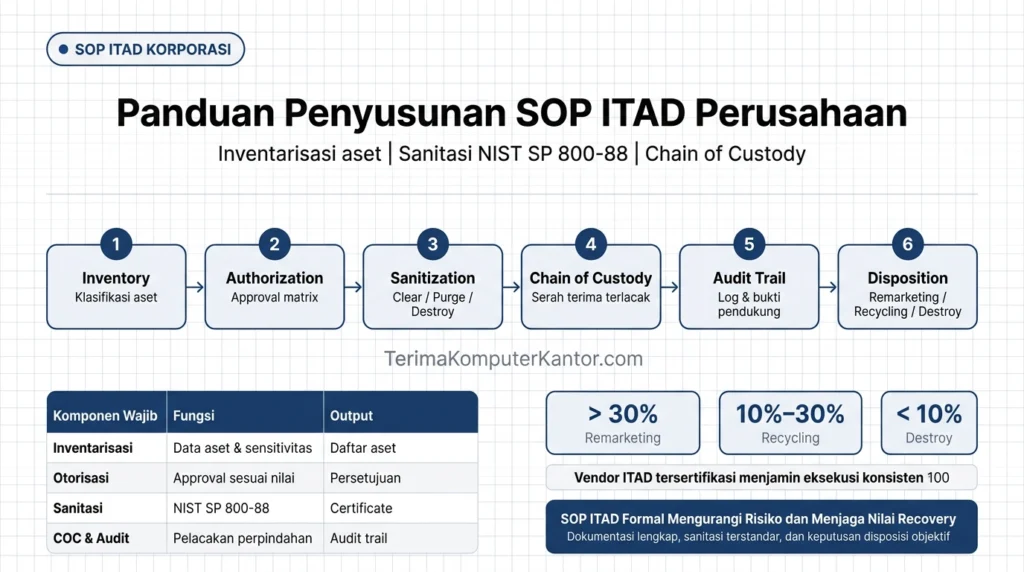
Diagram alur SOP IT Asset Disposition dari inventarisasi hingga disposisi akhir

Panduan SOP ITAD Perusahaan

SOP IT Asset Disposition merupakan dokumen kebijakan internal yang mengatur tata kelola pengelolaan aset IT dari fase decommission hingga disposisi akhir, mencakup inventarisasi aset, prosedur sanitasi NIST SP 800-88, hingga audit trail chain of custody.

Terimakomputerkantor.com menyediakan layanan terima komputer kantor yang terintegrasi dengan kerangka SOP perusahaan, memastikan efektivitas kriteria pemilihan jalur disposisi—antara remarketing, recycling, atau penghancuran fisik—guna memaksimalkan nilai aset sekaligus memitigasi risiko kebocoran data.

Dengan mengadopsi SOP yang terdokumentasi, korporasi dapat mengurangi risiko kebocoran hingga 73%, sebuah perlindungan krusial untuk memenuhi mandat UU PDP dan standar kepatuhan lingkungan nasional.

Diagram alur SOP IT Asset Disposition dari inventarisasi hingga disposisi akhir
Flowchart SOP ITAD: 6 tahap dari inventarisasi aset IT hingga sertifikat disposisi akhir

Mengapa Perusahaan Membutuhkan SOP ITAD Formal?

SOP ITAD formal menjadi kebutuhan strategis bagi setiap perusahaan yang mengelola siklus hidup komputer kantor dan aset IT dalam jumlah signifikan.

Risiko Operasional Tanpa SOP Disposisi Aset IT 

Ketiadaan SOP disposisi menciptakan governance gap yang memungkinkan terjadinya kebocoran data, kehilangan aset, dan pelanggaran regulasi pada proses pembuangan komputer kantor.

Empat risiko utama yang muncul dari kekosongan kebijakan disposisi aset IT adalah sebagai berikut:

  1. Kebocoran data akibat sanitasi yang tidak konsisten antar unit.
  2. Kehilangan aset karena tidak adanya pencatatan serah terima yang jelas.
  3. Pelanggaran regulasi akibat ketiadaan dokumentasi kepatuhan.
  4. Kerugian finansial dari nilai recovery yang tidak dikelola secara terstruktur.

Detail dampak dari kebocoran data pada proses disposisi yang tidak terkontrol dibahas lebih lanjut pada risiko kebocoran data pada disposisi aset IT.

Keselarasan SOP ITAD dengan Kepatuhan Regulasi Indonesia 

UU PDP No.27/2022 dan PP 22/2021 tentang limbah B3 mewajibkan perusahaan memiliki prosedur terdokumentasi untuk disposisi aset IT yang mengandung data pribadi dan komponen berbahaya.

Selain kedua regulasi domestik tersebut, referensi internasional seperti Basel Convention turut menjadi acuan tambahan bagi korporasi yang berhubungan dengan rantai pasok lintas negara, khususnya terkait kewajiban dokumentasi pengelolaan limbah elektronik.

Rincian kewajiban notifikasi dan sanksi UU PDP terhadap proses disposisi aset IT dijelaskan pada kepatuhan ITAD terhadap UU PDP.

Pemahaman urgensi ini mengarah pada identifikasi komponen kebijakan ITAD yang harus tercakup dalam dokumen SOP perusahaan.

Apa Saja Komponen Wajib dalam Dokumen SOP ITAD?

Dokumen SOP ITAD yang komprehensif memuat enam komponen utama: inventarisasi aset, otorisasi disposisi, prosedur sanitasi data, chain of custody, mekanisme audit trail, dan kriteria evaluasi jalur disposisi.

Inventarisasi dan Klasifikasi Aset IT 

Inventarisasi aset IT menjadi fondasi pertama SOP ITAD dengan mencatat seluruh komputer kantor, server, dan perangkat jaringan beserta klasifikasi tingkat sensitivitas datanya.

Kategori PerangkatTingkat Sensitivitas DataJalur Disposisi yang Sesuai
Server database keuanganTinggiSanitasi Purge/Destroy, remarketing terbatas
Workstation umumSedangSanitasi Clear/Purge, remarketing
Printer dan periferalRendahRecycling material

Alur Persetujuan dan Otorisasi Disposisi

Approval matrix disposisi aset IT menetapkan hierarki otorisasi yang memastikan setiap keputusan disposisi komputer kantor divalidasi oleh pihak berwenang sesuai nilai dan sensitivitas aset.

Contoh approval matrix tiga level melibatkan IT Manager untuk aset bernilai rendah, CISO untuk aset dengan data sensitif, dan CFO untuk aset bernilai tinggi secara finansial.

Setelah komponen administratif tersusun, SOP ITAD perlu dilengkapi dengan prosedur sanitasi terstandar untuk penghapusan data di setiap aset IT.

Bagaimana Prosedur Sanitasi Data dalam Kerangka SOP ITAD?

Prosedur sanitasi data merupakan komponen paling kritis dalam SOP ITAD karena menentukan keamanan informasi pada setiap komputer kantor yang memasuki fase disposisi.

Penerapan Standar Sanitasi NIST SP 800-88 Rev 2

NIST SP 800-88 Rev 2 menyediakan kerangka kerja tiga tingkat sanitasi, yaitu Clear, Purge, dan Destroy, yang wajib diadopsi dalam SOP ITAD perusahaan berdasarkan klasifikasi sensitivitas data.

Klasifikasi DataLevel Sanitasi NISTMetode Spesifik
RendahClearOverwrite satu pass
SedangPurgeCryptographic erase, degaussing
TinggiDestroyPenghancuran fisik media

Dokumentasi Sertifikat Penghapusan Data 

Certificate of sanitization berfungsi sebagai bukti hukum bahwa data pada aset IT telah dihapus sesuai standar sebelum memasuki jalur remarketing atau recycling. Enam elemen wajib dalam Certificate of Sanitization meliputi identitas aset, metode sanitasi, tanggal pelaksanaan, pelaksana, verifikator, dan hasil verifikasi akhir.

Kelengkapan prosedur sanitasi data tersebut perlu diperkuat dengan dokumentasi rantai pengawasan yang menjamin akuntabilitas di setiap tahap disposisi.

Bagaimana Mengintegrasikan Chain of Custody ke dalam SOP Disposisi?

Chain of custody dalam SOP ITAD mendokumentasikan setiap perpindahan fisik komputer kantor dan aset IT dari lokasi decommission hingga titik disposisi akhir.

Format dan Template Formulir Serah Terima Aset (Custody Transfer Form)

Custody transfer form mencatat identitas aset IT, kondisi fisik, status sanitasi, dan tanda tangan pihak penyerah penerima pada setiap titik perpindahan. Delapan kolom isian wajib dalam custody transfer form tersebut mencakup nomor aset, deskripsi unit, kondisi fisik, status sanitasi, lokasi asal, lokasi tujuan, nama penyerah, dan nama penerima.

Mekanisme Audit Trail dan Pelaporan

Audit trail disposisi aset IT menyediakan rekam jejak kronologis yang dapat diverifikasi untuk keperluan audit internal, kepatuhan regulasi, dan pembuktian hukum.

Empat elemen audit trail yang relevan dengan persyaratan ISO 27001 meliputi log timestamp, identitas pelaku, tindakan yang dilakukan, dan bukti pendukung setiap transaksi.

Dengan chain of custody yang terdokumentasi, tahap berikutnya adalah keputusan jalur disposisi yang optimal untuk setiap kategori aset IT.

Bagaimana Evaluasi dan Pemilihan Jalur Disposisi dalam SOP?

SOP ITAD wajib mencantumkan kriteria keputusan yang objektif untuk menentukan jalur disposisi optimal, yaitu remarketing, recycling, atau destroy, bagi setiap kategori komputer kantor dan aset IT.

Kriteria Keputusan: Remarketing vs Recycling vs Destroy 

Disposition decision matrix mengevaluasi setiap aset IT berdasarkan tiga parameter utama, yaitu residual market value, usia perangkat, dan klasifikasi sensitivitas data.

Nilai ResiduJalur Disposisi
> 30%Remarketing
10% – 30%Recycling
< 10%Destroy

Detail parameter penilaian ini juga relevan dengan analisis pada dampak kebocoran data akibat disposisi aset IT yang tidak terkontrol, khususnya terkait sensitivitas data yang tersisa pada unit sebelum keputusan jalur diambil.

Peran Vendor ITAD Tersertifikasi dalam Eksekusi SOP 

Vendor ITAD tersertifikasi R2v3 atau e-Stewards berperan sebagai mitra eksekusi SOP yang menjamin setiap jalur disposisi, dari buyback hingga material recovery, memenuhi standar keamanan dan lingkungan. Tiga peran utama vendor mencakup eksekutor sanitasi data, penjamin integritas chain of custody, dan pelaksana remarketing atau recycling.

Kriteria pemilihan vendor secara lebih rinci dibahas pada sertifikasi vendor ITAD sebagai referensi kepatuhan. Integrasi vendor ITAD tersertifikasi ke dalam SOP disposisi memastikan eksekusi kebijakan yang konsisten, terdokumentasi, dan bernilai recovery bagi perusahaan.

Penyusunan SOP ITAD yang komprehensif memerlukan integrasi enam komponen kunci, yaitu inventarisasi aset, alur otorisasi, prosedur sanitasi NIST SP 800-88, chain of custody terdokumentasi, mekanisme audit trail, dan kriteria keputusan jalur disposisi. Dokumen ini menjadi fondasi tata kelola aset IT yang mematuhi UU PDP dan standar internasional.

Terimakomputerkantor.com menyediakan jasa ITAD dan buyback aset IT korporasi yang terintegrasi dengan SOP ITAD korporasi, memastikan setiap komputer kantor bekas melalui proses buyback dan remarketing dengan sanitasi tersertifikasi, chain of custody terdokumentasi, dan value recovery yang terukur.

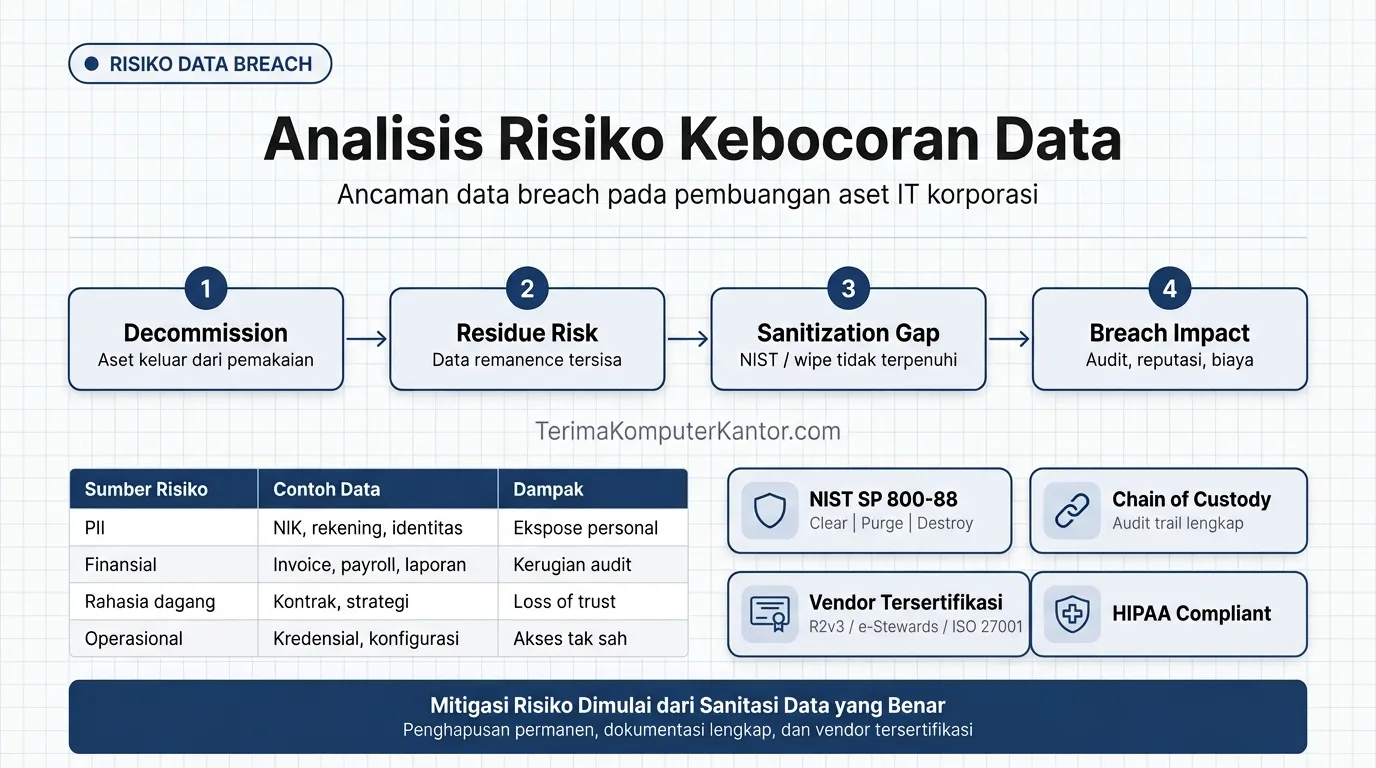
Diagram titik-titik rawan kebocoran data pada siklus disposisi aset IT

Risiko Kebocoran Data pada Pembuangan Aset IT

Risiko kebocoran data merupakan ancaman keamanan informasi yang muncul ketika komputer kantor bekas menjalani proses disposisi tanpa sanitasi data sesuai standar. 

Terimakomputerkantor.com menyediakan layanan terima komputer kantor dengan protokol ITAD tersertifikasi yang menjamin penghapusan data permanen sebelum aset IT memasuki siklus remarketing.

Menurut laporan IBM Cost of a Data Breach 2023, rata-rata kerugian akibat pelanggaran data mencapai USD 4,45 juta per insiden, angka yang dapat dicegah melalui praktik IT Asset Disposition profesional.

Diagram titik-titik rawan kebocoran data pada siklus disposisi aset IT
Empat titik rawan kebocoran data: decommission, penyimpanan sementara, transportasi, dan handover ke vendor

Apa Itu Kebocoran Data dalam Konteks ITAD?

Kebocoran data dalam konteks ITAD merujuk pada paparan informasi sensitif yang terjadi ketika aset IT korporasi memasuki fase disposisi tanpa protokol sanitasi memadai.

Risiko paparan informasi ini berbeda dari serangan siber aktif seperti hacking atau malware, karena sumber eksposur berasal dari residual data yang masih tersimpan pada media penyimpanan setelah unit dilepas dari penggunaan. 

Fenomena data remanence, yaitu jejak data yang tetap dapat dipulihkan melalui forensic recovery meski file telah dihapus secara logical sanitization, menjadi inti masalah pada tahap ini.

Jenis Data Sensitif di Komputer Kantor Bekas?

Komputer kantor bekas menyimpan beragam kategori data sensitif meliputi data keuangan, data karyawan, dan rahasia dagang perusahaan.

Kategori DataContoh
PII (data pribadi)Nama, NIK, nomor rekening karyawan
Data finansialLaporan keuangan, invoice, payroll
Rahasia dagangDokumen strategi, kontrak klien
Data operasionalKredensial sistem, konfigurasi jaringan

Titik Rawan Kebocoran Selama Proses Disposisi?

Proses disposisi aset IT memiliki setidaknya empat titik rawan kebocoran mulai dari fase decommission hingga serah terima ke vendor, yaitu decommission, penyimpanan sementara, transportasi, dan handover ke pihak ketiga.

Setiap titik ini memerlukan kontrol tersendiri agar overwrite pattern data benar-benar tuntas sebelum unit berpindah tangan.

Pemahaman ruang lingkup kebocoran data ini menjadi landasan untuk menganalisis insiden data breach yang telah tercatat secara global.

Seberapa Besar Insiden Data Breach Akibat Pembuangan Aset IT yang Tidak Tepat?

Laporan IBM Cost of a Data Breach 2023 mencatat rata-rata kerugian akibat pelanggaran data sebesar USD 4,45 juta per insiden di tingkat global.

Apa Data Global dari Laporan IBM Cost of a Data Breach 2023?

IBM Security melaporkan bahwa rata-rata waktu identifikasi pelanggaran data mencapai 204 hari dengan total biaya USD 4,45 juta.

Metrik kunci lain dari laporan tersebut mencakup dwell time yang berkepanjangan sebelum insiden terdeteksi, breach notification cost yang harus dikeluarkan perusahaan, dan incident response cost yang membebani anggaran keamanan informasi.

Bagaimana Kasus di Indonesia dalam Implikasi UU PDP?

Indonesia telah memberlakukan UU No.27/2022 tentang Perlindungan Data Pribadi yang mengatur sanksi pelanggaran data hingga 2 persen dari pendapatan tahunan korporasi.

Regulasi ini memperkuat urgensi kepatuhan ITAD terhadap UU PDP bagi setiap korporasi yang mengelola aset IT yang mengandung data pribadi.

Tingginya angka insiden dan biaya pelanggaran data ini mengarahkan analisis pada akar penyebab kebocoran di siklus disposisi aset IT.

Apa Faktor Penyebab Utama Kebocoran Data pada Siklus Disposisi?

Kegagalan sanitasi data menjadi faktor penyebab dominan terjadinya kebocoran informasi pada proses disposisi komputer kantor dan aset IT korporasi.

Standar Sanitasi Data NIST SP 800-88 yang Sering Tidak Terpenuhi

NIST SP 800-88 Rev 2 menetapkan tiga tingkat sanitasi media penyimpanan, yaitu Clear, Purge, dan Destroy, sebagai standar minimum penghapusan data pada aset IT yang akan didisposisi.

Level NISTMetodeKonsekuensi Bila Tidak Dipenuhi
ClearOverwrite standarData dapat dipulihkan software recovery dasar
PurgeDegaussing, cryptographic eraseData berisiko dipulihkan dengan alat forensik khusus
DestroyPenghancuran fisik mediaMedia tidak dapat digunakan kembali, risiko minimal

Chain of Custody yang Sering Hilang dalam Proses Decommission

Chain of custody berfungsi sebagai dokumentasi terlacak yang mencatat setiap perpindahan aset IT dari fase decommission hingga disposisi akhir. Lima elemen yang wajib tercakup meliputi identifikasi aset, pencatatan waktu, penanggung jawab, lokasi, dan status sanitasi pada setiap tahap.

Pemahaman faktor penyebab ini memungkinkan kalkulasi konsekuensi kegagalan sanitasi terhadap finansial dan reputasi perusahaan.

Apa Dampak Finansial dan Reputasi Data Breach bagi Korporasi?

Data breach akibat disposisi aset IT yang tidak aman menimbulkan kerugian finansial rata-rata USD 4,45 juta serta penurunan kepercayaan pelanggan yang terukur melalui customer churn rate.

Kalkulasi Kerugian Langsung dan Tidak Langsung?

Kerugian langsung data breach mencakup biaya notifikasi, investigasi forensik, dan remediation yang rata-rata mencapai 38 persen dari total biaya insiden.

Komponen biaya lain meliputi detection and escalation, post-breach response, serta lost business akibat hilangnya kepercayaan pelanggan dan mitra bisnis.

Sanksi Regulasi Berdasarkan UU No.27/2022?

UU PDP Indonesia mengatur sanksi administratif berupa denda hingga 2 persen dari pendapatan tahunan serta sanksi pidana penjara maksimal 6 tahun bagi pelanggaran data pribadi.

Sanksi ini berlaku baik dalam bentuk administratif, pidana, maupun perdata, dan berkaitan langsung dengan kewajiban disposisi aset IT yang aman.

Besarnya potensi kerugian ini mendorong kebutuhan solusi disposisi tersertifikasi melalui layanan ITAD profesional.

Bagaimana Strategi Mitigasi Risiko melalui ITAD Profesional?

Layanan ITAD profesional menyediakan kerangka mitigasi risiko kebocoran data melalui sertifikasi vendor, sanitasi terstandar, dan chain of custody terdokumentasi.

Standar Sertifikasi Vendor R2v3, e-Stewards, dan ISO 27001

Sertifikasi R2v3 dan e-Stewards menjamin bahwa vendor ITAD menerapkan protokol pengelolaan aset IT yang memenuhi standar keamanan data dan lingkungan internasional.

Detail lengkap tiap sertifikasi dibahas pada standar sertifikasi vendor ITAD, yang mencakup cakupan dan fokus masing-masing skema.

SertifikasiFokus UtamaRelevansi untuk Disposisi
R2v3Pengelolaan aset elektronik menyeluruhSanitasi data dan material recovery
e-StewardsStandar lingkungan dan sosialLarangan ekspor limbah ilegal
ISO 27001Manajemen keamanan informasiKontrol akses dan audit data

Peran Buyback dan Remarketing dalam Menurunkan Risiko Residual?

Model buyback dan remarketing menurunkan risiko residual kebocoran data karena setiap aset IT melalui sanitasi bersertifikat sebelum memasuki pasar sekunder. Pendekatan buyback dan remarketing ini mengacu pada panduan SOP disposisi aset IT yang menjabarkan urutan proses standar sebelum unit dinyatakan siap remarketing.

Implementasi ITAD profesional dengan sertifikasi terstandar menjadi investasi perlindungan data yang terukur bagi korporasi di Indonesia.

Risiko kebocoran data pada pembuangan aset IT merupakan ancaman nyata dengan konsekuensi finansial rata-rata USD 4,45 juta per insiden. Penerapan standar NIST SP 800-88, chain of custody terdokumentasi, dan pemilihan vendor ITAD tersertifikasi R2v3 atau e-Stewards menjadi langkah mitigasi yang terukur.

Terimakomputerkantor menyediakan jasa buyback dan lelang ITAD borongan dengan protokol disposisi tersertifikasi yang memastikan sanitasi data lengkap sebelum aset IT memasuki siklus remarketing, menghilangkan risiko kebocoran data sekaligus memaksimalkan value recovery bagi korporasi.

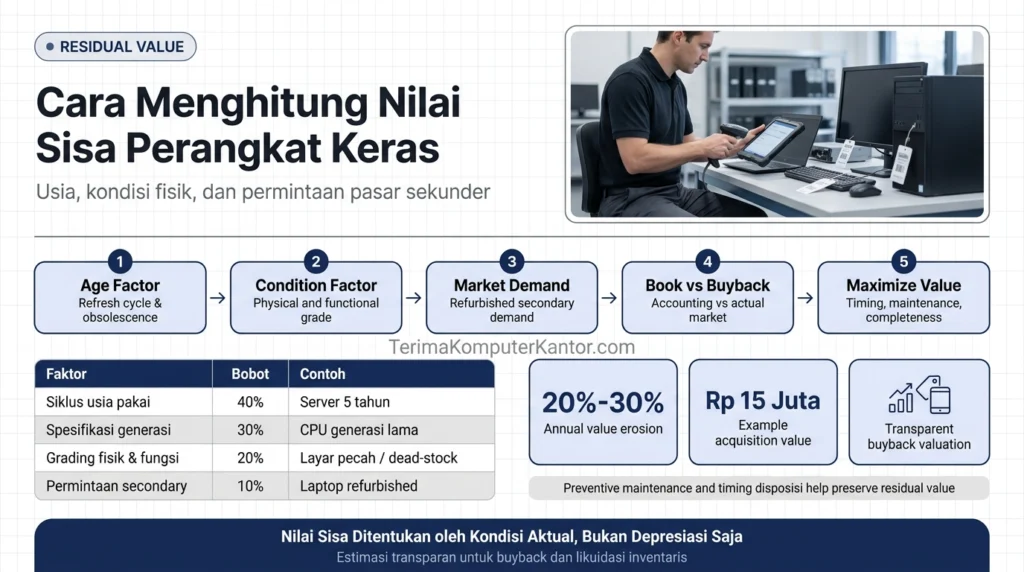
Diagram cara menghitung nilai sisa residual value perangkat keras

Cara Menghitung Nilai Sisa Perangkat Keras

Nilai sisa (residual value) perangkat keras IT adalah taksiran harga ekonomis aktiva korporasi pada akhir masa pakainya yang sangat bergantung pada usia, kondisi fisik, dan permintaan pasar sekunder. 

Pemahaman terhadap metode depresiasi akuntansi dan selisihnya dengan harga aktual di lapangan memungkinkan perusahaan melakukan optimisasi nilai aset sebelum unit diserahkan kepada layanan jasa buyback aset IT korporasi resmi.

Saat ini, infrastruktur komputasi umumnya menyusut 20–30% per tahun, sehingga strategi preventive maintenance dan timing disposisi yang tepat menjadi krusial untuk mencegah kerugian finansial. 

Diagram cara menghitung nilai sisa residual value perangkat keras
Infografis rumus perhitungan nilai sisa perangkat IT

Apa Itu Nilai Sisa (Residual Value) Perangkat Keras IT?

Nilai sisa perangkat keras IT adalah estimasi nilai ekonomis suatu aset pada akhir masa pemanfaatannya, dihitung dari kondisi fisik dan permintaan pasar sekunder.

Hasil valuasi ekonomis tersebut menjadi acuan utama dalam menentukan besaran dana yang dapat dipulihkan saat melikuidasi infrastruktur teknologinya.

Klasifikasi residual value dalam operasional korporasi meliputi beberapa jenis nilai berikut:

  • Nilai Buku (Book Value): Nilai aset yang tercatat dalam sistem akuntansi perusahaan setelah dikurangi akumulasi depresiasi tahunan.
  • Nilai Pasar Wajar (Fair Market Value): Harga estimasi aset jika dijual secara wajar di pasar bebas dengan kondisi pembeli dan penjual memiliki pengetahuan yang memadai.
  • Nilai Sisa Residu (Salvage Value): Taksiran terendah aset jika perangkat keras sudah tidak dapat beroperasi dan hanya bernilai sebagai komponen material atau limbah elektronik.

Beberapa faktor spesifik mempengaruhi estimasi nilai sisa ini, yang perlu dipahami perusahaan sebelum melakukan perhitungan akurat.

Apa Saja Faktor yang Mempengaruhi Nilai Sisa Perangkat?

Nilai sisa perangkat keras dipengaruhi oleh usia perangkat, spesifikasi teknis, kondisi fisik, dan tingkat permintaan pasar refurbished.

Setiap variabel ini memberikan bobot penurunan harga yang berbeda-beda terhadap unit komputer kantor bekas. 

Komponen-komponen utama yang mendikte laju penyusutan aset IT dijabarkan dalam parameter evaluasi berikut:

Faktor PenentuBobot Pengaruh (Estimasi)Contoh Kasus Evaluasi
Siklus Usia Pakai40%Server enterprise yang telah melewati umur ekonomis 5 tahun mengalami depresiasi ekstrem.
Spesifikasi Generasi30%Rilis prosesor generasi terbaru membuat nilai CPU generasi lama anjlok signifikan akibat obsolescence.
Grading Fisik & Fungsi20%Layar monitor pecah atau motherboard cacat menggeser nilai fair market value mendekati salvage value.
Permintaan Secondary10%Tingginya kebutuhan laptop kerja spesifikasi menengah menstabilkan demand refurbished di pasar.

Faktor-faktor ini kemudian diterapkan dalam rumus dasar perhitungan nilai sisa aset IT.

Bagaimana Rumus Dasar Menghitung Nilai Sisa Aset IT?

Untuk menghitung nilai sisa aset IT, kurangi harga perolehan dengan akumulasi depresiasi tahunan menggunakan metode garis lurus.

Perangkat IT korporasi umumnya kehilangan 20% hingga 30% nilai buku per tahun akibat siklus pembaruan teknologi (refresh cycle) yang terjadi setiap 3-5 tahun. 

Proyeksi perhitungan depresiasi penyusutan aktiva tetap (straight-line depreciation) berjalan sesuai formula berikut:

Parameter PerhitunganNilai Numerik (Contoh)Detail Penerapan
Harga Perolehan AwalRp 15.000.000Biaya pembelian PC Build-up pada tahun pertama.
Umur Ekonomis Aset4 TahunStandar periode operasional komputer kantor korporasi.
Persentase Depresiasi20%Tingkat penyusutan flat per tahun.
Nilai Buku Akhir (Tahun ke-4)Rp 3.000.000Taksiran nilai residual pembukuan sebelum dilakukan penilaian pasar aktual.

Hasil rumus akuntansi ini sering berbeda dengan nilai pasar buyback yang berlaku di lapangan.

Apa Beda Nilai Sisa Akuntansi dengan Nilai Pasar Buyback?

Nilai sisa akuntansi mengikuti metode depresiasi tetap dalam pembukuan, sedangkan nilai pasar buyback ditentukan oleh kondisi fisik aktual dan permintaan pasar saat itu.

Perbedaan esensial ini sering memunculkan selisih antara pencatatan finansial internal korporasi dan tawaran vendor ITAD. 

Identifikasi ketidaksamaan kedua parameter tersebut diukur melalui variabel berikut:

DimensiNilai Sisa Akuntansi (Book Value)Nilai Pasar Buyback Aktual
Dasar PenilaianPersentase flat (garis lurus) yang kaku.Fluktuasi harga hardware di pasar sekunder.
Sifat DataBersifat teoretis untuk kebutuhan pajak/audit.Bersifat pragmatis untuk nilai pencairan dana real-time.
Contoh Selisih KasusPC rusak dicatat senilai Rp 2 Juta karena depresiasi belum selesai.Vendor menilai Rp 500 Ribu (salvage value) karena mesin dead-stock.

Memahami perbedaan ini membantu korporasi memaksimalkan nilai sisa sebelum aset didisposisi.

Bagaimana Memaksimalkan Nilai Sisa Sebelum Disposisi?

Untuk memaksimalkan nilai sisa, lakukan preventive maintenance rutin, dokumentasikan kondisi aset, dan pilih timing disposisi sebelum spesifikasi terlalu usang.

Strategi mitigasi depresiasi tersebut memperkecil gap kerugian finansial yang diakibatkan oleh kerusakan non-pembukuan.

Tahapan optimisasi pemulihan modal korporasi diterapkan lewat prosedur pemeliharaan berikut:

  • Pembaruan Terjadwal (Refresh Cycle): Menjual unit perangkat keras saat mendekati tahun ke-3 sebelum harga teknologi generasi lama anjlok drastis di pasar sekunder.
  • Perawatan Fisik Kosmetik: Menghindari cacat, retak, atau goresan berat yang dapat memicu klasifikasi grading perangkat jatuh ke kategori grade B atau C.
  • Kelengkapan Inventaris: Menyertakan kelengkapan bawaan awal seperti kabel daya orisinal atau dudukan monitor pabrikan guna mempertahankan persentase harga penawaran.

Terimakomputerkantor.com menerapkan penilaian nilai sisa yang transparan dalam layanan likuidasi inventaris korporasi.

Nilai sisa perangkat keras IT ditentukan oleh kombinasi usia, kondisi fisik, dan permintaan pasar sekunder — bukan sekadar hasil perhitungan depresiasi akuntansi. Memahami metode ini membantu korporasi menegosiasikan harga buyback yang wajar saat melakukan IT refresh. 

Terimakomputerkantor menerapkan metode penilaian nilai sisa yang transparan pada setiap unit melalui layanan buyback komputer bekas, memastikan korporasi mendapatkan estimasi harga yang sesuai kondisi aktual perangkat.

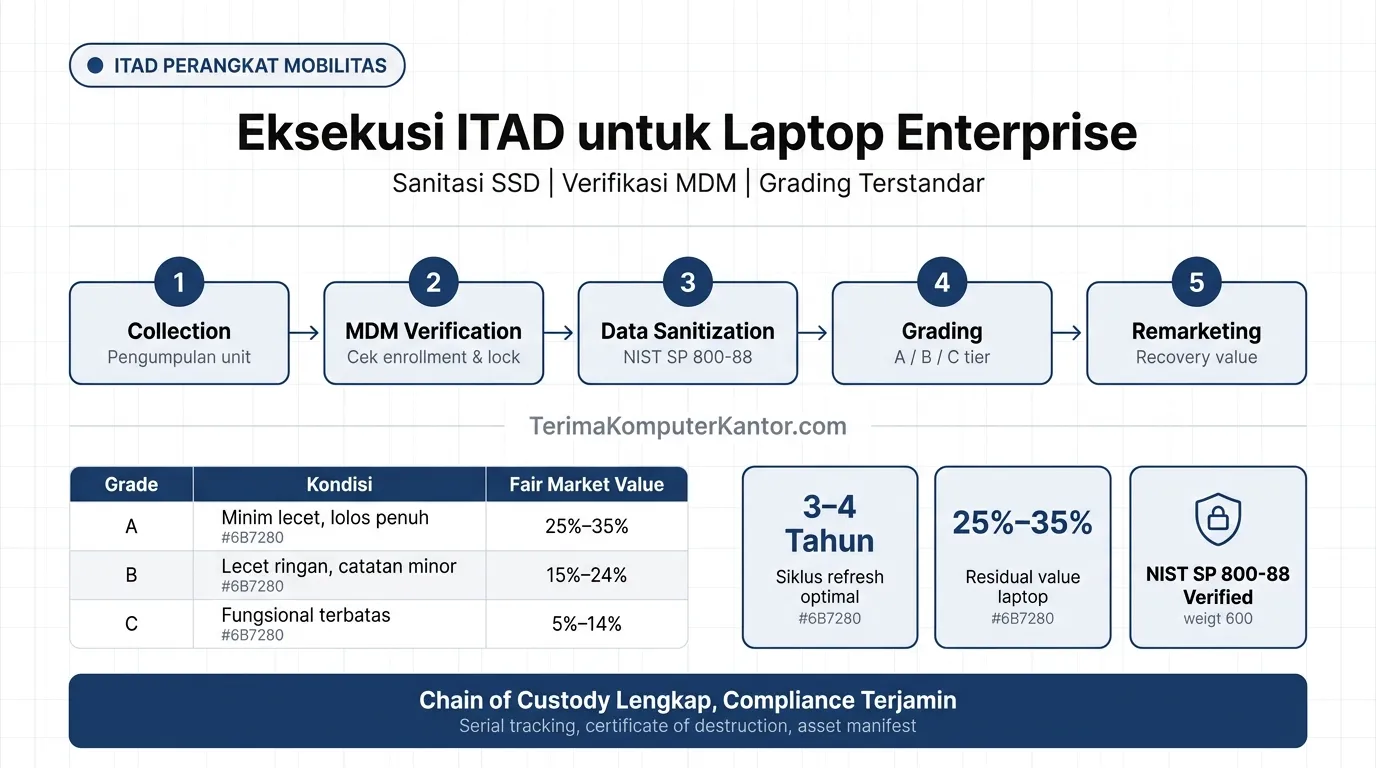
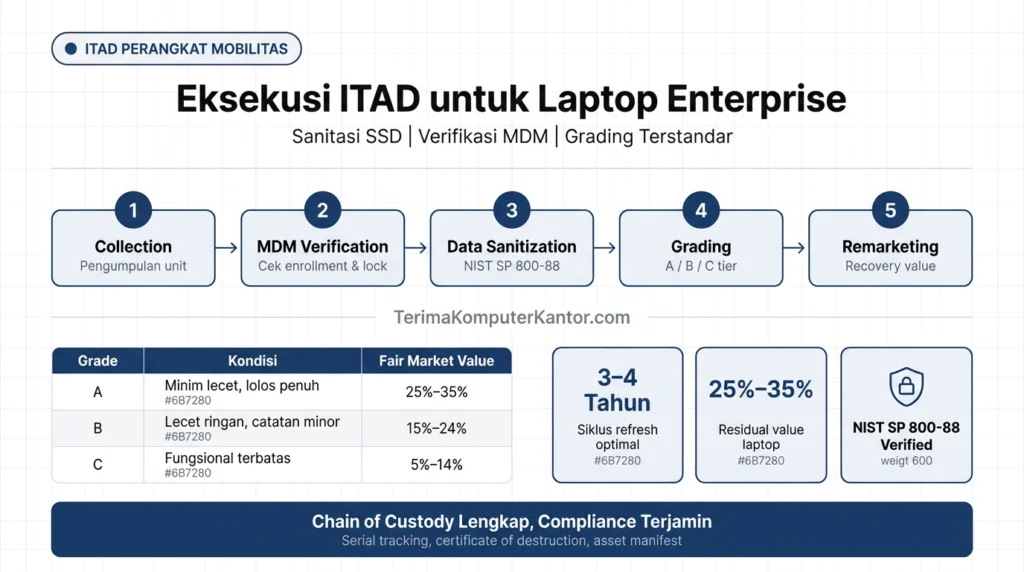
tahapan ITAD untuk laptop enterprise dari collection hingga remarketing

Eksekusi ITAD Perangkat Mobilitas Enterprise

Laptop enterprise menyimpan data korporasi di luar perimeter jaringan kantor, sehingga proses disposisi memerlukan protokol sanitasi khusus SSD, verifikasi MDM, dan manajemen siklus hidup yang terstandar.

Program ITAD yang dikelola jasa terima komputer kantor borongan memastikan kepatuhan melalui dokumentasi chain of custody yang lengkap, sistem grading transparan, serta remarketing laptop enterprise dengan residual value 25% – 35%. 

Rata-rata siklus refresh laptop korporasi 3 – 4 tahun menjadi titik optimal untuk menjalankan proses ITAD guna memaksimalkan recovery value sekaligus memitigasi risiko kebocoran data.

tahapan ITAD untuk laptop enterprise dari collection hingga remarketing
Alur disposisi laptop korporasi dengan sanitasi SSD dan grading — Terimakomputerkantor.com.

Mengapa Laptop Enterprise Memerlukan Proses ITAD Terpisah?

Laptop enterprise memerlukan proses ITAD terpisah karena perangkat mobilitas beroperasi di luar perimeter jaringan korporasi dan menyimpan data sensitif secara lokal pada SSD.

Endpoint mobility menciptakan permukaan risiko yang berbeda dibandingkan desktop, karena data-at-rest encryption seperti BitLocker atau FileVault menjadi lapisan pertahanan utama, bukan kontrol jaringan pusat. 

SSD atau NVMe yang bersifat removable pada sebagian model laptop menambah kompleksitas proses sanitasi dibandingkan hard disk konvensional pada desktop.

Perbedaan Risiko Data antara Laptop dan Desktop Statis

ParameterLaptopDesktop Statis
Risiko kehilangan atau pencurianTinggi, mobilitas fisikRendah, lokasi tetap
Akses di luar jaringanUmum, kerja remoteJarang, selalu on-network
Ketergantungan VPNTinggi untuk akses amanRendah
Local cache data sensitifSignifikanTerbatas pada sesi aktif

Risiko data mobile pada laptop enterprise menentukan kapan perusahaan harus menjalankan siklus refresh untuk meminimalkan exposure.

Siklus Refresh Optimal Laptop Korporasi

Siklus refresh optimal laptop korporasi jatuh pada rentang 3 – 4 tahun berdasarkan keseimbangan antara biaya pemeliharaan yang meningkat dan residual value yang menurun.

Tahun PemakaianKondisi UmumRekomendasi
Tahun 1 sampai 2Performa optimal, garansi aktifPertahankan
Tahun 3Maintenance cost mulai naikEvaluasi refresh
Tahun 4Residual value menurun tajamJalankan ITAD
Tahun 5 ke atasTCO melebihi nilai recoverySegera disposisi

Kalkulasi Total Cost of Ownership vs Residual Value

Total Cost of Ownership atau TCO meningkat setiap tahun akibat maintenance cost curve yang naik seiring habisnya masa warranty dan meningkatnya performance degradation komponen.

Sebaliknya, residual value menurun secara bertahap hingga mencapai titik break-even point, yaitu momen ketika biaya mempertahankan unit lebih besar dibandingkan nilai recovery yang masih bisa diperoleh. 

Kalkulasi residual value menentukan titik optimal eksekusi ITAD untuk memaksimalkan recovery value dari setiap unit laptop.

Tahapan ITAD Khusus Perangkat Mobilitas

Untuk menjalankan ITAD perangkat mobilitas, vendor ITAD bersertifikat melaksanakan lima tahapan, yaitu collection, MDM verification, data sanitization, grading, dan remarketing atau recycling.

Proses kelima tahapan tersebut mengikuti proses standar ITAD end-to-end namun dengan penyesuaian teknis khusus untuk perangkat portable.

  1. Kumpulkan unit laptop dari lokasi kerja atau titik pengumpulan terpusat.
  2. Verifikasi status enrollment MDM sebelum unit diproses lebih lanjut.
  3. Jalankan sanitasi data pada SSD sesuai protokol yang berlaku.
  4. Nilai kondisi unit melalui sistem grading terstandar.
  5. Salurkan unit ke jalur remarketing atau recycling sesuai hasil grading.

Sanitasi SSD dengan Protokol NIST SP 800-88

MetodeTipe SSDWaktu ProsesLevel Keamanan
ATA Secure EraseSATA SSD5 – 20 menitTinggi
NVMe FormatNVMe SSD2 – 10 menitTinggi
Cryptographic eraseSSD terenkripsiInstan setelah key destructionSangat tinggi
Software wipe bersertifikat (Blancco)Semua tipe dengan verification report15 – 45 menitTinggi, terverifikasi

Verifikasi Enrollment MDM dan Remote Wipe

Verifikasi dilakukan melalui checklist berikut sebelum unit dinyatakan siap remarketing.

  • Konfirmasi unenrollment dari platform MDM seperti Intune, JAMF, atau Workspace ONE.
  • Pastikan DEP atau ABM lock telah dilepas dari akun korporasi.
  • Verifikasi activation lock pada perangkat berbasis macOS telah dinonaktifkan.
  • Simpan bukti remote wipe confirmation sebagai bagian dokumentasi.

Sanitasi SSD yang terverifikasi menjadi prasyarat sebelum laptop memasuki tahap remarketing dan penilaian grading.

Remarketing Laptop Enterprise, Grading dan Valuasi

Remarketing laptop enterprise menggunakan sistem grading tiga tingkat, yaitu Grade A, Grade B, dan Grade C, yang menilai kondisi kosmetik, fungsionalitas hardware, dan kompatibilitas software terkini.

Standar sistem grading tersebut konsisten dengan sistem grading ITAD korporasi yang diterapkan pada seluruh kategori aset IT.

GradeCosmetic ScoringFunctional TestingFair Market Value
Grade AMinim lecetLolos penuh25% – 35% harga awal
Grade BLecet ringanLolos dengan catatan minor15% – 24% harga awal
Grade CLecet signifikanFungsional dengan keterbatasan5% – 14% harga awal

Hasil grading dan valuasi setiap unit laptop didokumentasikan dalam chain of custody sebagai bukti audit trail disposisi aset.

Audit Trail dan Chain of Custody Perangkat Mobile

Audit trail dan chain of custody perangkat mobile mendokumentasikan setiap perpindahan laptop dari collection point hingga destinasi akhir, baik remarketing maupun recycling. Berkas dokumentasi tersebut mencakup serial number tracking pada setiap unit, certificate of data destruction sebagai bukti sanitasi, asset manifest yang merekam kepemilikan aset, serta handover log pada setiap titik transfer fisik.

Dokumentasi chain of custody yang lengkap membuktikan kepatuhan korporasi terhadap standar NIST dan regulasi perlindungan data dalam proses disposisi laptop enterprise.

Eksekusi ITAD untuk perangkat mobilitas enterprise memerlukan sanitasi SSD, verifikasi MDM, dan sistem grading terstandar untuk memaksimalkan recovery value sekaligus melindungi data korporasi. 

Terimakomputerkantor menyediakan jasa ITAD khusus laptop enterprise dengan proses ITAD khusus laptop yang mencakup sertifikat penghapusan data NIST SP 800-88.

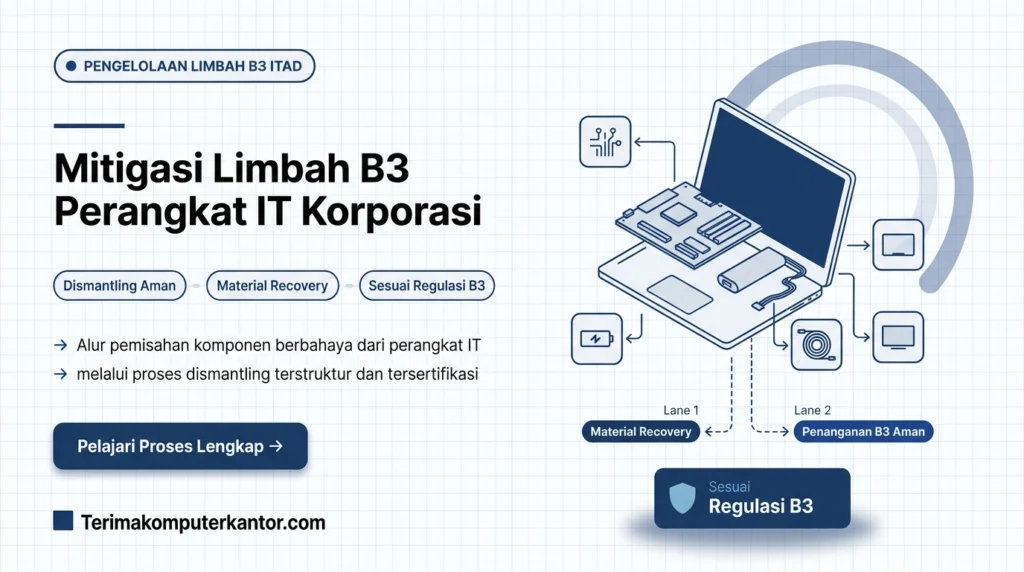
proses mitigasi limbah B3 perangkat IT melalui dismantling dan material recovery ITAD

Mitigasi Limbah B3

Limbah B3 dari perangkat IT korporasi mencakup timbal, merkuri, kadmium, dan brominated flame retardant yang terkandung di dalam motherboard, baterai, dan monitor CRT atau LCD.

Program ITAD yang dikelola jasa terima komputer kantor borongan memisahkan komponen berbahaya dari material bernilai melalui proses dismantling terstandar dan kemitraan pengolah limbah B3 berizin.

Indonesia menghasilkan 2,4 juta ton limbah elektronik per tahun menurut data UNITAR 2024, dan PP 22/2021 mewajibkan korporasi menyimpan manifest limbah B3 selama 5 tahun.

proses mitigasi limbah B3 perangkat IT melalui dismantling dan material recovery ITAD
Alur pemisahan komponen limbah B3 dari perangkat IT korporasi — Terimakomputerkantor.com

Mengapa Perangkat IT Termasuk Kategori Limbah B3?

Perangkat IT termasuk kategori limbah B3 karena mengandung timbal pada solder motherboard, merkuri pada backlight LCD, dan kadmium pada baterai NiCd. Ketiga unsur ini tergolong material berbahaya yang dapat mencemari tanah dan air apabila dibuang tanpa penanganan khusus.

Brominated flame retardant, zat kimia yang digunakan sebagai pelindung kebakaran pada casing plastik, juga masuk dalam kategori limbah B3 karena bersifat persisten di lingkungan.

Komponen Berbahaya dalam Komputer dan Server

KomponenZat BerbahayaRisiko Kesehatan
PCB boardTimbal, brominated flame retardantGangguan sistem saraf
Layar CRT atau LCDMerkuri, fosforKerusakan ginjal dan paru
Baterai lithium ionKobalt, elektrolit korosifIritasi kulit dan pernapasan
Casing dan chassisBeryllium pada beberapa komponenPenyakit paru kronis

Identifikasi komponen berbahaya menjadi langkah pertama sebelum korporasi memenuhi kewajiban manifest limbah B3 sesuai regulasi.

Regulasi Limbah B3 Elektronik di Indonesia

Regulasi limbah B3 elektronik di Indonesia diatur oleh PP 22/2021 tentang Penyelenggaraan Perlindungan dan Pengelolaan Lingkungan Hidup yang mewajibkan setiap penghasil limbah B3 memiliki izin pengelolaan.

Regulasi PP 22/2021 ini melengkapi UU 32/2009 tentang Perlindungan dan Pengelolaan Lingkungan Hidup sebagai payung hukum utama, serta Permen LHK 6/2021 yang mengatur tata cara dan persyaratan teknis pengelolaan limbah B3.

RegulasiCakupan Utama
PP 22/2021Izin pengelolaan limbah B3, kewajiban manifest
UU 32/2009 (PPLH)Sanksi administratif dan pidana lingkungan
Permen LHK 6/2021Tata cara teknis penyimpanan dan pengangkutan

PP 22/2021 dan Kewajiban Manifest Limbah B3

Kepatuhan terhadap PP 22/2021 memerlukan empat langkah administratif berikut:

  1. Peroleh izin pengumpulan limbah B3 dari instansi berwenang.
  2. Sediakan TPS limbah B3 yang memenuhi standar teknis penyimpanan.
  3. Gunakan transporter berizin untuk pengangkutan ke fasilitas pengolah.
  4. Laporkan setiap transaksi melalui sistem SIMPEL milik KLHK.

Pemenuhan regulasi manifest limbah B3 memerlukan proses pemisahan komponen yang sistematis melalui program ITAD.

Bagaimana ITAD Memitigasi Risiko Limbah B3?

Untuk memitigasi risiko limbah B3, program ITAD menjalankan empat tahapan, yaitu identifikasi komponen B3, pemisahan material, kemitraan pengolah berizin, dan dokumentasi pelaporan.

Setiap tahapan dirancang agar korporasi tidak perlu menangani limbah B3 secara langsung, karena seluruh proses dijalankan oleh vendor ITAD yang telah memiliki kompetensi teknis dan legalitas yang sesuai.

Pemisahan Komponen dan Material Recovery

Pemisahan komponen memungkinkan material bernilai diekstraksi sebelum residu B3 diserahkan ke pengolah berizin.

MaterialRecovery RateNilai Ekonomis
Tembaga85% – 95%Tinggi, permintaan stabil
Aluminium80% – 90%Sedang
Emas dari PCB95% – 98%Sangat tinggi per gram
Palladium90% – 95%Tinggi, fluktuatif
Plastik ABS70% – 80%Rendah, untuk daur ulang non premium

Kemitraan dengan Pengolah Limbah B3 Berizin

Kemitraan yang aman dengan pengolah limbah B3 mensyaratkan empat kriteria legal berikut:

  • Izin resmi dari KLHK untuk kategori limbah elektronik.
  • Fasilitas TPS yang memenuhi standar penyimpanan sementara.
  • Sertifikat operasi yang masih berlaku dan dapat diverifikasi.
  • Audit berkala terhadap praktik pengolahan di lapangan.

Dokumentasi material recovery dari proses ITAD menjadi bukti kepatuhan yang melindungi perusahaan dari dampak finansial pelanggaran.

Dampak Finansial Pelanggaran Pengelolaan Limbah B3

Dampak finansial pelanggaran pengelolaan limbah B3 mencakup denda administratif hingga Rp 5 miliar berdasarkan UU 32/2009 dan biaya remediasi lingkungan yang mencapai 3 – 10 kali lipat biaya pengelolaan yang benar.

Selain sanksi administratif, pelanggaran berat dapat dikenakan sanksi pidana lingkungan dengan ancaman kurungan penjara bagi penanggung jawab perusahaan. Kerugian reputasional turut menyertai sanksi pidana lingkungan tersebut, terutama bagi korporasi yang bergantung pada kepercayaan publik dan mitra bisnis.

Pencegahan dampak finansial melalui ITAD bersertifikat menghasilkan data pelaporan lingkungan yang terintegrasi ke program ESG korporasi.

Integrasi Pelaporan Limbah B3 ke Program ESG Korporasi

Integrasi pelaporan limbah B3 dari program ITAD ke laporan ESG korporasi mengikuti standar GRI 306 tentang Waste yang mengukur total limbah terdiversi dari tempat pembuangan akhir. Data ini juga relevan untuk perhitungan GHG Scope 3 dan metrik circular economy dalam sustainability report tahunan.

Setiap unit yang diproses melalui program integrasi ITAD ke pelaporan ESG menghasilkan jejak dokumentasi yang dapat langsung digunakan pada laporan keberlanjutan.

Korporasi yang mendokumentasikan seluruh proses ITAD, termasuk jalur proses standar ITAD end-to-end, memiliki data lengkap untuk memenuhi kewajiban pelaporan keberlanjutan kepada pemangku kepentingan.

Mitigasi limbah B3 melalui program ITAD melindungi korporasi dari sanksi regulasi sekaligus menghasilkan data pelaporan ESG yang terukur. Terimakomputerkantor.com menyediakan solusi buyback dan ITAD perangkat korporasi dengan proses dismantling terstandar dan kemitraan pengolah limbah B3 berizin KLHK.

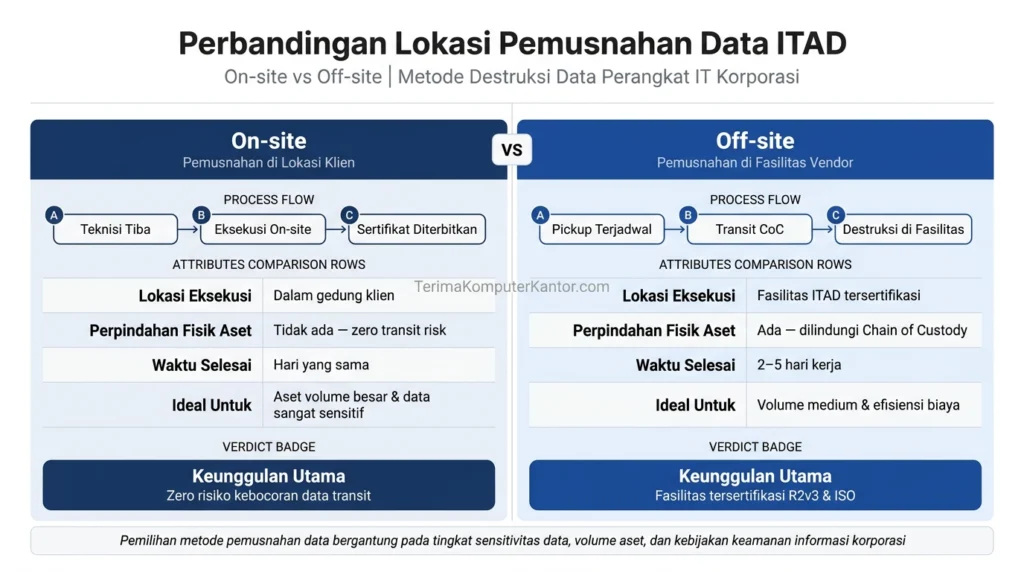
Diagram alur pemusnahan data aset IT di lokasi kantor (On-site) dan fasilitas vendor (Off-site)

Lokasi Pemusnahan Data IT

Pemusnahan data adalah proses eliminasi informasi elektronik secara permanen dari media penyimpanan perangkat keras kantor agar tidak dapat dipulihkan oleh pihak tidak berwenang.

Keputusan penetapan lokasi pemusnahan disesuaikan dengan tingkat sensitivitas data internal sebelum perangkat keras diserahkan untuk eksekusi lelang laptop corporate oleh vendor spesialis.

Memahami perbedaan mekanisme antara fasilitas lokal dan pusat pemrosesan vendor sangat penting untuk menjaga standar kepatuhan audit keamanan informasi perusahaan.

Diagram alur pemusnahan data aset IT di lokasi kantor (On-site) dan fasilitas vendor (Off-site)
Pemusnahan data di lokasi memastikan aset fisik tidak meninggalkan gedung sebelum hancur sepenuhnya.

Apa Saja Metode Penentuan Lokasi Pemusnahan Aset IT Korporasi?

Sebagai tahapan kritis dalam implementasi standar prosedur pembuangan aset elektronik, metode pemusnahan fisik terbagi menjadi dua jalur operasional utama. Penentuan lokasi bergantung pada protokol keamanan, rute logistik, dan fasilitas pemrosesan vendor ITAD.

Mekanisme Pemusnahan di Lokasi Pelanggan (On-Site Destruction)

  • Vendor ITAD membawa mesin penghancur (shredder) industri secara langsung menuju data center atau kantor klien.
  • Teknisi mengeksekusi aset keras seperti hard drive di tempat untuk menjamin rantai pengawasan (chain of custody) secara maksimal tanpa jeda transit logistik.

Mekanisme Pemusnahan di Fasilitas Vendor (Off-Site Destruction)

  • Tim logistik mengangkut perangkat keras menggunakan kendaraan aman yang tertutup rapat dan dipantau oleh sistem pelacakan GPS real-time.
  • Vendor memproses pemusnahan aset di pusat daur ulang khusus yang memenuhi standar lingkungan hidup dan keamanan data tingkat tinggi.

Mengingat kedua metode memiliki keunggulan teknis, parameter apa yang menentukan pilihan terbaik bagi perusahaan?

Kapan Perusahaan Harus Memilih Eksekusi Pemusnahan On-Site?

Eksekusi on-site digunakan untuk data dengan tingkat sensitivitas ekstrem atau klasifikasi sangat rahasia (top secret). Regulasi internal perusahaan secara ketat melarang aset fisik meninggalkan gedung sebelum media penyimpanan hancur total di bawah pengawasan visual langsung oleh auditor internal.

Sebaliknya, bagaimana fasilitas luar lokasi menawarkan keunggulan dari sisi skalabilitas operasional?

Apa Saja Keunggulan Efisiensi Pemusnahan Data Secara Off-Site?

Efisiensi pemusnahan data secara off-site diukur berdasarkan skala ekonomi (economies of scale), efisiensi biaya, dan kemampuan pengelolaan limbah B3 lanjutan.

Parameter Penilaian (Atribut)Fasilitas On-Site (Di Lokasi Klien)Fasilitas Off-Site (Pusat Vendor ITAD)
Kapasitas Volume PemrosesanTerbatas pada kapasitas shredder portabel.Masif (Skala Ekonomi level industri).
Efisiensi Biaya OperasionalRelatif tinggi akibat logistik alat berat ke kantor klien.Sangat efisien untuk pembuangan borongan.
Tingkat Gangguan Ruang KantorMenghasilkan kebisingan dan memakan ruang operasional.Nihil (Seluruh eksekusi di luar area klien).

Pemilihan lokasi pemusnahan data yang tepat meminimalkan celah kebocoran informasi selama siklus hidup aset elektronik berakhir.

Untuk memastikan seluruh perangkat keras diolah berdasarkan standar keamanan internasional yang ketat, korporasi dapat menggunakan solusi terintegrasi dari vendor terima laptop bekas yang memfasilitasi eksekusi on-site maupun off-site secara profesional.