Fungsi Certificate of Destruction (CoD) pada Laporan Audit Aset IT Korporasi
Certificate of Destruction (CoD) adalah dokumen audit resmi yang diterbitkan setelah proses penghancuran data pada aset IT selesai dijalankan, mencantumkan metode, tanggal, dan pihak yang bertanggung jawab.
Berbeda dengan pelepasan aset tanpa dokumentasi resmi, layanan terima laptop bekas kantor borongan Terimakomputerkantor.com menerbitkan Certificate of Destruction pada setiap unit sebagai bukti audit yang sah bagi perusahaan pelepas aset.
CoD yang merujuk standar NIST SP 800-88 Rev.2 (2025) dan mencantumkan referensi chain of custody menjadi syarat kepatuhan UU No. 27/2022 sekaligus bukti klaim asuransi bila terjadi sengketa data di kemudian hari.
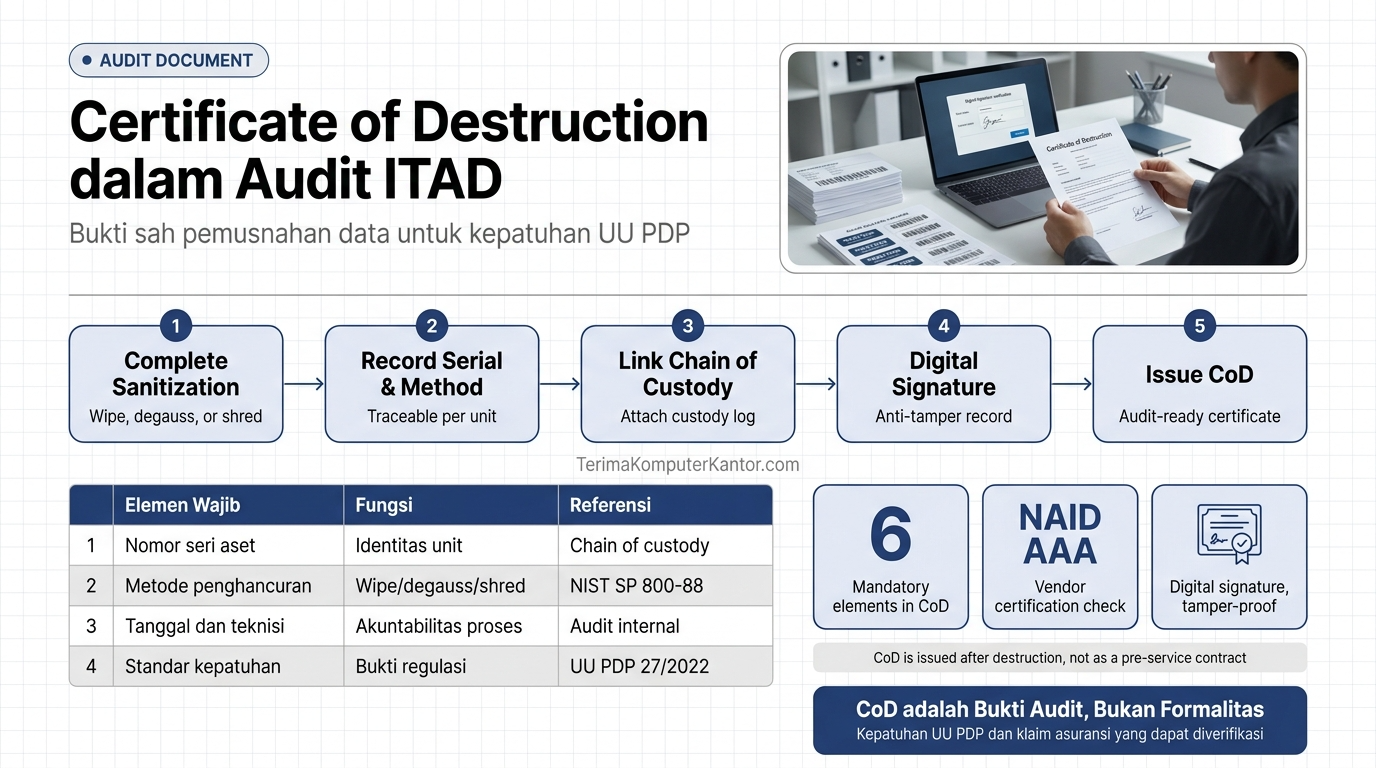
Apa Itu Certificate of Destruction (CoD) dalam Proses ITAD?
Certificate of Destruction adalah dokumen audit yang membuktikan proses penghancuran data pada aset IT telah dijalankan sesuai standar sanitasi yang berlaku.
Dokumen ini diterbitkan setelah proses selesai, bukan sebagai kontrak layanan sebelum proses dimulai. CoD berfungsi sebagai bukti tertulis bahwa data pada komputer kantor, laptop, atau server yang dilepas sudah dimusnahkan secara permanen — bukan sekadar terhapus dari tampilan sistem operasi.
Tanpa dokumen ini, korporasi hanya memiliki klaim lisan dari vendor bahwa proses sanitasi telah dijalankan, sebuah posisi yang lemah ketika harus dipertanggungjawabkan di hadapan regulator maupun auditor eksternal.
Bukti kepatuhan regulasi semacam ini menjadi alasan mengapa CoD tidak boleh dianggap sebagai formalitas administratif semata.
Mengapa CoD Wajib dalam Laporan Audit dan Kepatuhan Korporasi?
CoD wajib melekat pada laporan audit korporat karena UU No. 27/2022 mensyaratkan bukti nyata bahwa data pribadi pada aset IT telah dimusnahkan secara permanen.
Tiga manfaat utama CoD dalam konteks audit dan kepatuhan meliputi:
- Kepatuhan UU PDP — menjadi bukti tertulis saat regulator memeriksa proses penghapusan data pribadi perusahaan.
- Syarat klaim asuransi — dokumen wajib bila terjadi sengketa data yang melibatkan aset yang sudah dilepas.
- Bukti audit internal — melengkapi laporan tahunan tata kelola data perusahaan.
Dokumen teknis pemusnahan inilah yang menjadi bukti sah tersebut, dengan elemen-elemen spesifik yang wajib tercantum di dalamnya.
Apa Saja Elemen Wajib dalam Certificate of Destruction?
Certificate of Destruction yang valid wajib mencantumkan enam elemen: referensi chain of custody, nomor seri aset, metode penghancuran, tanggal dan waktu, identitas teknisi penanggung jawab, dan standar kepatuhan yang dirujuk.
| Elemen | Fungsi |
|---|---|
| Referensi chain of custody | Menautkan CoD ke log kustodian selama proses penghapusan |
| Nomor seri aset | Memastikan identitas unit yang dimusnahkan dapat dilacak |
| Metode penghancuran | Mencatat wiping, degaussing, atau shredding yang digunakan |
| Tanggal dan waktu | Menandai kapan proses penghancuran dijalankan |
| Teknisi penanggung jawab | Menetapkan akuntabilitas individu atas eksekusi |
| Standar kepatuhan yang dirujuk | Membuktikan proses mengikuti standar seperti NIST SP 800-88 Rev.2 |
Referensi Chain of Custody dan Standar Rujukan dalam CoD
CoD merujuk log chain of custody selama proses penghapusan data sebagai lampiran, sekaligus mencantumkan standar sanitasi media federal terkini — NIST SP 800-88 Rev.2 (2025) — yang membagi tingkat sanitasi menjadi Clear, Purge, dan Destroy. Detail lengkap standar ini diuraikan pada standar sanitasi data NIST 800-88.
Nomor Seri Aset, Metode, dan Tanda Tangan Digital sebagai Bukti Anti-Tamper
Log bertanda tangan digital semakin menjadi preferensi dibanding dokumen kertas manual karena mampu mengunci nomor seri aset, metode, dan waktu eksekusi dalam satu berkas elektronik yang sulit dimanipulasi setelah diterbitkan.
Pendekatan ini juga mempermudah korporasi menyimpan arsip dalam jumlah besar tanpa risiko dokumen kertas hilang atau rusak seiring waktu. Ruang lingkup elemen ini yang membedakan CoD secara fungsional dari Certificate of Recycling.
Apa Beda Certificate of Destruction dengan Certificate of Recycling?
Certificate of Destruction membuktikan pemusnahan data secara spesifik, sedangkan Certificate of Recycling membuktikan proses daur ulang material fisik perangkat setelah data dimusnahkan.
| Aspek | Certificate of Destruction | Certificate of Recycling |
|---|---|---|
| Fokus dokumen | Pemusnahan data | Daur ulang material fisik |
| Elemen wajib | Metode, tanggal, teknisi, standar sanitasi | Volume material, fasilitas daur ulang, tanggal proses |
| Kegunaan audit | Kepatuhan perlindungan data | Kepatuhan lingkungan (e-waste) |
| Kaitan regulasi | UU No. 27/2022 | Regulasi pengelolaan limbah elektronik |
Transparansi vendor dalam menerbitkan kedua dokumen ini yang perlu diverifikasi sebelum kontrak disposisi ditandatangani.
Bagaimana Memverifikasi Keaslian CoD dari Vendor ITAD?
Verifikasi keaslian CoD dari vendor ITAD mencakup tiga pemeriksaan: kecocokan nomor seri aset dengan log chain of custody, validitas sertifikasi vendor seperti NAID AAA, dan keberadaan log bertanda tangan digital anti-tamper.
- Cocokkan nomor seri aset pada CoD dengan log chain of custody yang menyertainya.
- Periksa validitas sertifikasi vendor, misalnya akreditasi NAID AAA untuk layanan pemusnahan data.
- Pastikan CoD dilengkapi log bertanda tangan digital, bukan hanya cap dan tanda tangan basah pada kertas.
Korporasi yang memverifikasi ketiga poin ini sebelum menerima CoD memperoleh bukti audit yang tidak dapat dibantah dalam sengketa data maupun pemeriksaan regulator.
Certificate of Destruction adalah bukti audit yang menegaskan data pada aset IT telah dimusnahkan sesuai standar seperti NIST SP 800-88 Rev.2, sekaligus syarat kepatuhan UU PDP dan klaim asuransi korporat.
Terima Komputer Kantor menerbitkan Certificate of Destruction pada setiap unit yang diakuisisi dari perusahaan di seluruh Indonesia, sehingga korporasi dapat menyerahkan laptop bekas kantor secara borongan dengan bukti pemusnahan data yang sah dan dapat diaudit.
